API 키 발급부터 RAG, 에이전트 팀 운영까지. 코딩을 몰라도 장마다 따라 하는 미션이 있어요.
00장 · 시작하기누구나약 1분
왜 지금 AI인가
AI로 정보를 모으고, AI 일꾼에게 일을 맡기고, 그 힘으로 코인 리서치와 퍼프덱스 파밍을 굴리는 방법을 한곳에 모았어요.
3줄 요약
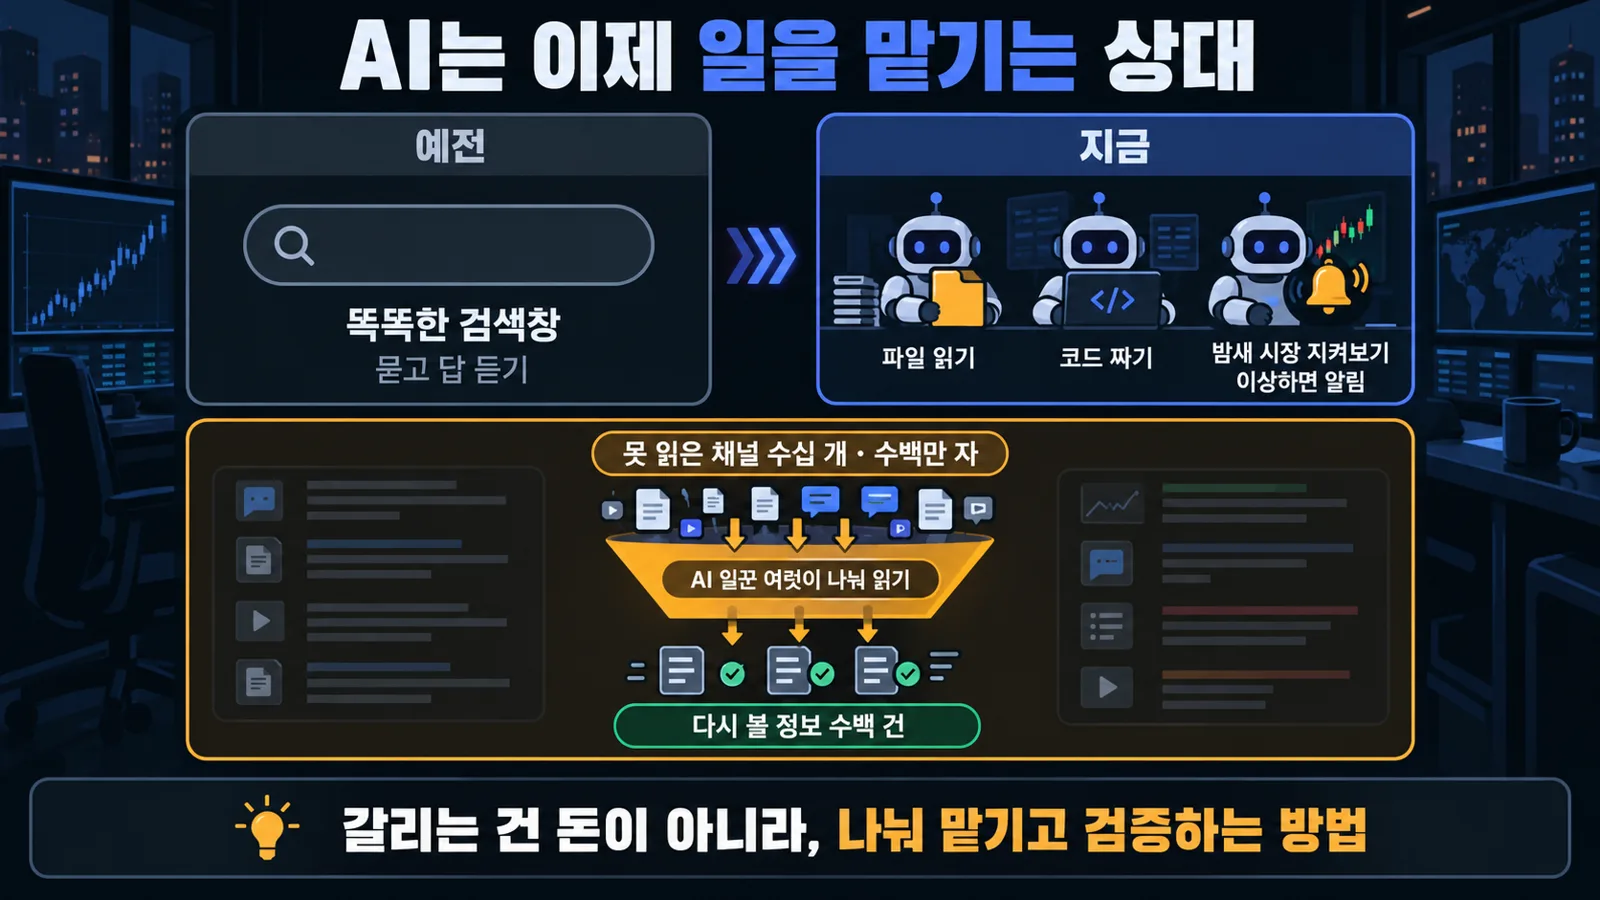
- AI는 이제 질문 상대가 아니라 일을 맡기는 상대예요
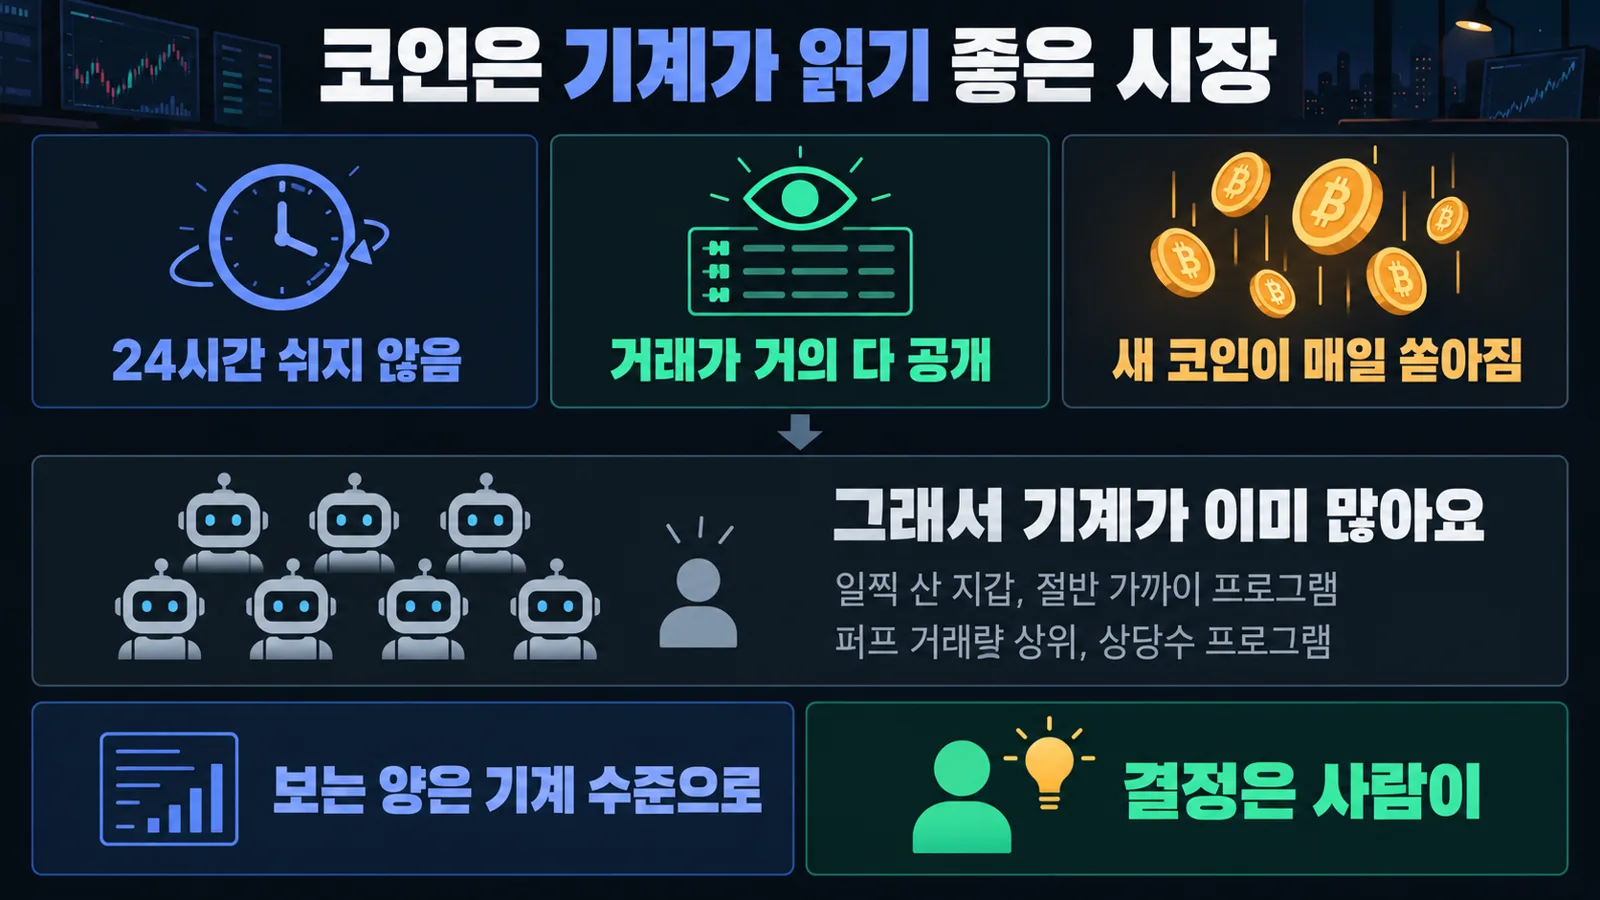
- 코인은 기계가 읽기 가장 좋은 시장이라, 이미 기계가 많아요
- 보는 양은 기계 수준으로, 결정은 사람이 해요
일을 맡기는 시대
AI는 이제 파일을 읽고, 코드를 짜고, 밤새 시장을 지켜보다 알림을 보내는 일꾼이에요. 월 구독료 몇 개면 리서치·코딩·검증 담당을 둔 것처럼 일할 수 있으니, 갈리는 건 돈이 아니라 일을 나눠 맡기고 검증하는 방법을 아느냐예요.
코인에서는 더 그래요
24시간 쉬지 않고 거래가 거의 다 공개된 코인 시장에는 이미 기계가 많이 들어와 있어요. 그래도 결론은 "AI한테 매매를 맡겨라"가 아니라 보는 양은 기계 수준으로, 결정은 사람이예요.
어디서부터 읽을까
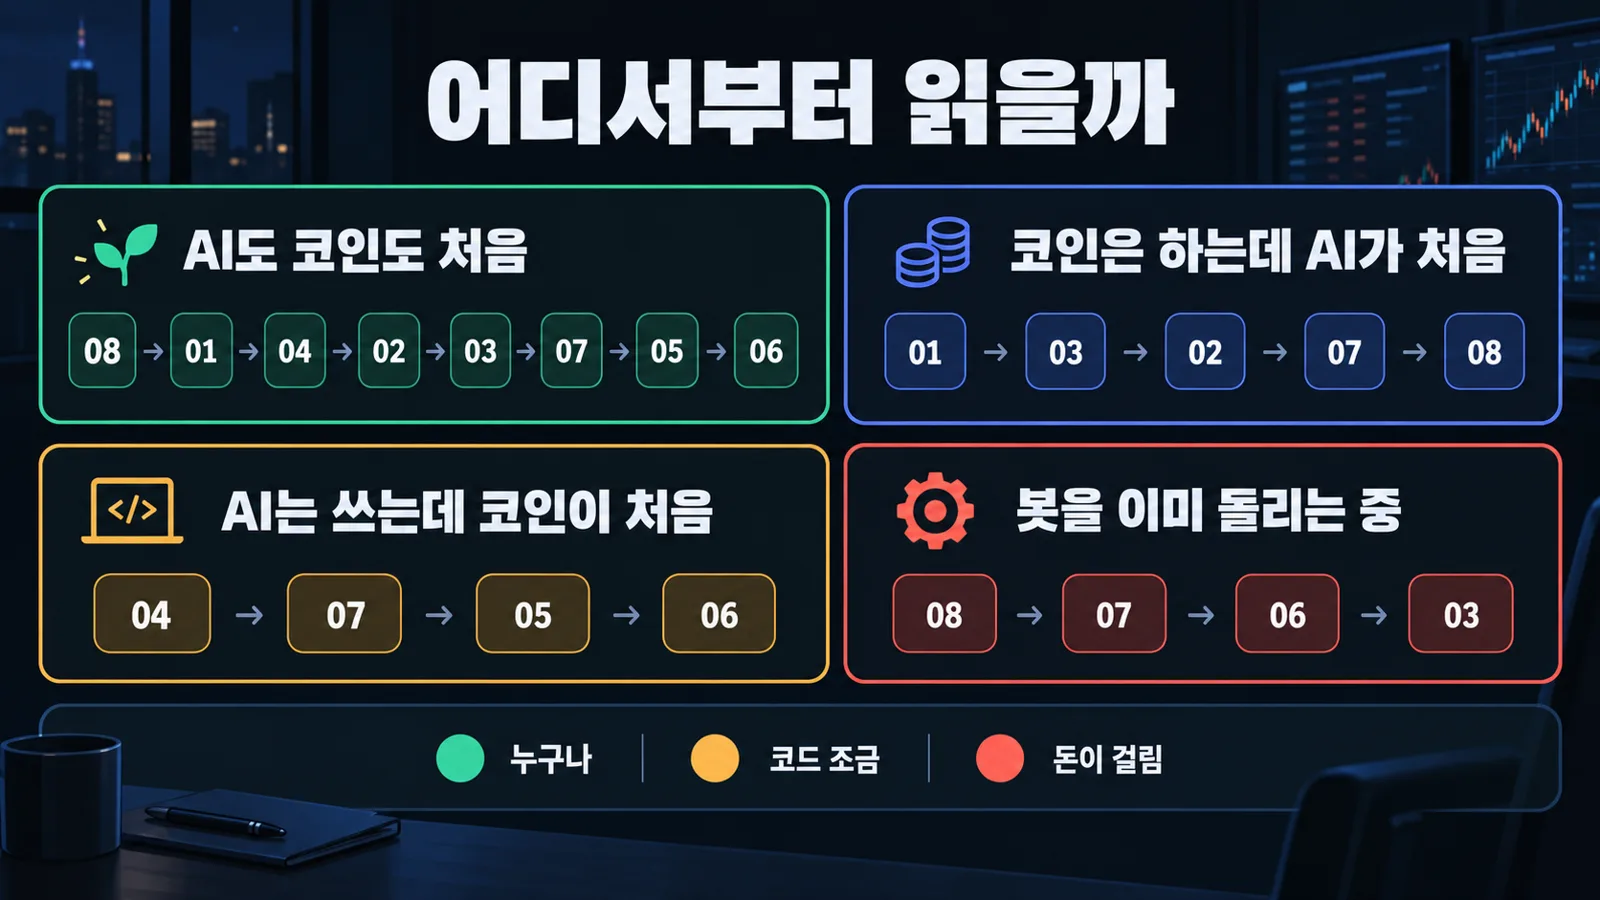
내 상황에 맞는 순서로 읽으면 돼요. 장마다 붙은 색 점은 난이도예요. 누구나, 코드 조금, 돈이 걸림. 형광펜 칠해진 API 같은 단어를 누르면 비유와 뜻이 바로 떠요.
 NEXT · 01장API 키, 안전하게 쓰기 →
01장 · AI 기초 체력누구나약 2분
API 키, 안전하게 쓰기
내 프로그램이 AI를 직접 부르려면 API 키라는 출입증이 필요해요. 이 장은 키를 받고, 숨기고, 돈이 새지 않게 쓰는 법만 짧게 정리해요.
3줄 요약
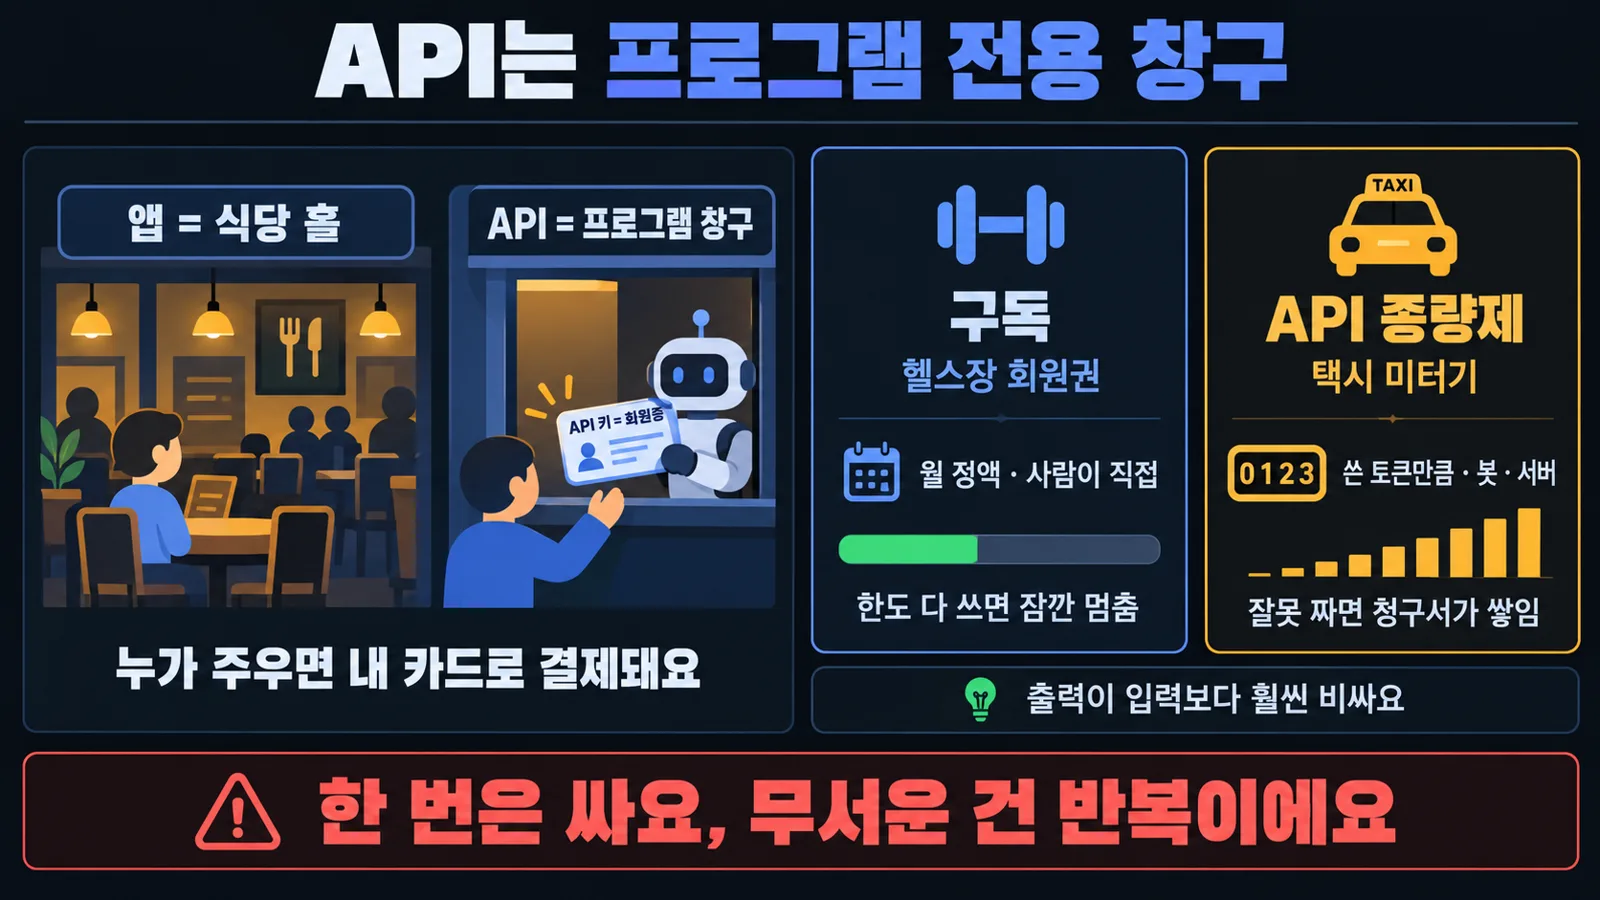
- API는 쓴 만큼 내는 미터기, 무서운 건 반복이에요
- 키는 한도부터 걸고, .env에만 두고, 새면 바로 교체
- 싼 모델·캐싱·배치로 요금을 크게 줄일 수 있어요
API와 요금의 기본
앱이 사람용 식당 홀이라면 API는 프로그램 전용 창구이고, 그 창구가 보는 회원증이 API 키예요. 앱은 월 정액 구독, API는 쓴 만큼 내는 종량제이고 요금 단위는 AI가 글을 잘라 읽는 조각인 토큰이에요. 한 번은 20원 안팎이지만, 봇이 1분마다 부르면 한 달에 수십만 원대가 돼요(2026-10 공식 가격표 기준).
키 받기와 한도 걸기
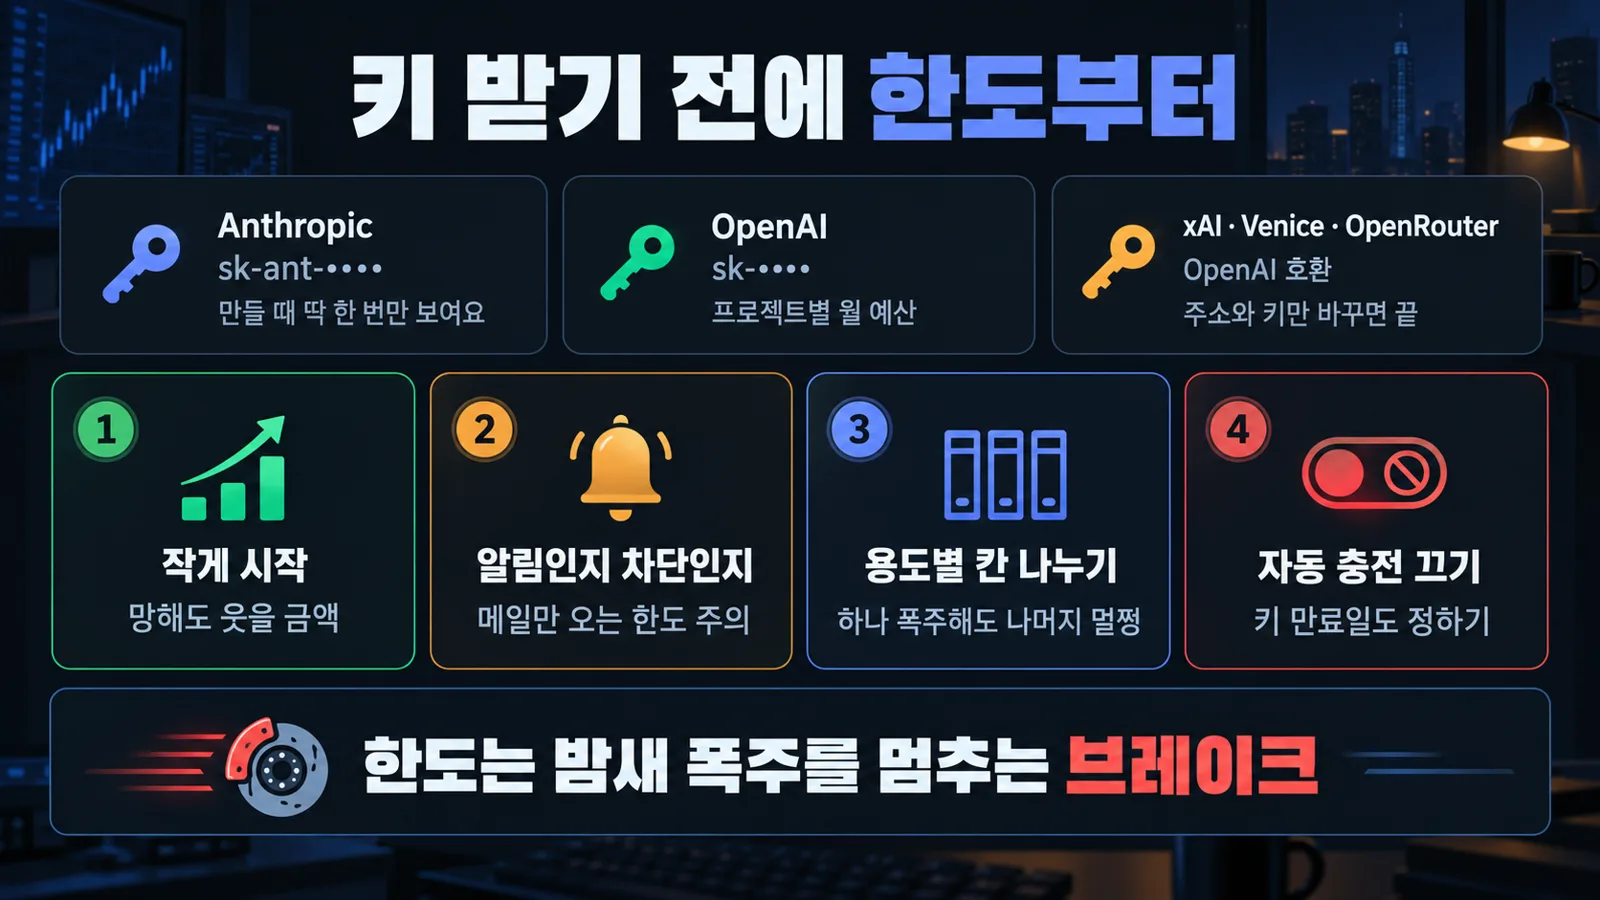
키는 각 회사의 콘솔에서 만들어요. Anthropic은 platform.claude.com, OpenAI는 platform.openai.com이고, xAI·Venice·OpenRouter는 대부분 OpenAI 호환이라 주소와 키만 바꾸면 돼요(화면이 다르면 "API keys"를 찾으세요). 키를 만들기 전에 사용량 한도부터 작게 걸고, 자동 충전은 끄세요. Venice 키는 추론 전용 권한으로 만드는 게 안전해요.
.env에 숨기고, 새면 바꾸기
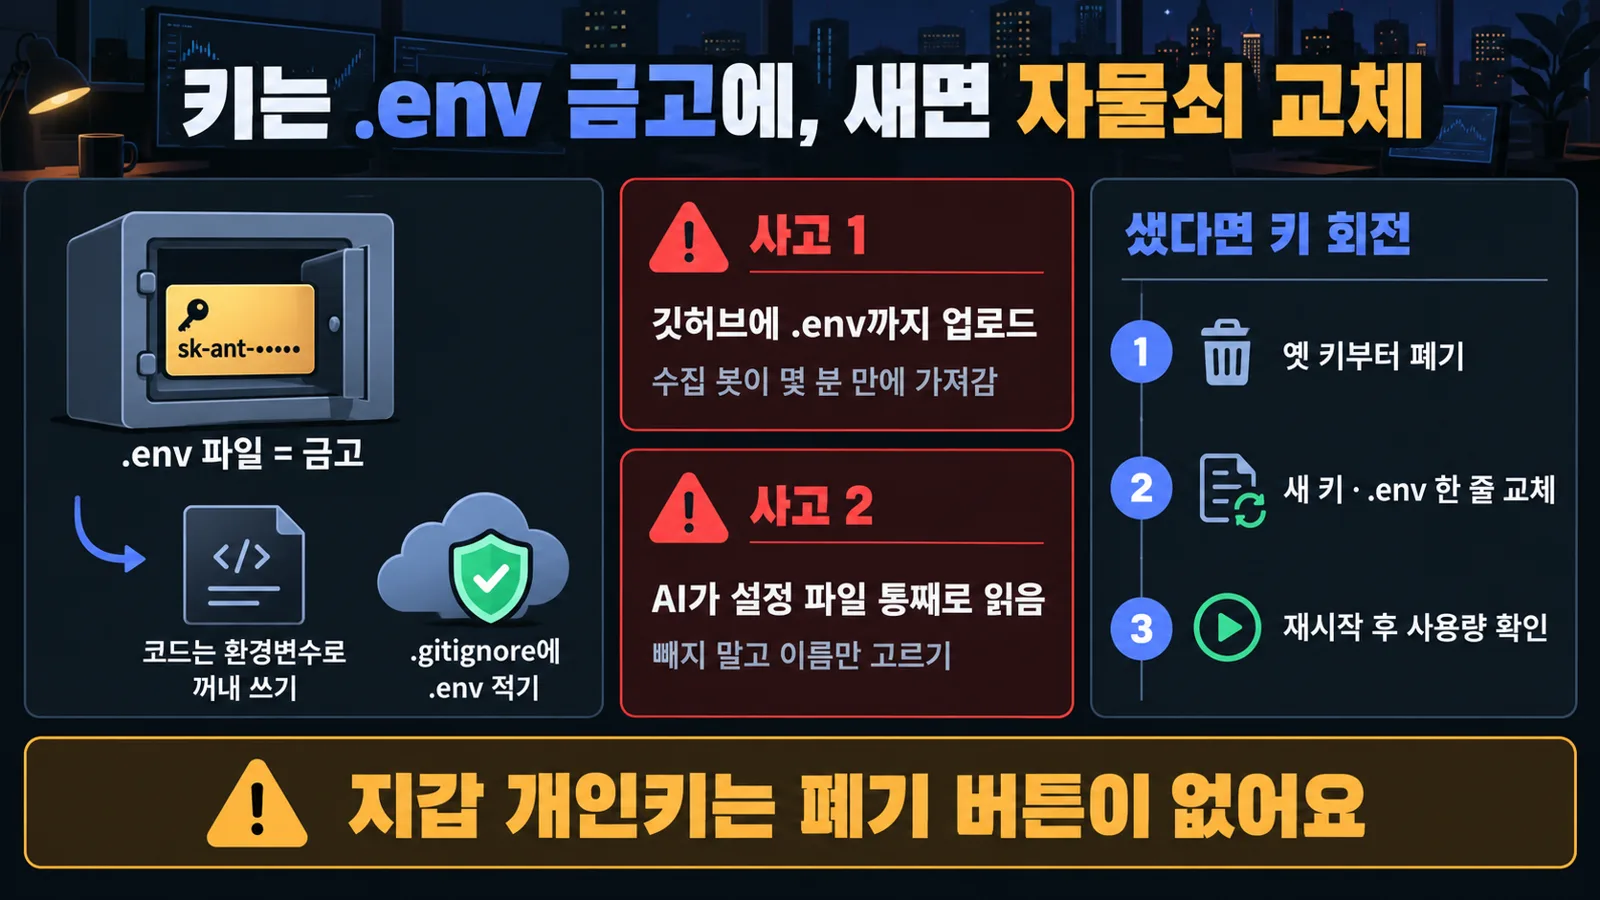
키는 코드에 적지 말고 .env 파일에 두고 환경변수로 꺼내 써요. .gitignore에 .env를 적어 깃이 절대 올리지 않게 막고, 첫 커밋 전에 만들어 두세요. 키가 샜다면 옛 키부터 폐기하고 새 키로 바꾸는 키 회전을 해요.
# .env (값은 전부 가짜 예시)
ANTHROPIC_API_KEY=sk-ant-xxxxxxxx
OPENAI_API_KEY=sk-xxxxxxxx

# .gitignore
.env
.env.*
!.env.example
주의 AI 에이전트에게 설정 확인을 맡길 땐 값이 아니라 이름만 보게 하세요(
cut -d= -f1 .env). 그리고 코인 지갑 개인키는 "폐기" 버튼이 없어요. 지갑 키는 애초에 AI 화면에 띄우지 않는 게 유일한 방어예요(07장).
돈 아끼기와 429
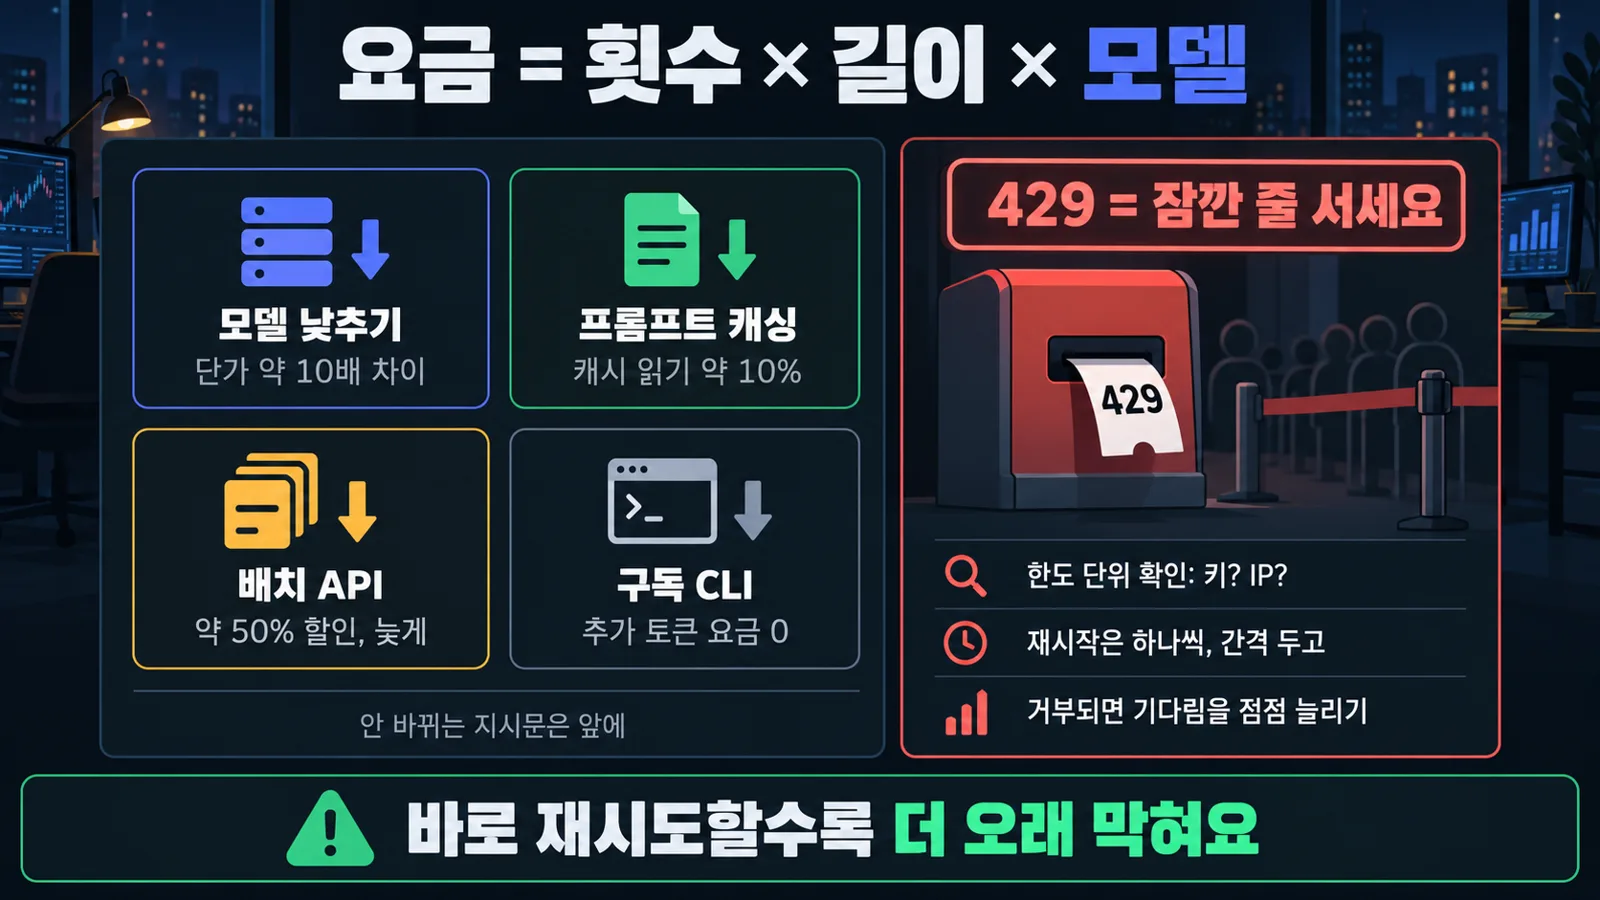
요금은 "몇 번 × 얼마나 길게 × 어떤 모델"이에요. 가벼운 모델, 같은 앞부분을 재사용하는 프롬프트 캐싱, 급하지 않은 일을 묶는 배치 API, Claude Code·Codex 같은 구독 CLI로 셋 다 줄일 수 있어요. 너무 빨리 부르면 레이트리밋에 걸려 429가 돌아오니, 한도 단위(키인지 IP인지)부터 확인하고 재시작은 하나씩 간격을 두세요.
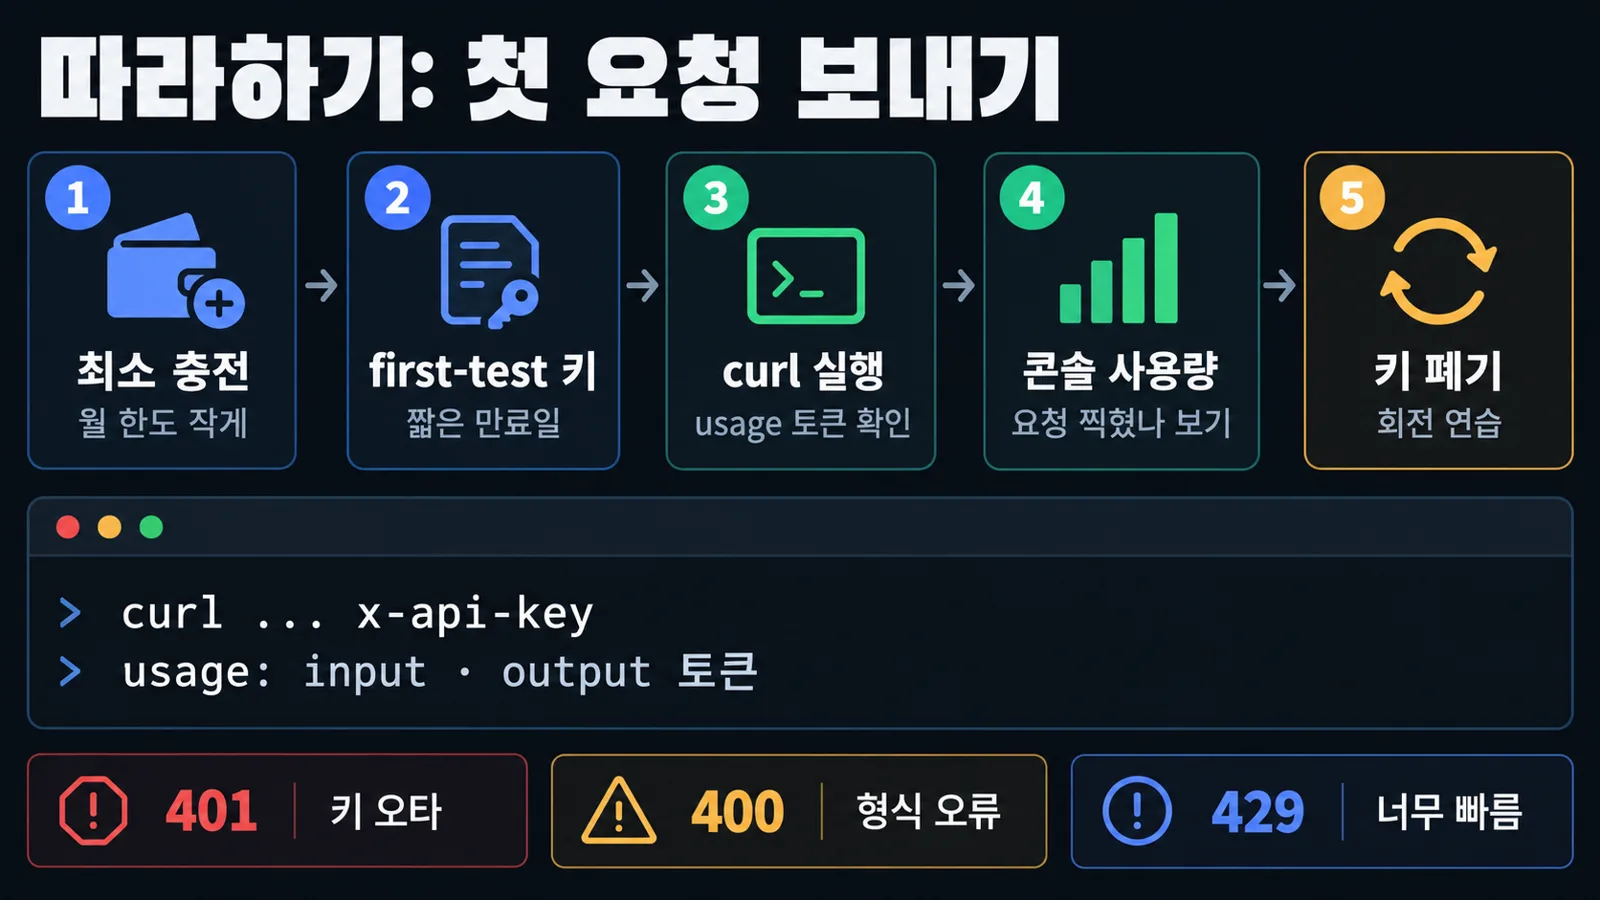
따라하기: 첫 요청 보내기
curl은 터미널에서 웹 주소로 요청을 보내는 기본 도구예요. Git Bash나 맥 터미널에서 실행해요.
export ANTHROPIC_API_KEY="sk-ant-xxxxxxxx"   # 가짜 예시

curl https://api.anthropic.com/v1/messages \
  -H "x-api-key: $ANTHROPIC_API_KEY" \
  -H "anthropic-version: 2023-06-01" \
  -H "content-type: application/json" \
  -d '{"model":"claude-sonnet-5-5","max_tokens":200,
       "messages":[{"role":"user","content":"안녕! 한 줄로 소개해 줘"}]}'
따라하기 미션
- Anthropic 콘솔에 가입하고 최소 금액만 충전, 월 한도를 작게 걸어요.
- "first-test" 키를 짧은 만료일로 만들어요. 메신저·AI 채팅엔 붙이지 않아요.
- 위 curl을 실행하고 답 끝의
usage에서 토큰 수를 확인해요. - 콘솔 사용량 화면에서 방금 요청이 찍혔는지 봐요.
- 끝나면 키를 폐기해요. 키 회전 연습이에요.
더 깊이: 파이썬으로 부르기와 오류 번호
# pip install anthropic python-dotenv
from dotenv import load_dotenv
import anthropic
load_dotenv()                    # .env를 환경변수로
client = anthropic.Anthropic()   # 키를 알아서 읽음
msg = client.messages.create(model="claude-sonnet-5-5", max_tokens=300,
    messages=[{"role": "user", "content": "API가 뭔지 한 줄로"}])
print(msg.content[0].text, msg.usage)
공식 라이브러리는 429가 오면 알아서 잠깐 기다렸다 재시도해요. 401은 키 오타나 공백, 400은 따옴표·쉼표 같은 형식 오류, 429는 너무 빠르거나 크레딧 부족이에요. 모델 이름은 자주 바뀌니 오류가 나면 콘솔의 모델 목록을 확인해요.
 NEXT · 02장AI에게 내 기억 붙이기 →
02장 · AI 기억 만들기코드 조금약 2분
AI에게 내 기억 붙이기
AI는 똑똑하지만 내 노트와 어제 정한 규칙은 하나도 몰라요. 내가 쌓아 온 글을 AI가 뜻으로 찾아 읽게 만드는 법을 정리해요.
3줄 요약
- 대부분은 파인튜닝 말고 RAG(오픈북)로 충분해요
- 임베딩+키워드를 합친 하이브리드 검색이 정답이에요
- 원본은 지키고, 파이프라인은 조용히 죽는다고 의심해요
AI는 왜 내 일을 모를까
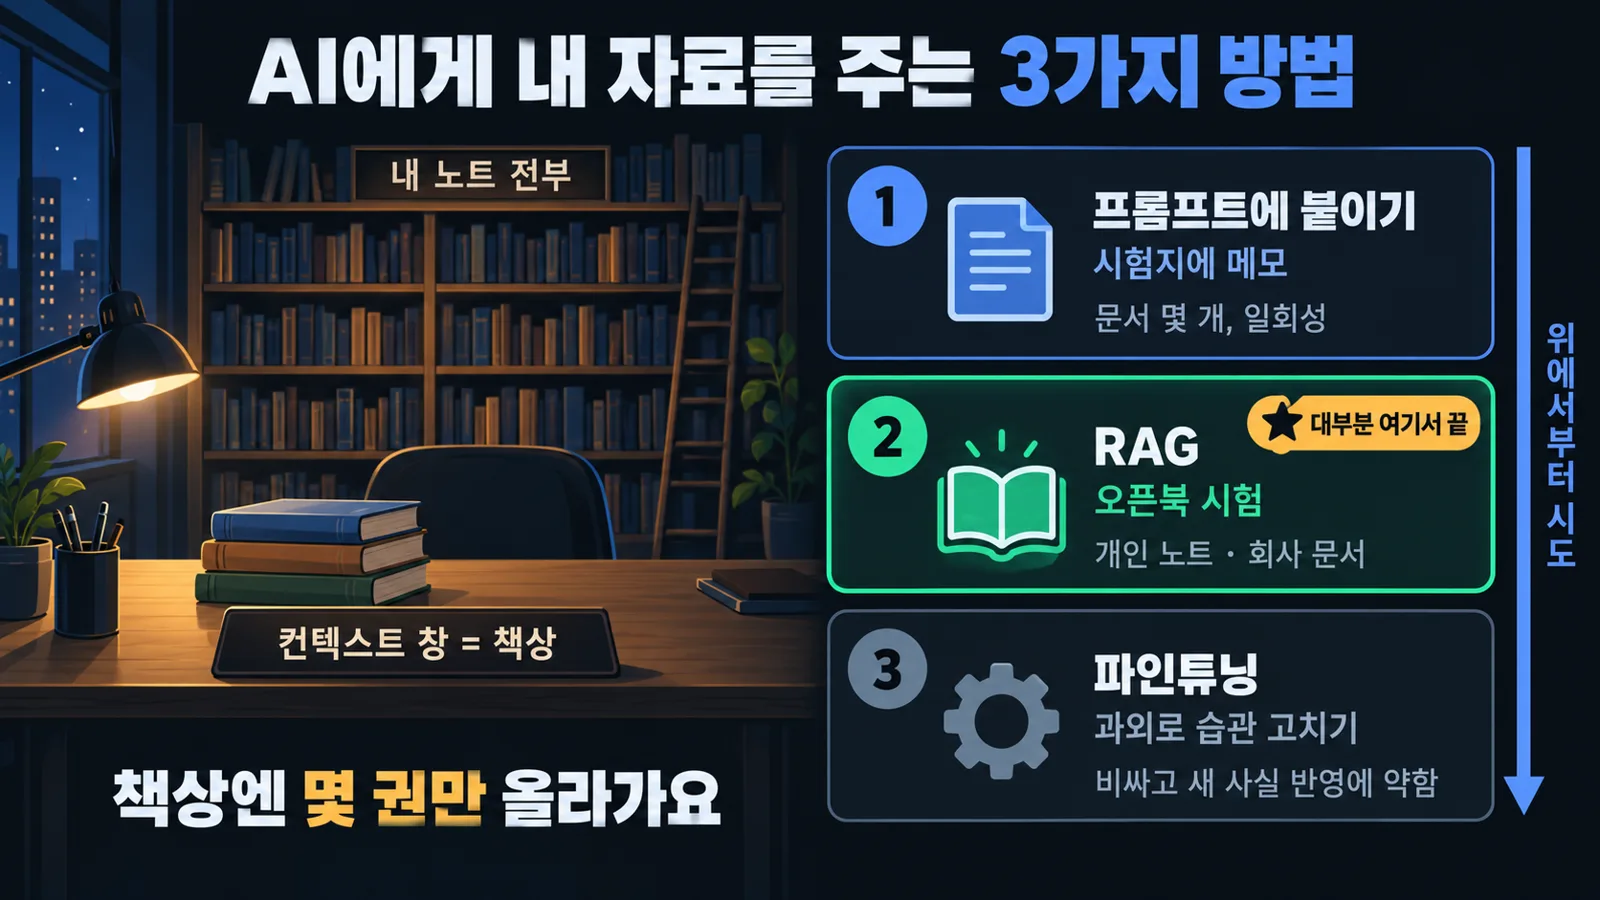
모델은 내 노트를 본 적이 없고, 한 번에 펼칠 수 있는 분량인 컨텍스트 창도 한정돼 있어요. 그래서 필요한 자료만 골라 건네야 해요. 방법은 프롬프트에 붙이기, RAG, 파인튜닝 세 가지이고, 개인 지식창고는 거의 앞의 둘에서 끝나요.
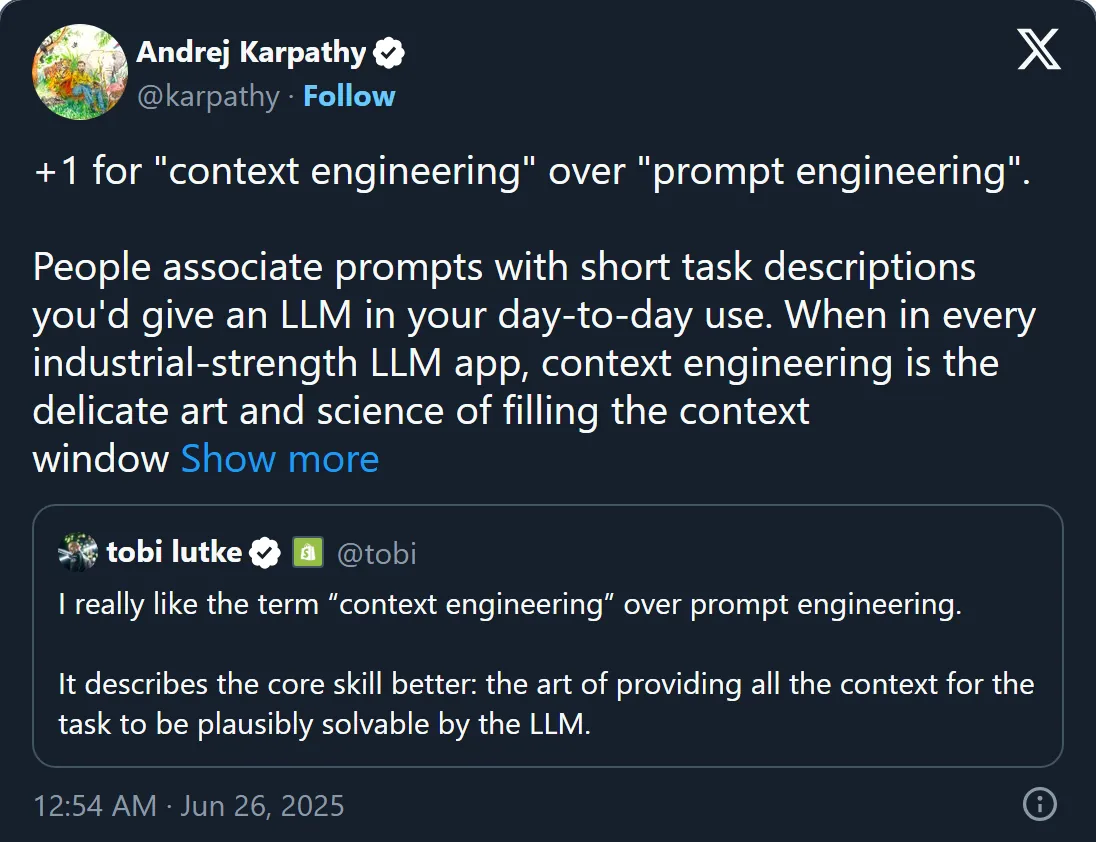
임베딩: 글을 의미 좌표로
임베딩은 글의 뜻을 숫자 목록, 즉 벡터로 바꾼 주소예요. 두 벡터가 같은 방향을 가리키는 정도인 코사인 유사도로 비교하니, "바이백"으로 물어도 "재매입"이라 쓴 노트를 찾아요.
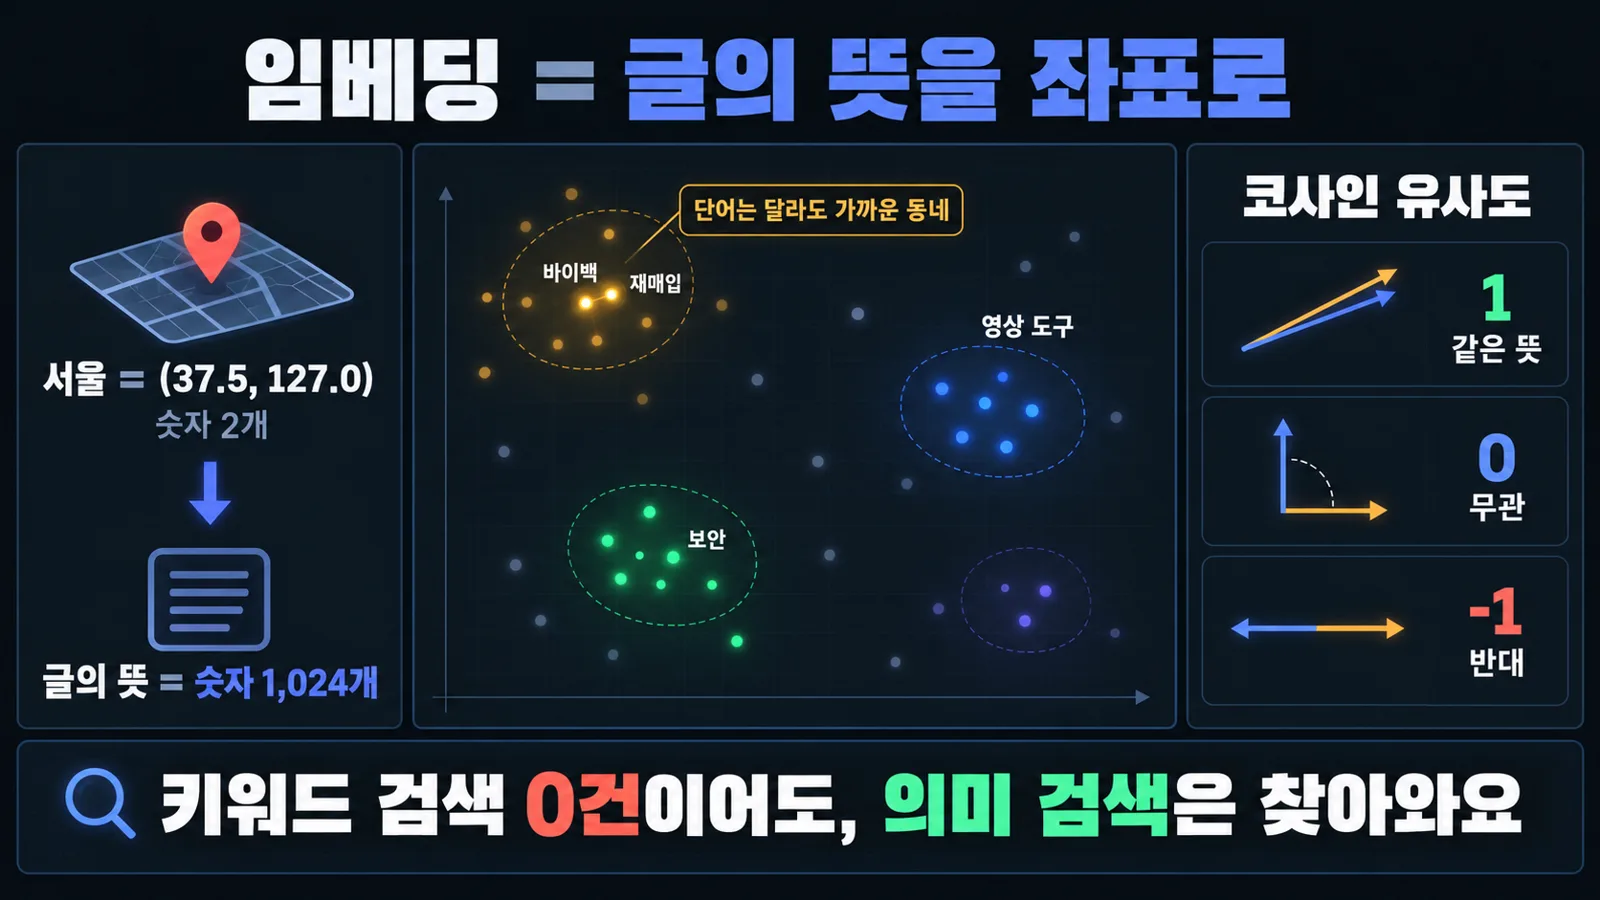
팁 임베딩은 글마다 한 번만 계산해 저장해요. 검색 때는 질문 하나만 바꾸니 노트가 많아도 빨라요.
찾는 기술과 RAG 흐름
노트를 소제목 기준 약 900자 청크로 잘라 벡터DB에 넣고, 질문이 오면 의미 검색과 키워드 검색을 함께 돌리는 하이브리드 검색으로 찾아요. 두 순위는 RRF로 합치고, 더 다듬으려면 리랭킹을 붙여요.
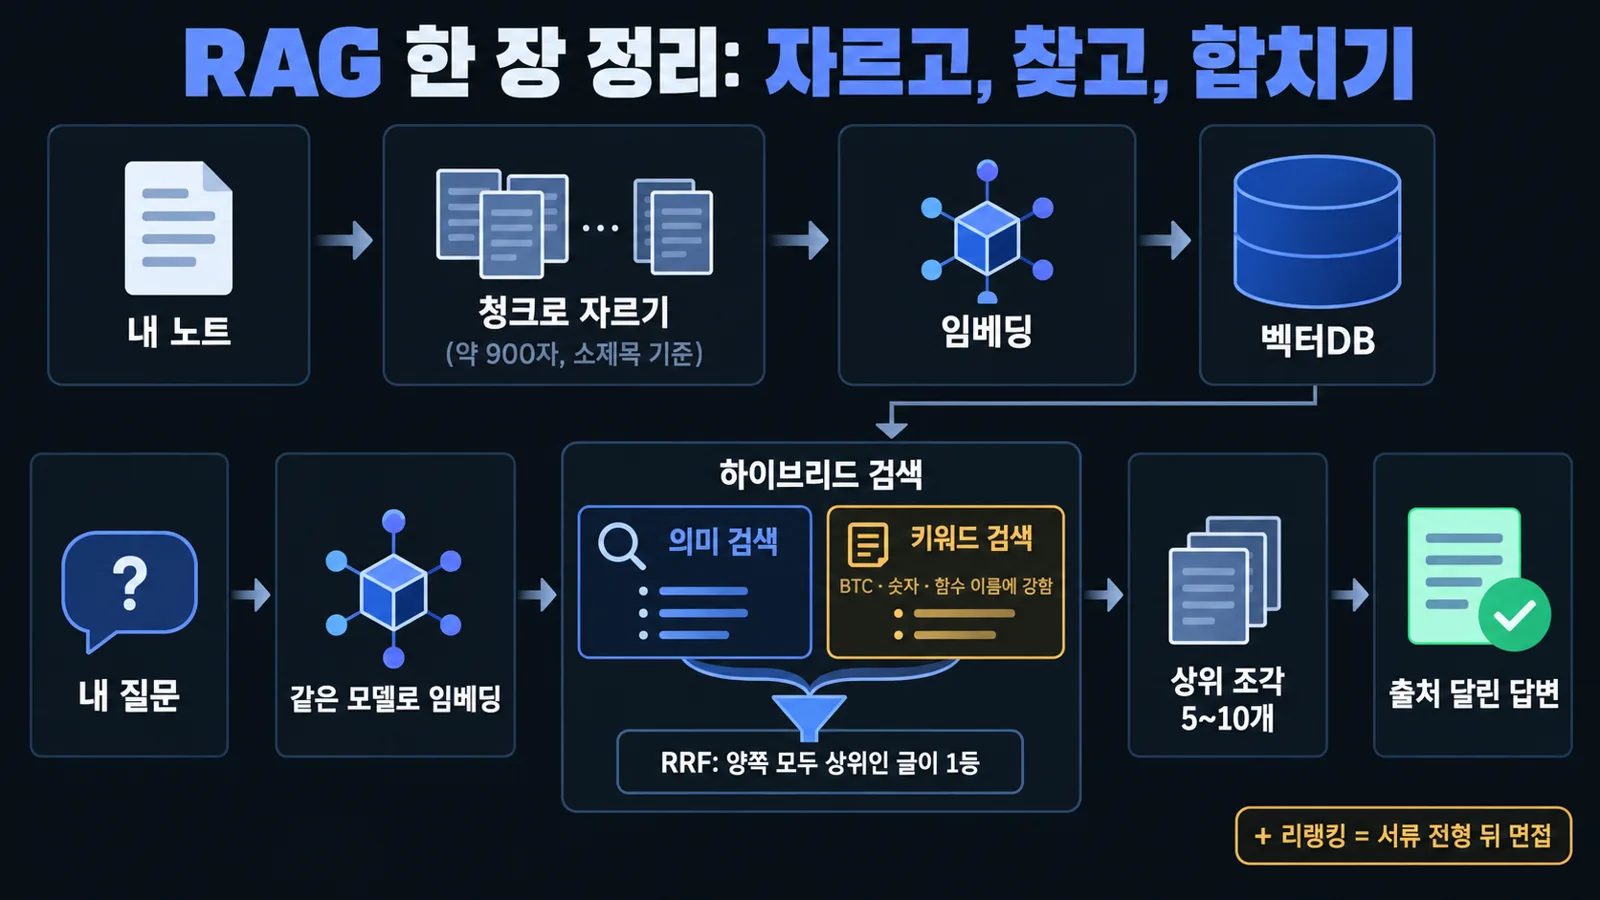
주의 질문도 저장할 때와 같은 모델로 벡터화해야 해요. 그리고 RAG는 찾은 글을 믿고 답해요. 노트 숫자가 틀리면 AI도 자신 있게 틀려요. 중요한 숫자는 1차 출처로 다시 확인하세요.
더 깊이: 개인 지식창고 검색 구성 예시
| 단계 | 구성 예시 |
|---|---|
| 키워드 | SQLite FTS5 두 종류(3글자 단위 + 단어 앞부분 일치). 한국어 조사가 붙은 단어도 걸리게 하려는 것 |
| 의미 | bge-m3 1,024차원, 정규화 후 코사인 유사도 |
| 합치기 | RRF, 의미 쪽에 가중치를 조금 더 |
| 정리 | 중복 본문 제거, 한 노트에서 최대 2조각만 |
| 리랭킹 | 노트 수천 개 규모에선 RRF만으로 충분한 경우가 많아요 |
따라하기 미션: 노트 10개로 미니 RAG
- 폴더에 내 메모 10개를 .md로 넣어요.
pip install sentence-transformers numpy anthropic을 실행해요.- 아래 "더 깊이"의 코드를 저장하고, 키는 환경변수로만 넣어요.
- 노트에 없는 표현으로 물어봐요. "재매입"이라 썼으면 "바이백"으로.
- 엉뚱한 조각이 오르면 자르는 크기(900)를 바꿔 봐요.
더 깊이: 미니 RAG 코드
import os, glob, numpy as np, anthropic
from sentence_transformers import SentenceTransformer
chunks = []
for p in glob.glob("./my_notes/*.md"):
    t = open(p, encoding="utf-8").read()
    chunks += [(p, t[i:i+900]) for i in range(0, len(t), 900)]
m = SentenceTransformer("BAAI/bge-m3")
vecs = m.encode([c[1] for c in chunks], normalize_embeddings=True)
q = "바이백이 가격에 미치는 영향"
s = vecs @ m.encode([q], normalize_embeddings=True)[0]
top = [chunks[i] for i in np.argsort(-s)[:3]]
ctx = "\n\n".join(f"[{p}]\n{t}" for p, t in top)
r = anthropic.Anthropic().messages.create(
    model="claude-sonnet-5-5", max_tokens=800,
    messages=[{"role": "user", "content":
      f"아래 자료만 근거로 답하고 [출처]를 달아.\n{ctx}\n질문: {q}"}])
print(r.content[0].text)
옵시디언 볼트와 자동 메모리
원본은 옵시디언 볼트(마크다운 폴더)에 두고, 검색 계층은 언제든 지우고 다시 만들 수 있게 해요. 바뀐 노트만 다시 계산하는 증분 갱신이면 새 글도 몇 초 만에 반영돼요. 채널 글은 날것 대신 다시 쓸 사실만 남기는 증류를 거쳐 쌓아요.
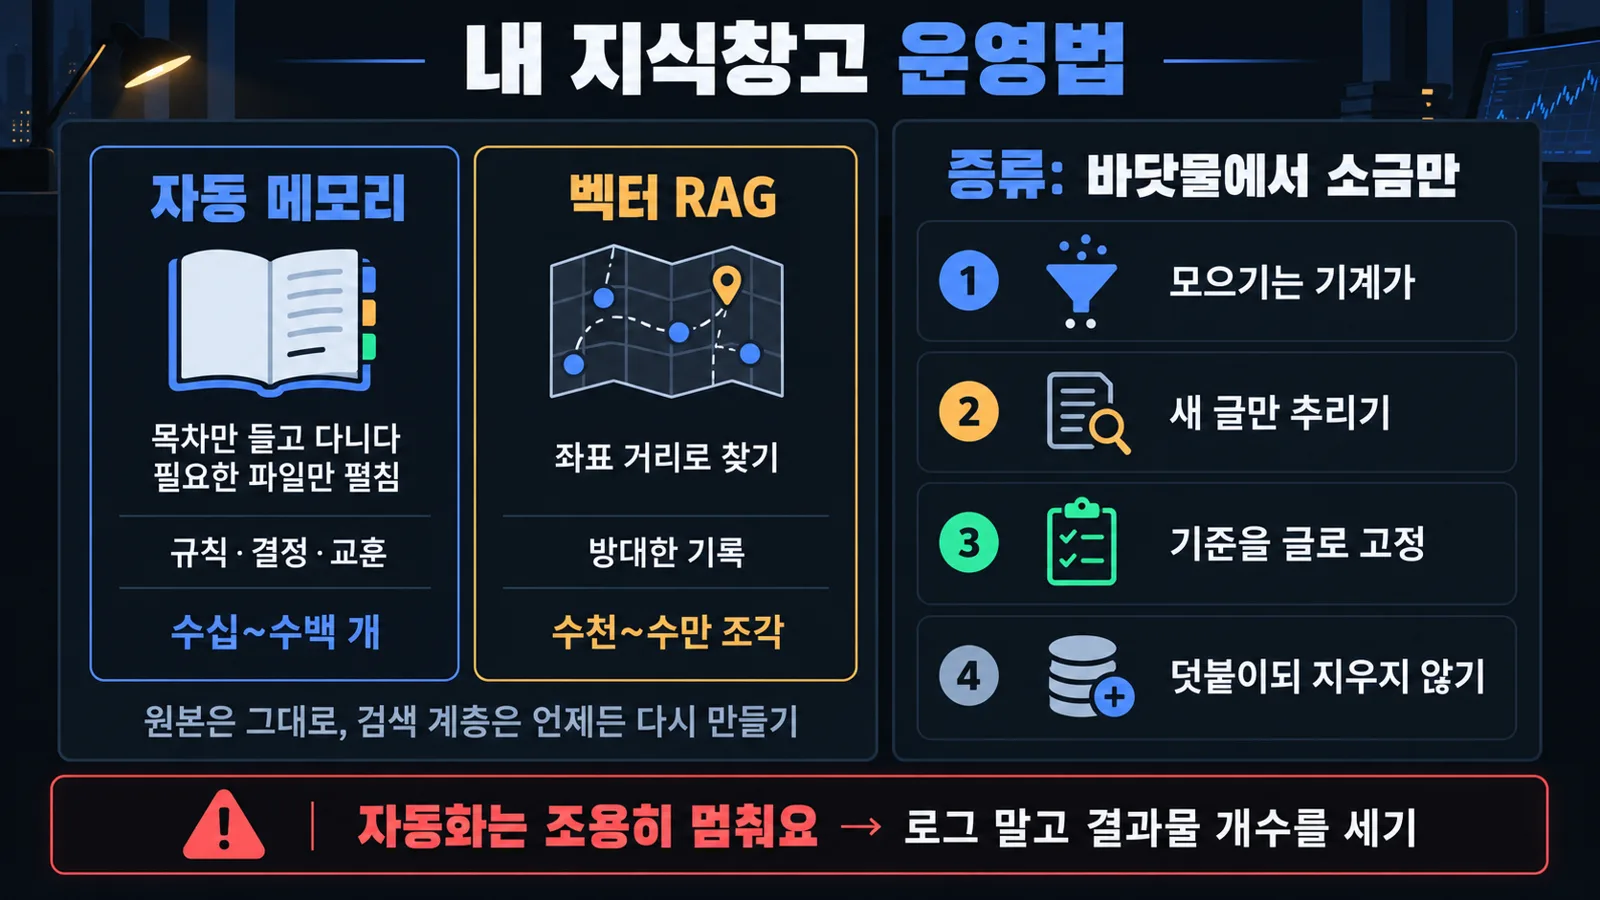
팁 자동 메모리는 인덱스가 곧 검색창이에요. 상세 파일을 고치면 인덱스 줄부터 같이 고쳐요.
로컬 LLM: 내 PC에서 돌리기
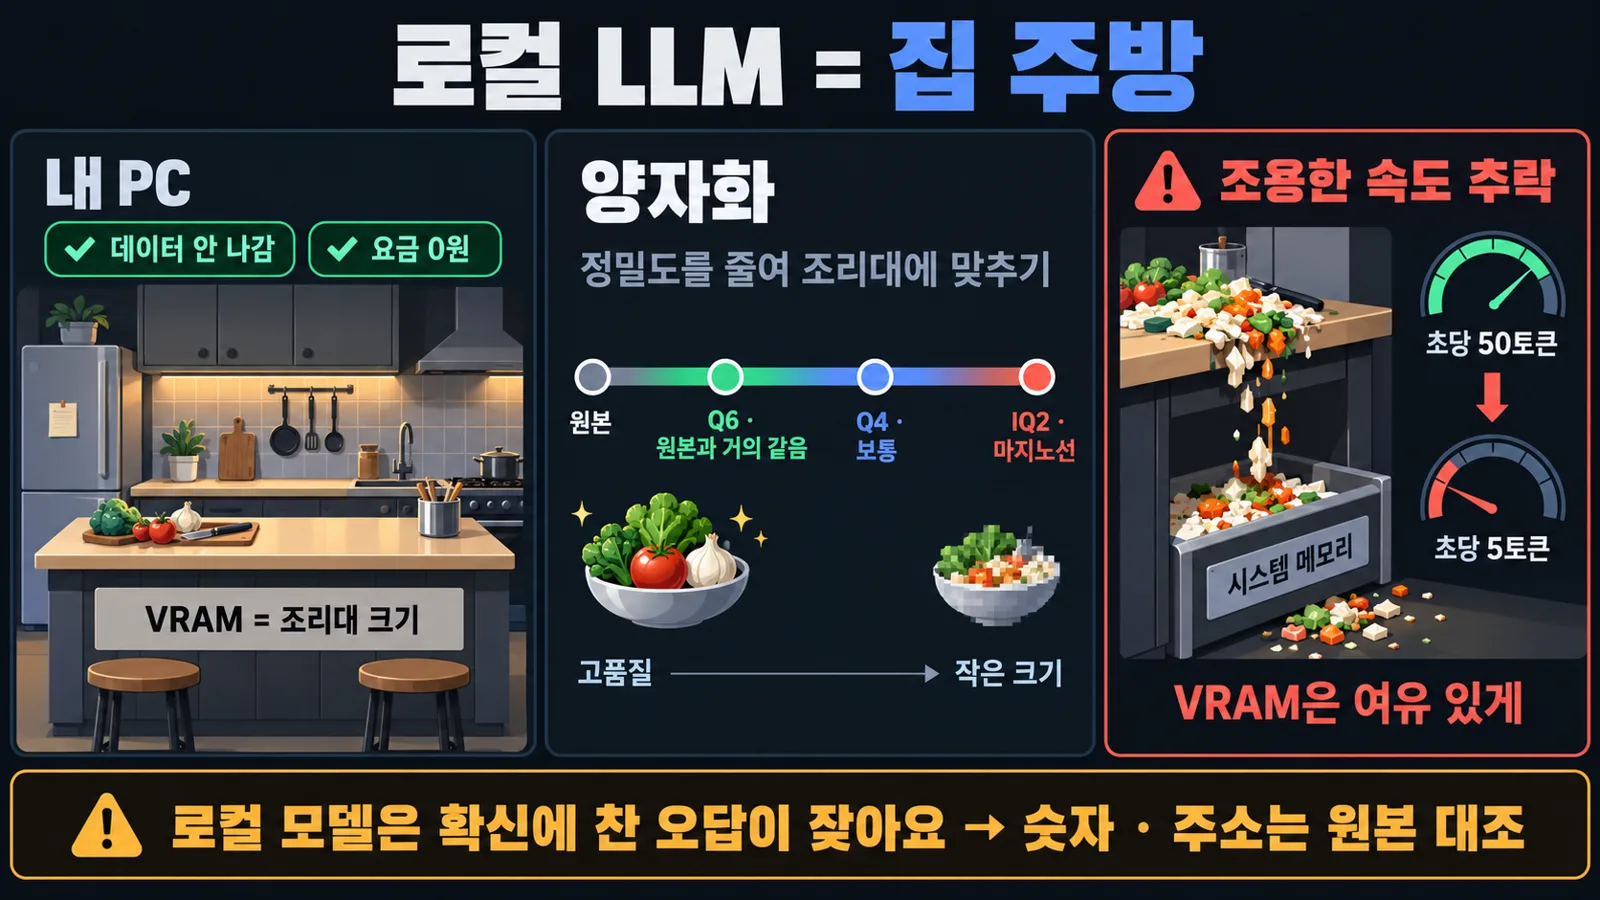
답을 쓰는 단계는 내 PC의 로컬 LLM으로도 돼요. 벽은 그래픽카드 메모리인 VRAM이라, 정밀도를 낮춰 모델을 줄이는 양자화를 써요. 로컬 모델은 확신에 찬 오답인 할루시네이션이 잦으니 숫자·주소는 원본과 대조하세요.
| 이럴 땐 | 클라우드 | 로컬 |
|---|---|---|
| 긴 코드 작업·중요한 판단 | 추천 | 보조 |
| 민감한 개인 메모 요약 | 외부 전송 | 추천 |
| 대량 임베딩 | 건당 요금 | 추천(bge-m3 무료) |
 NEXT · 03장AI 일꾼 여러 명 부리기 →
03장 · AI 운영 체계코드 조금약 2분
AI 일꾼 여러 명 부리기
답만 하던 AI가 이제 직접 파일을 열고 명령을 실행하는 '일꾼'이 됐어요. 일꾼 셋에게 일을 나누고, 서로 검사시키고, 24시간 돌리는 법을 정리해요.
3줄 요약
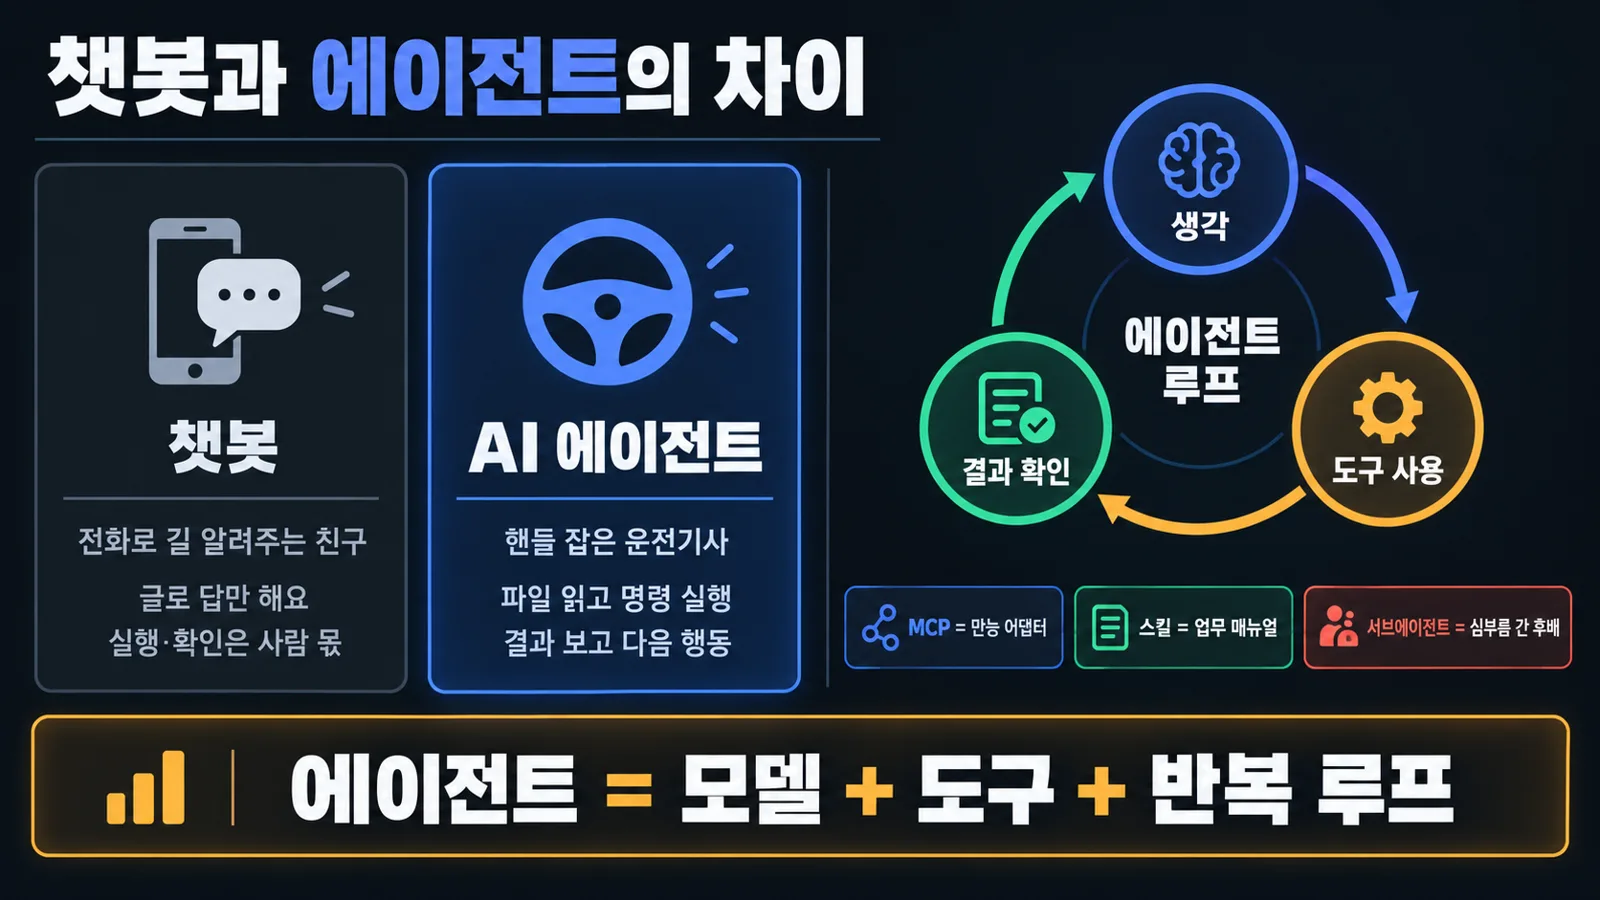
- 에이전트 = 모델 + 도구 + 반복 루프예요
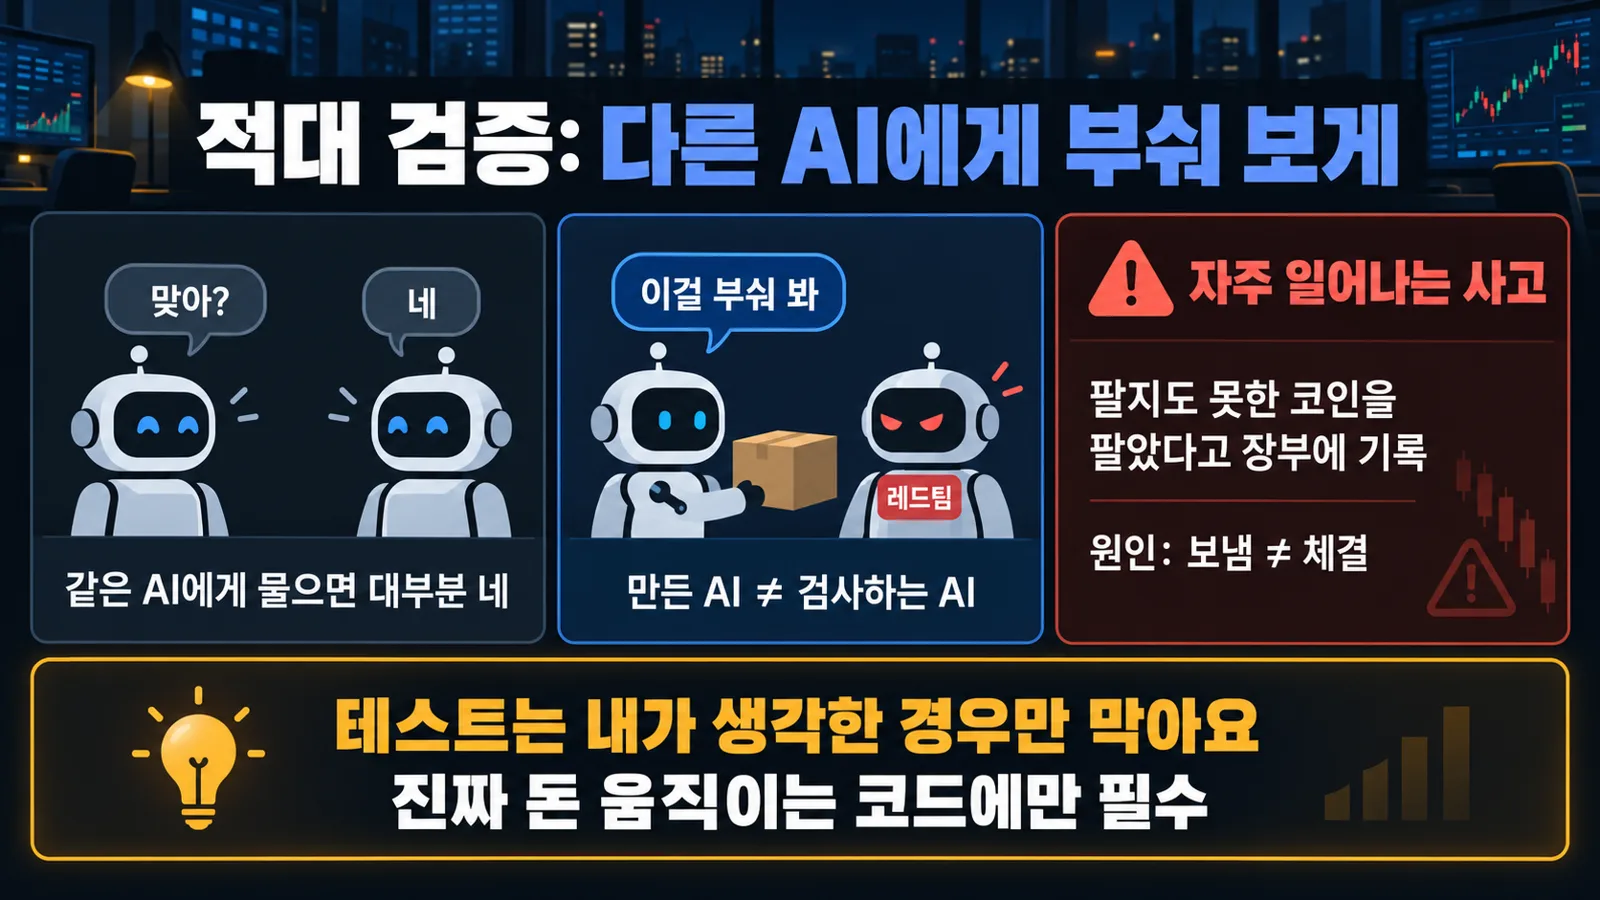
- 만든 AI 말고 다른 AI에게 "부숴 봐"를 시켜요
- 기억은 파일에, 마지막 버튼은 사람 손에 둬요
챗봇과 에이전트의 차이
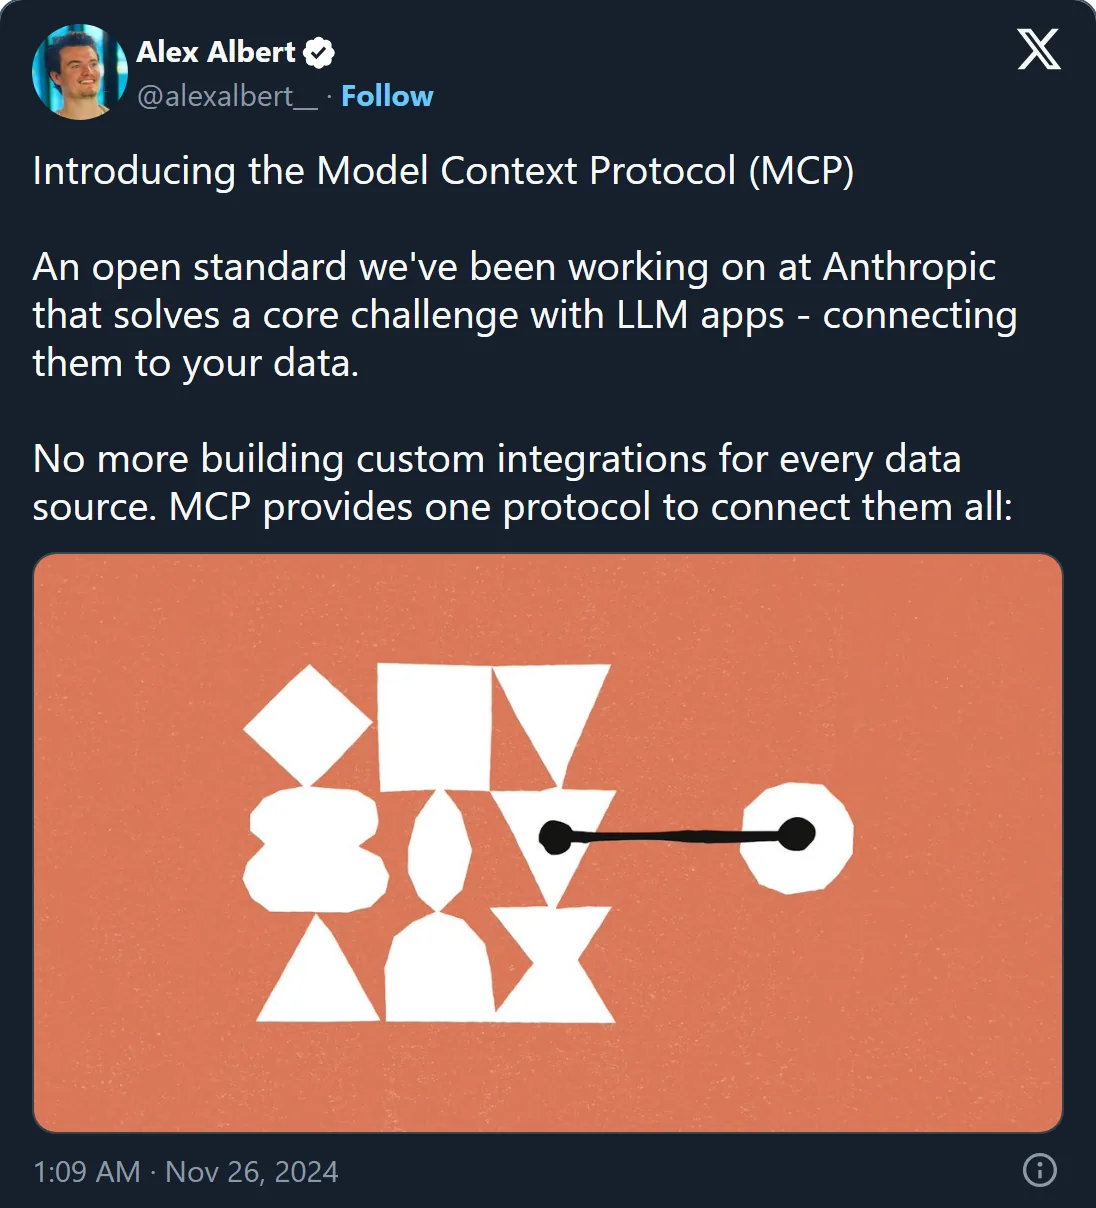
챗봇은 글로 답만 하고, AI 에이전트는 정해진 형식의 도구 호출로 파일을 읽고 명령을 실행해요. "생각 → 도구 사용 → 결과 확인"을 끝까지 반복하는 에이전트 루프가 힘이자 위험이에요. 손을 늘리는 건 외부 서비스 연결 표준 MCP, 업무 매뉴얼인 스킬, 그리고 새 창에서 일하고 결론만 돌려주는 서브에이전트예요. 덕분에 AI가 한 번에 드는 글 양인 컨텍스트 윈도우가 깨끗해요.
주의 여러 에이전트를 동시에 돌릴 땐 "각자 자기 파일만 쓴다"를 보장하세요. 아니면 서로 덮어써요.
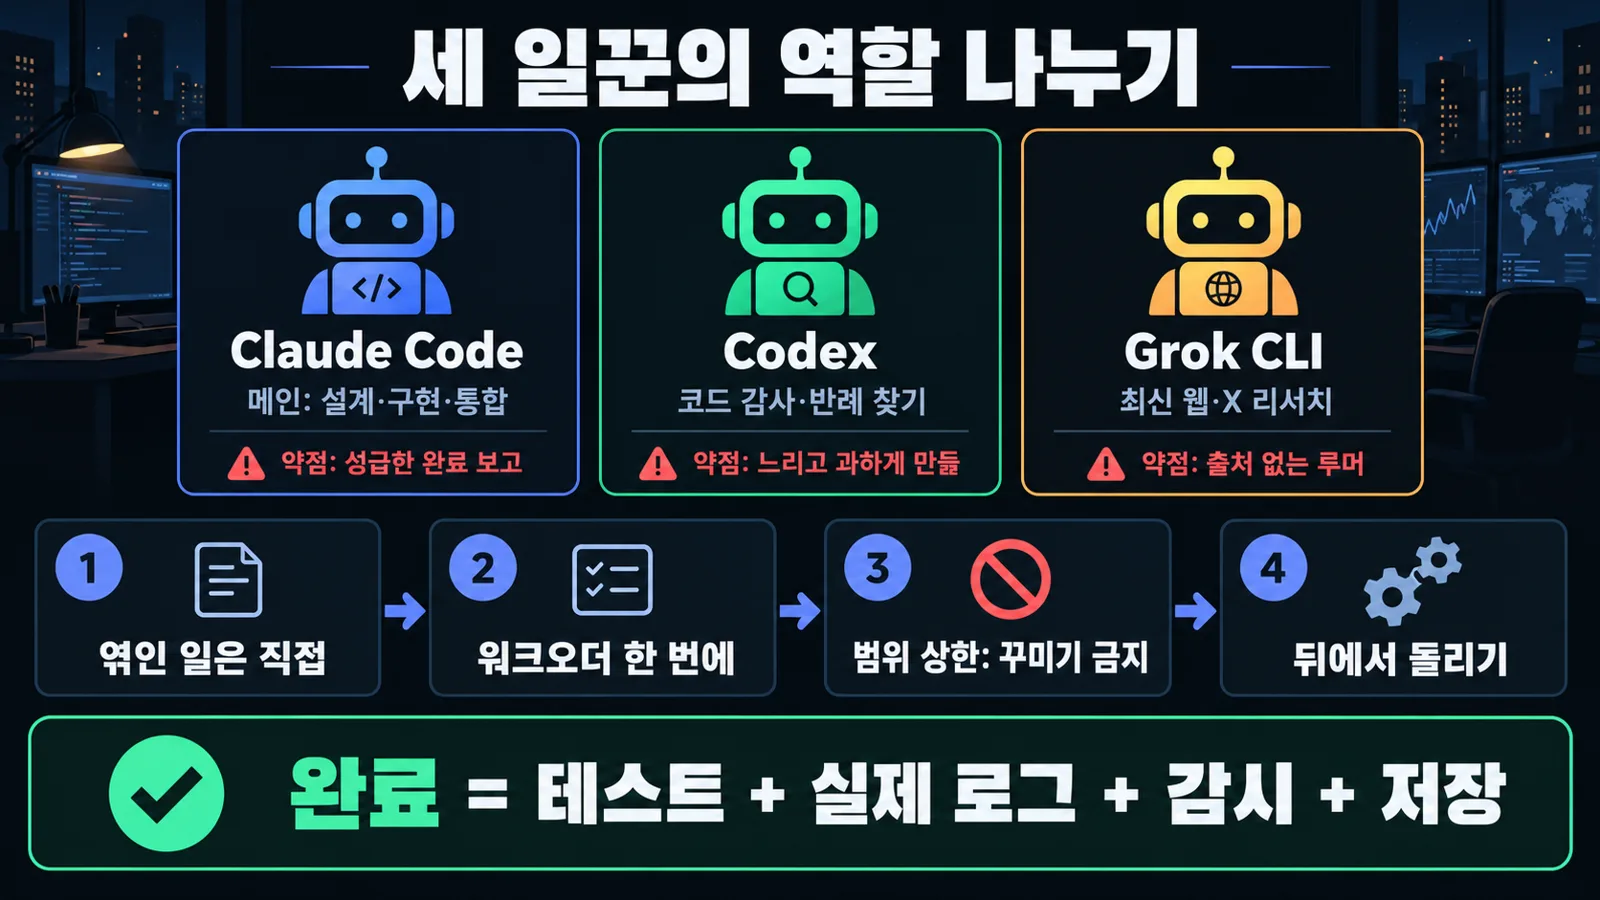
세 일꾼의 역할 나누기
Claude Code를 메인으로, Codex는 코드 감사, Grok CLI는 최신 리서치에 쓰는 식으로 성격이 다른 셋을 섞으면 한 AI의 약점이 덜 남아요. 모두 CLI라 메인 창에서 바로 부르고, 앞 대화를 모르는 AI에겐 할 일·제약·완료 조건을 담은 워크오더를 한 번에 줘요. 완료 정의는 테스트·실제 로그·감시·저장까지예요.
grok -p "지난 24시간 OO 프로젝트 공지 요약, 출처 필수"
codex exec -s read-only "이 변경에서 돈을 잃는 경로를 찾아 반증하라"
적대 검증, 다른 AI에게 반박시키기
적대 검증은 만든 AI가 아닌 다른 AI에게 "이걸 부숴 봐"라고 시키는 거예요. 이 반대편 역할을 레드팀이라 불러요. 모든 일에 걸면 한도만 녹으니, 주문·자동매도·자금 이동처럼 진짜 돈을 움직이는 코드에만 필수로 거세요.
더 깊이: 리서치 봇 여러 개를 굴리는 규칙
리서치 봇이 올리고, 레드팀 봇이 반박하고, 결정은 사람이 해요.
- 비밀 정보 0: 지갑·서버 주소, 보유량은 절대 안 줘요. 최악이어도 "틀린 리서치"만 나오게요.
- 꼬리표 강제: 모든 주장에 사실·소문·미확인 표시와 출처를 붙여요.
- 재확인: 봇이 말한 일정이 공식 기록과 다른 일이 흔해요. 실행 전에 원본 데이터로 다시 봐요.
"AI 트레이딩 대박" 화제 글도 같은 눈으로 보세요. 수익 증거가 없거나 첨부 도구가 위험한 경우가 있어요.
AI의 기억은 파일에 둬요
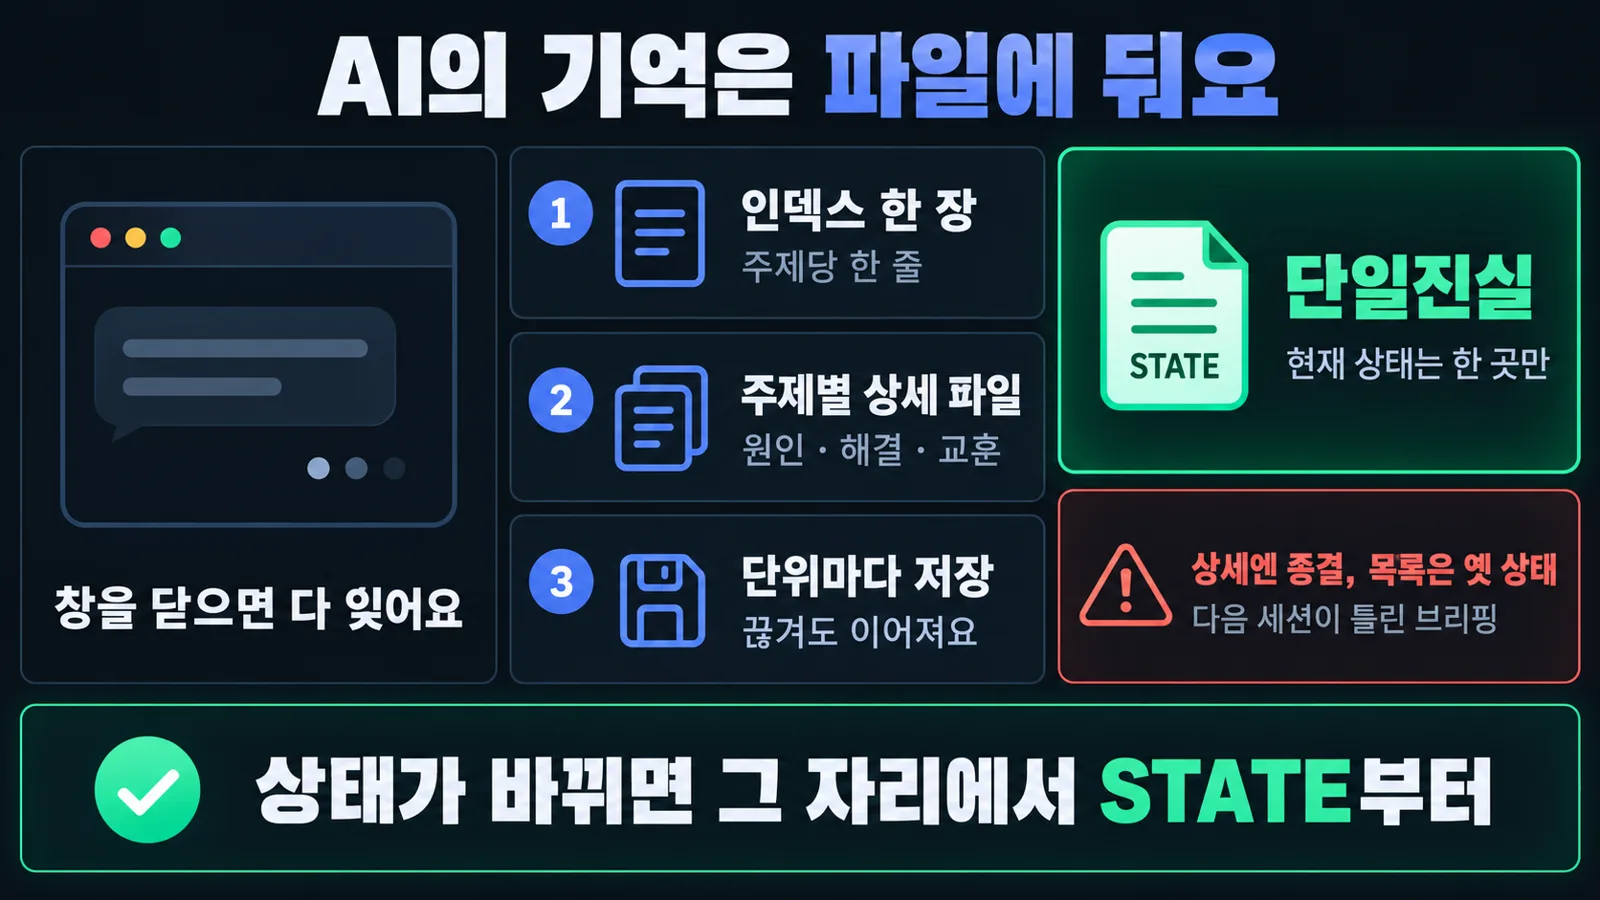
AI는 창을 닫으면 다 잊어서, Claude Code는 규칙 파일(CLAUDE.md)과 메모리 폴더를 세션마다 읽어요. 핵심은 단일진실이에요. 현재 상태는 STATE 한 곳에만 적고, 바뀌면 그 자리에서 고쳐요.
24시간 돌리기와 위임의 선
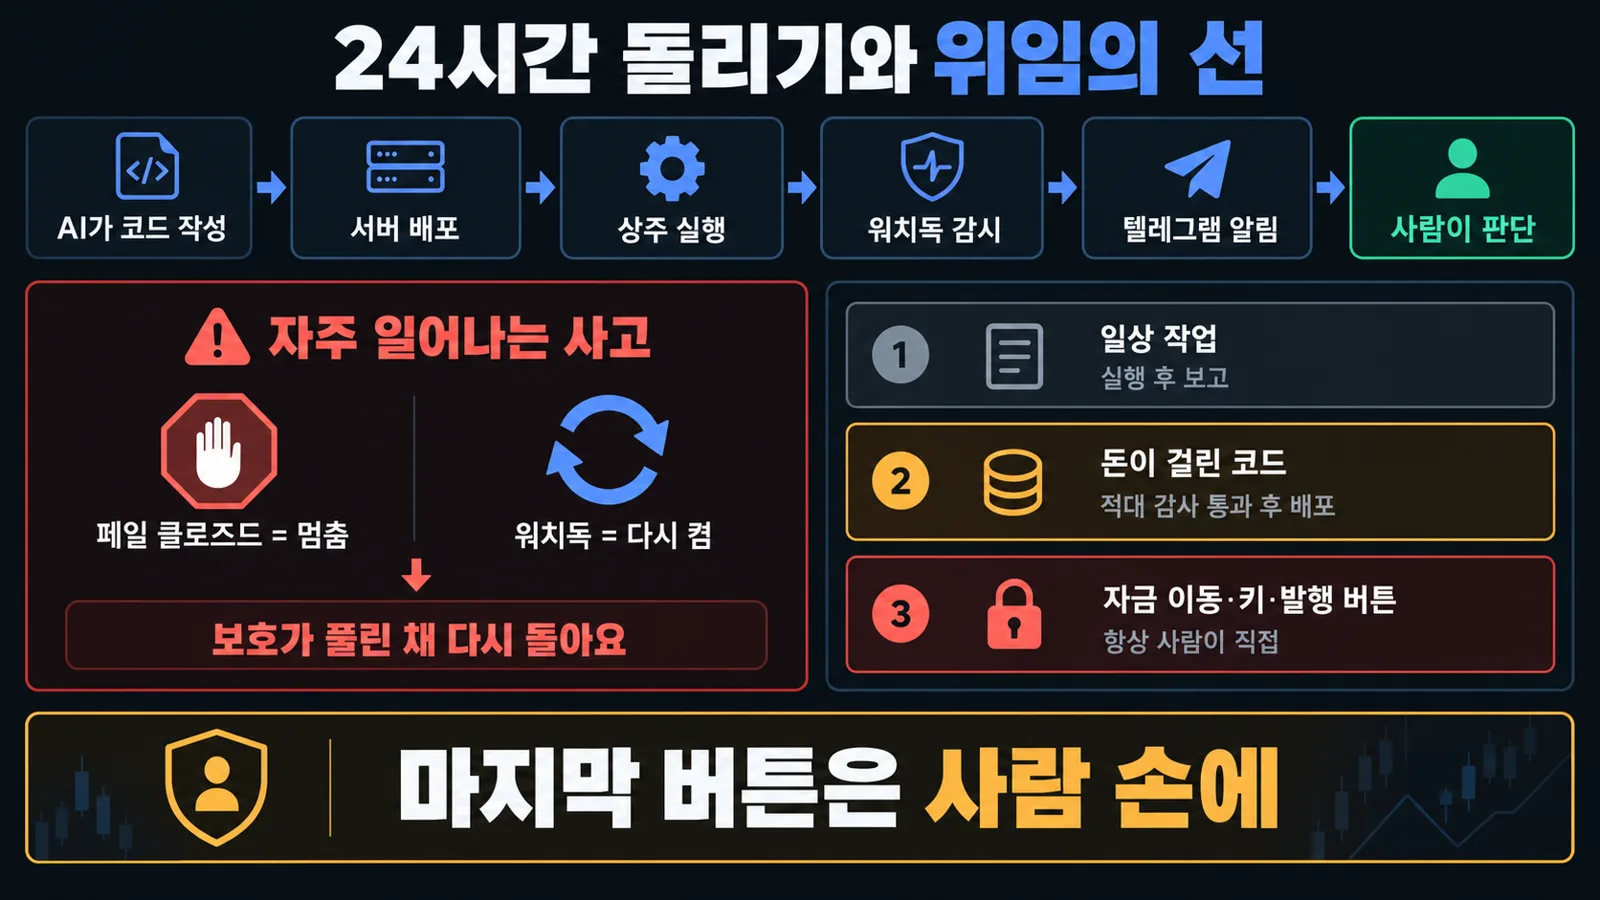
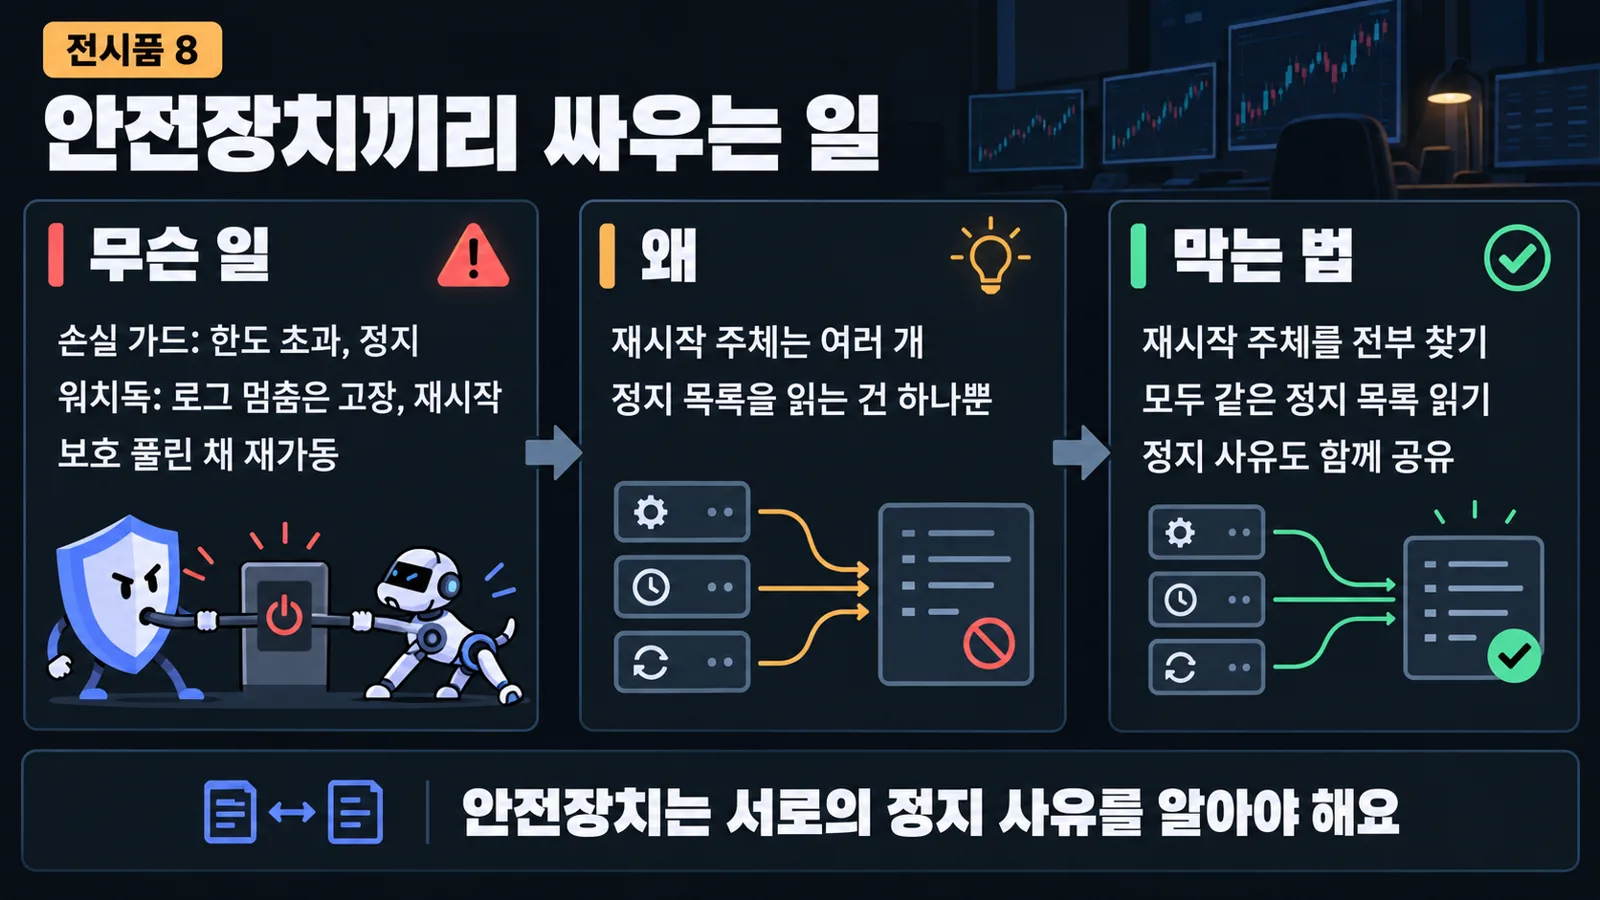
자는 동안 돌 일은 리눅스의 크론(정시 실행)과 systemd(죽으면 다시 살림), 윈도우의 작업 스케줄러에 맡기고 결과는 텔레그램으로 받아요. 손실 한도에서 멈추는 페일 클로즈드 가드를 달았다면, 워치독이 그 정지를 고장으로 읽고 다시 켜지 않는지 꼭 확인하세요.
더 깊이: 조용히 터지는 자동화 함정 4가지
- 에이전트가 띄운 서버가 죽음: 윈도우에서 에이전트는 명령을 한 묶음(Job Object)으로 실행하고, 끝나면 자식 프로세스도 같이 꺼요. 오래 살 프로그램은 작업 스케줄러로 띄워요. 에러 없이 죽었다면 외부에서 끈 걸 먼저 의심하세요.
- 알림이 사라짐: 같은 봇 토큰으로 두 프로그램이 메시지를 받으려 경합하면 전송도 막혀요. 보내기 전용 봇을 따로 만들어요.
- 알림 폭주: 꺼둔 봇에 같은 경고가 몇 분마다 와요. 같은 원인은 한 번만 보내되, 재부팅 직후 같은 경계 상황까지 테스트하세요.
- 찌꺼기 누적: 도구가 실행마다 남긴 권한 항목이 쌓여 한계를 넘으면 모든 명령이 실패해요. 주기적 청소를 예약해요.
Claude Code의 권한 분류기가 위험한 명령을 막아 주지만, 발행·송금·매수 같은 마지막 버튼은 사람이 눌러요.
주의 허용 목록과 AI 설정 파일은 사람이 직접 고치세요. AI가 자기 권한을 넓히게 두면 안 돼요. "이 명령을 터미널에 붙여넣으세요"라는 인터넷 글은 일단 의심하세요.
따라하기 미션
- 설치 Anthropic 공식 문서에서 Claude Code 설치 명령을 확인해요. 검색 광고 속 명령은 쓰지 마세요.
- 첫 작업 빈 폴더에서
claude를 실행하고 "관심 코인 3개를 적은 메모 파일을 만들고, 다시 읽어서 확인해줘"라고 시켜요. - 권한 관찰 "실행해도 될까요?"가 뜨면 무슨 명령인지 읽고 허락해요.
- 규칙 파일 "CLAUDE.md에 항상 한국어, 지우기 전엔 물어볼 것을 적어줘"라고 시켜요.
- 기억 확인 완전히 껐다 켜고 "이 폴더 규칙이 뭐였지?"라고 물어봐요.
 NEXT · 04장지갑·체인·가스·DEX →
04장 · 코인 기초 체력누구나약 2분
지갑·체인·가스·DEX
봇이든 밈코인이든 결국 "지갑에서 서명해 체인에 기록을 남기는 일"이에요. 그 바닥과, 많은 사람이 돈 내고 배우는 교훈을 한 번에 정리해요.
3줄 요약
- 시드·개인키는 누구에게도, 주소만 공개해요
- 실패한 거래도 가스비는 나가요, 익스플로러로 확인
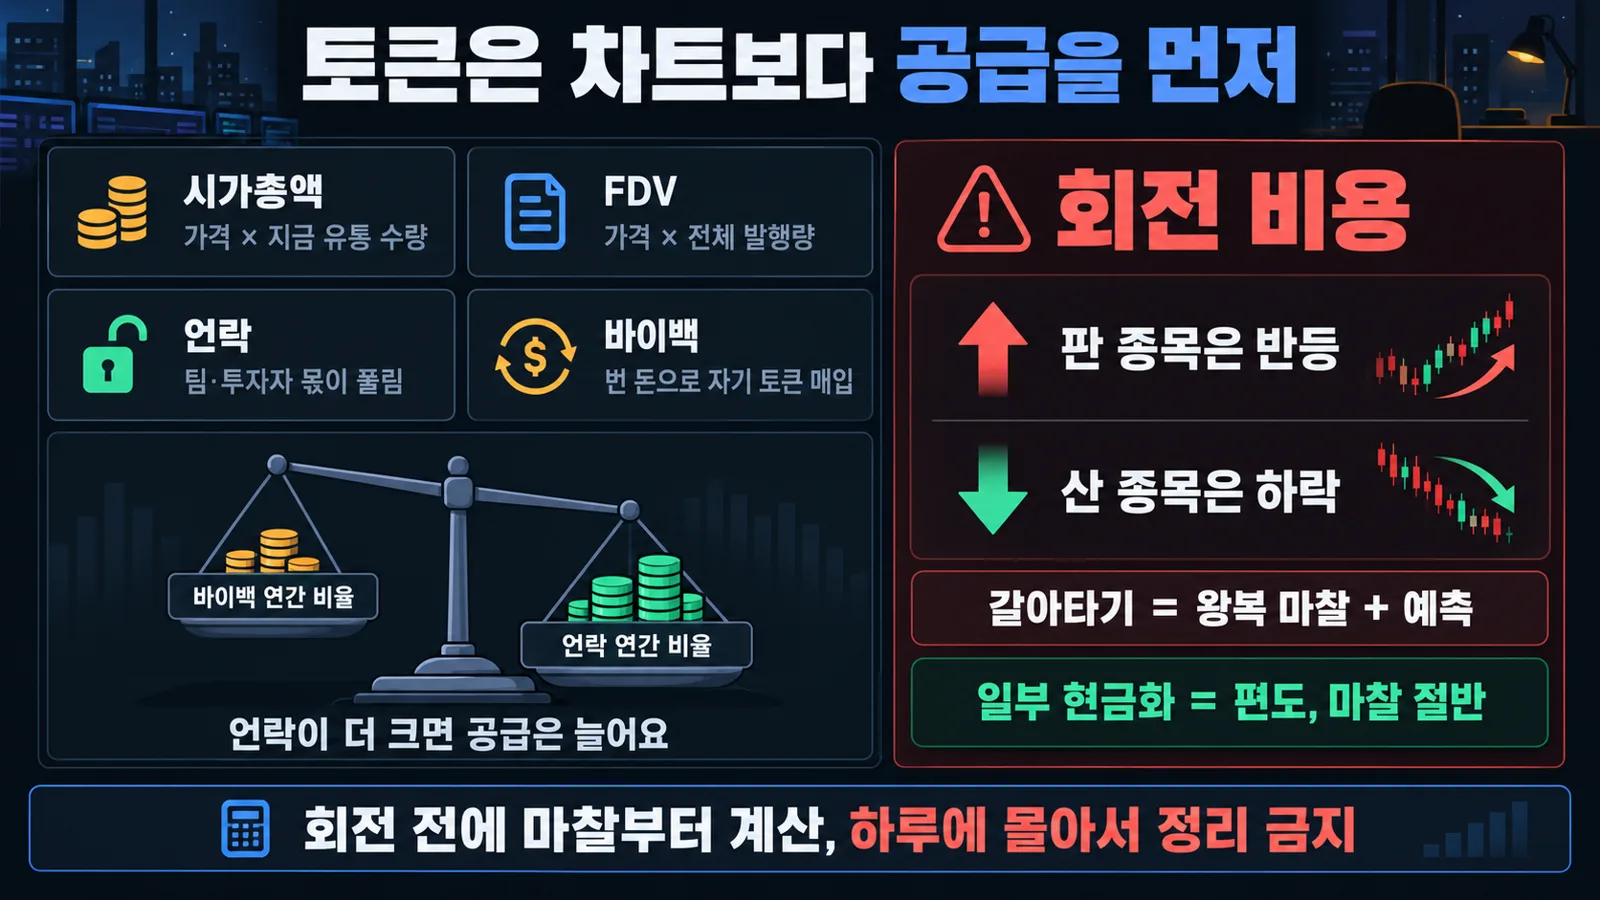
- 토큰은 차트보다 언락·바이백 같은 공급을 먼저 봐요
지갑은 돈이 아니라 열쇠예요
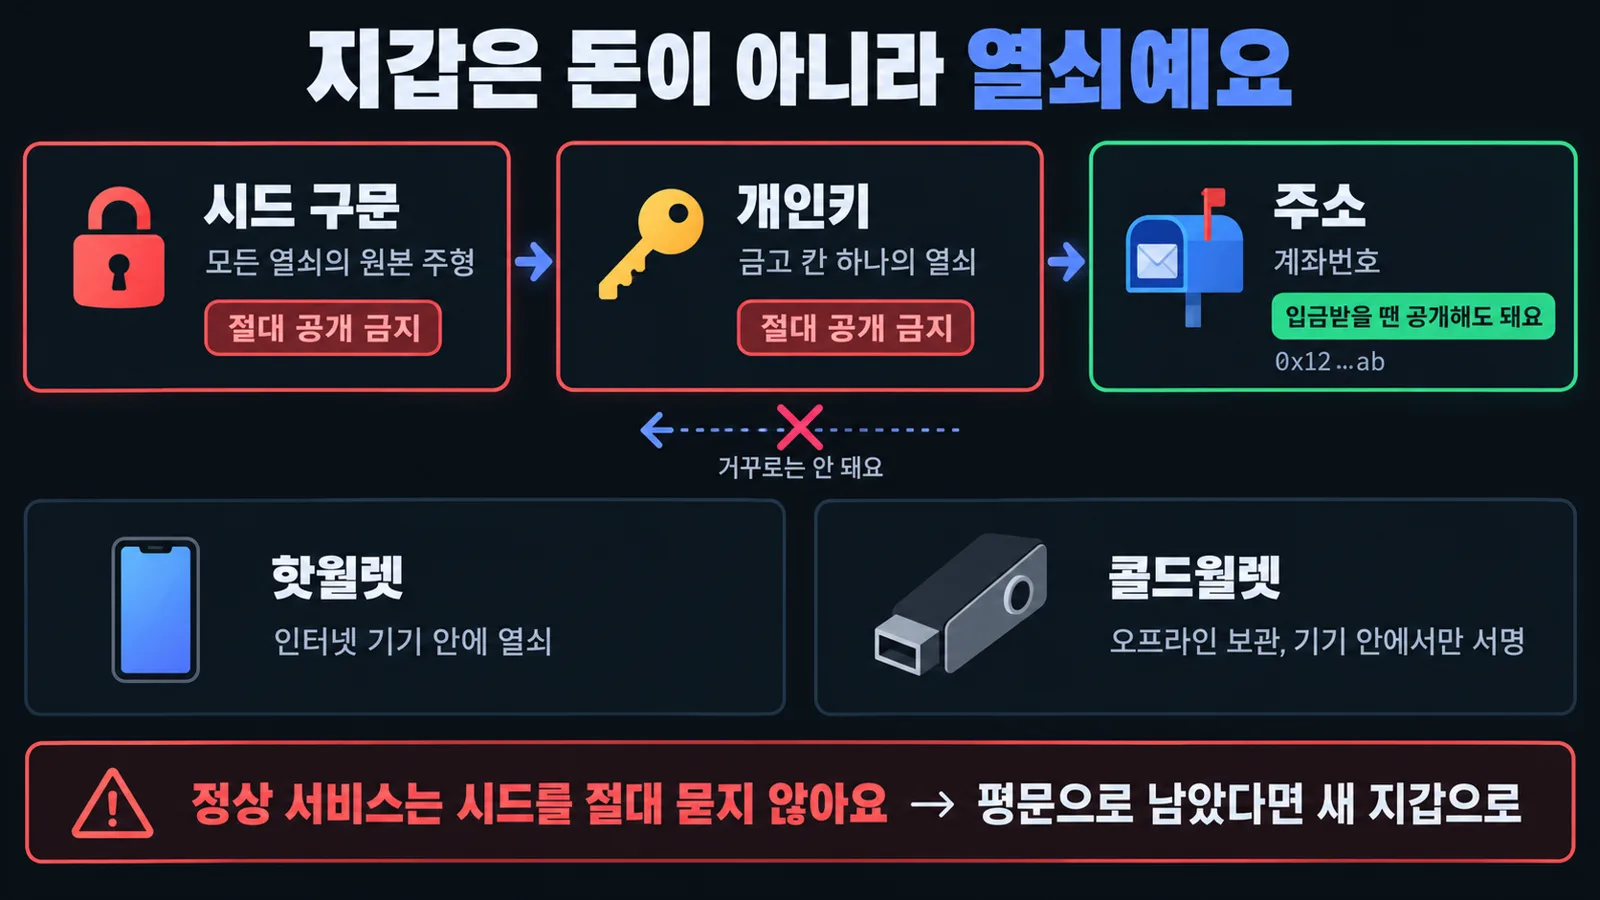
지갑은 체인 장부에서 "이 칸은 내 거야"를 증명하는 열쇠 보관함이에요. 시드 구문에서 개인키가, 개인키에서 주소가 계산되고 거꾸로는 안 돼요. 열쇠가 인터넷 기기에 있으면 핫월렛, 오프라인이면 콜드월렛이고, 하드웨어 지갑은 기기 안에서만 서명해요. 사람이 개인키로 조종하는 주소는 EOA, 코드가 규칙대로 움직이는 주소는 스마트 컨트랙트예요.
체인·가스비·익스플로러
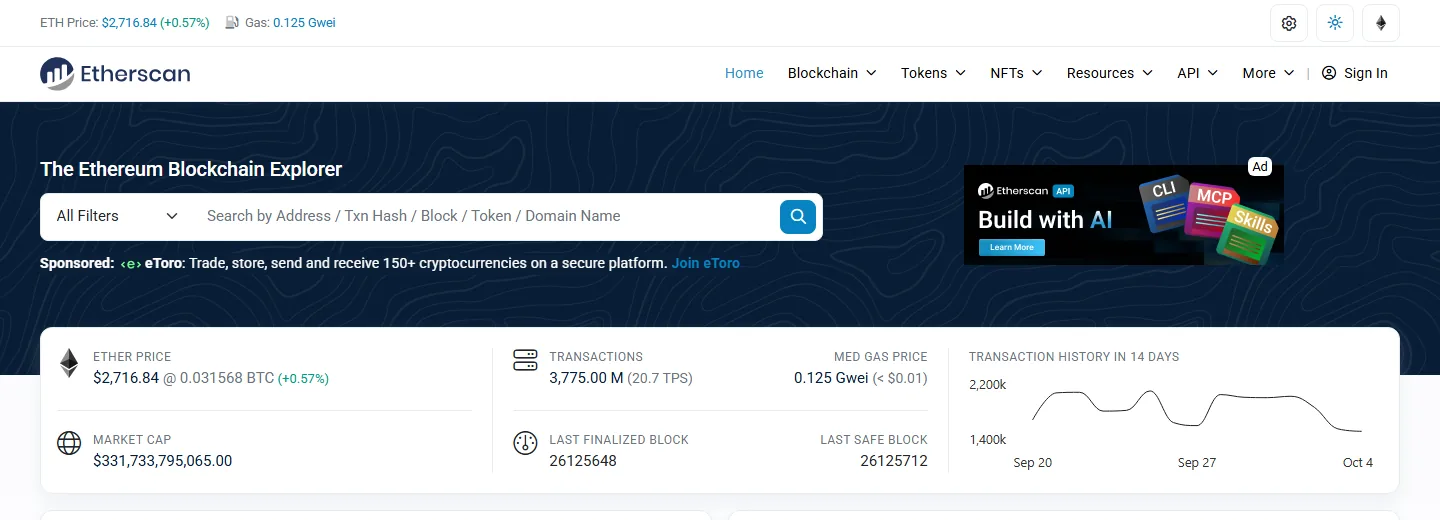
블록체인은 여럿이 나눠 든 장부예요. 바닥 체인이 L1(이더리움·솔라나), 그 위에서 싸게 처리하는 게 L2이고, EVM 체인끼리는 0x 주소를 같이 써요. 장부를 바꾸는 행동 하나가 트랜잭션, 그 수수료가 가스비예요. 결과는 블록 익스플로러(이더스캔·솔스캔)에 트랜잭션 해시를 넣어 확인하고, 가스 상한이 빠듯하면 리버트로 끝나요.
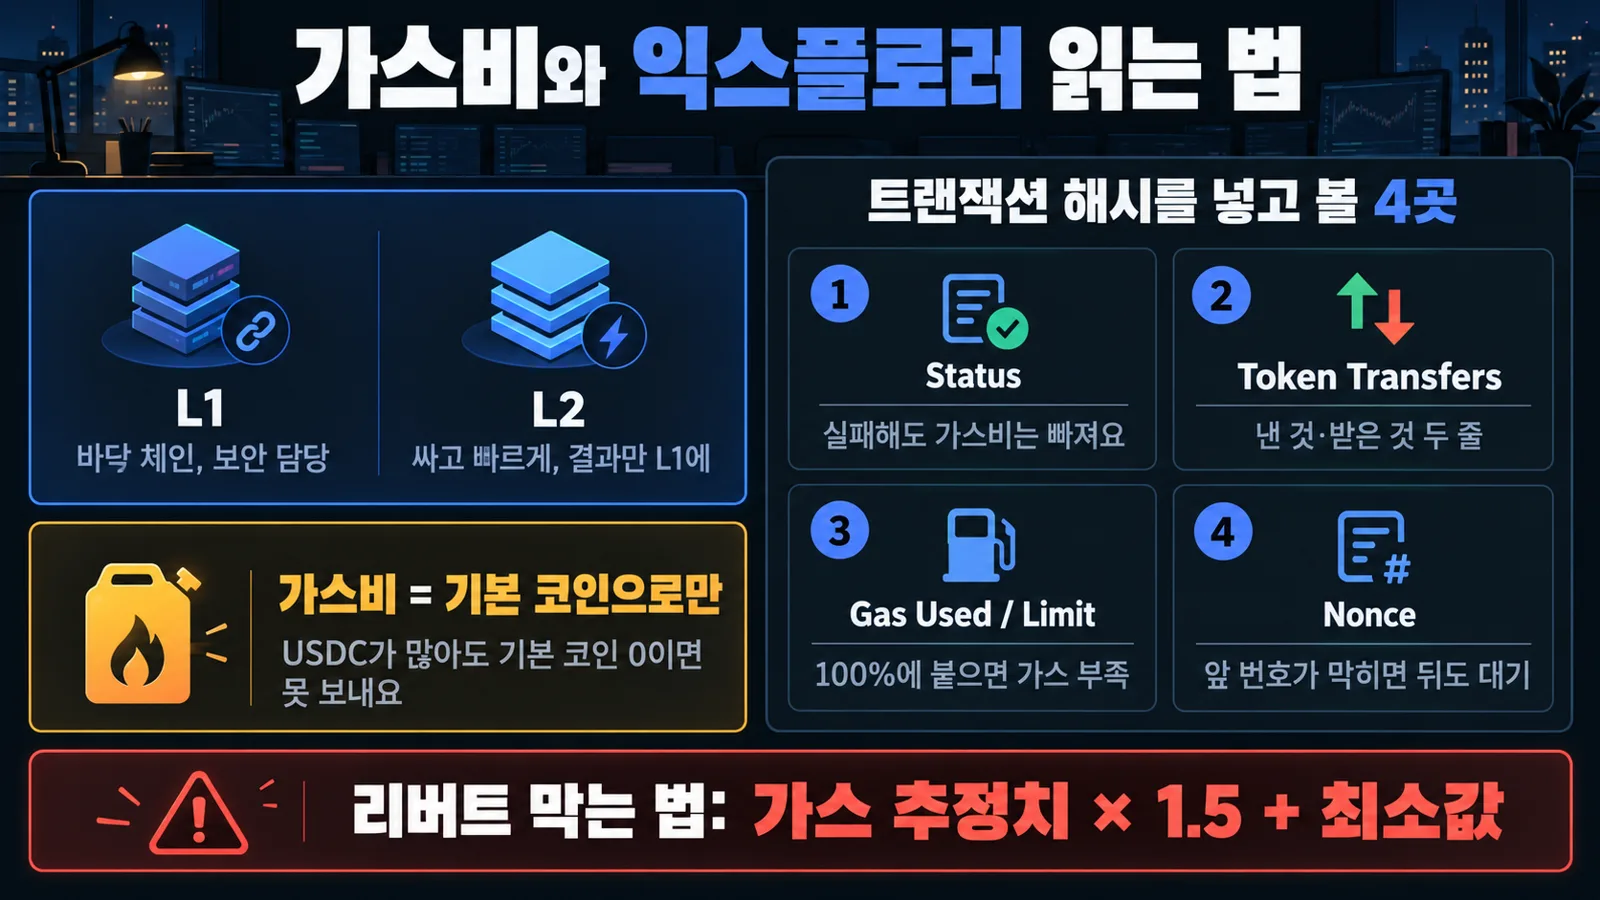
주의 가스비는 그 체인의 기본 코인으로만 내요. EVM 체인끼리는 주소가 같아서 네트워크를 잘못 고르기 쉬우니, 보내기 전에 네트워크 이름을 한 번 더 보세요.
팁 무제한 승인(Approve)은 해킹 때 같이 털릴 수 있으니, 안 쓰는 승인은 주기적으로 거둬들이세요.
CEX와 DEX, 가격이 정해지는 법
회사가 돈을 맡아 오더북으로 거래하는 곳이 CEX, 내 지갑에서 AMM으로 바로 사고파는 곳이 DEX예요. AMM 자판기를 채우는 금고가 유동성 풀, 채우고 수수료를 받는 사람이 LP인데, 가격이 쏠리면 비영구적 손실이 생겨요. 체인 간 이동은 브릿지보다, 스테이블코인 USDC라면 원본째 옮기는 CCTP가 안전해요.
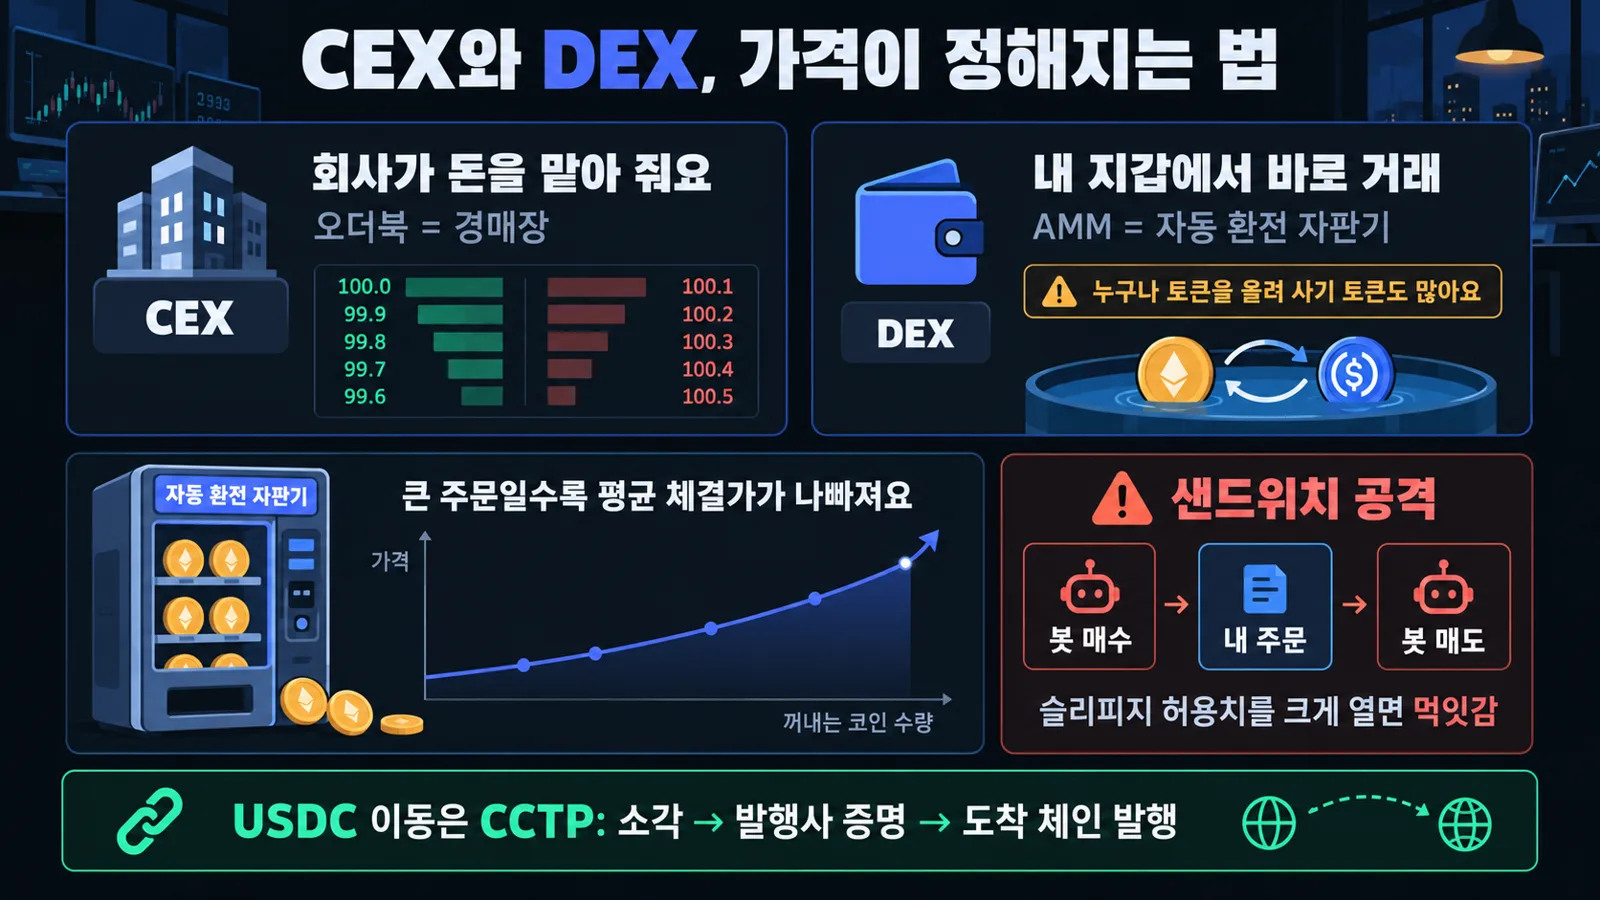
주의 슬리피지 허용치를 크게 열면 샌드위치 공격의 먹잇감이 돼요. 수동 매매 땐 기본값에 맡기지 말고 직접 정하세요.
더 깊이: LP로 천천히 모을 때 빠지는 함정
범위를 정해 유동성을 넣는 "집중 유동성"은 현재가 위쪽에 걸어 두면 지정가 매수처럼 쓸 수 있어요. 흔한 함정은 셋이에요.
- 화면 수수료가 작게 찍힘: 회수 거래를 먼저 시뮬레이션해 진짜 금액을 확인해요.
- 재투입 비율 오차: 두 코인 비율이 안 맞으면 최소 수량 조건에 걸려 실패해요.
- 짧은 기간 수익률: 반나절 기준은 7일 기준보다 몇 배 부풀어 보여요. 낮은 쪽 숫자로 판단해요.
"범위 밖 = 대기 중"은 고장이 아니라 걸어 둔 주문이 아직 안 채워진 정상 상태예요. 낯선 신생 체인으로 옮길 땐 장부 롤백 같은 사고에 대비해 CCTP 경로를 기본으로 삼는 사람이 많아요.
토큰 지표와 회전 비용
시가총액보다 FDV가 몇 배 크면 풀릴 물량이 많아요. 단순한 틀은 "바이백 연간 비율 − 언락 연간 비율"이고, 남의 글 수치는 원본 데이터에서 같은 기간으로 다시 보세요. TGE 전 에어드랍을 노리고 쌓는 포인트는 법적 약속이 아니에요. 여러 종목을 한꺼번에 갈아타면 회전 비용이 회전액의 3분의 1을 넘기도 해요.
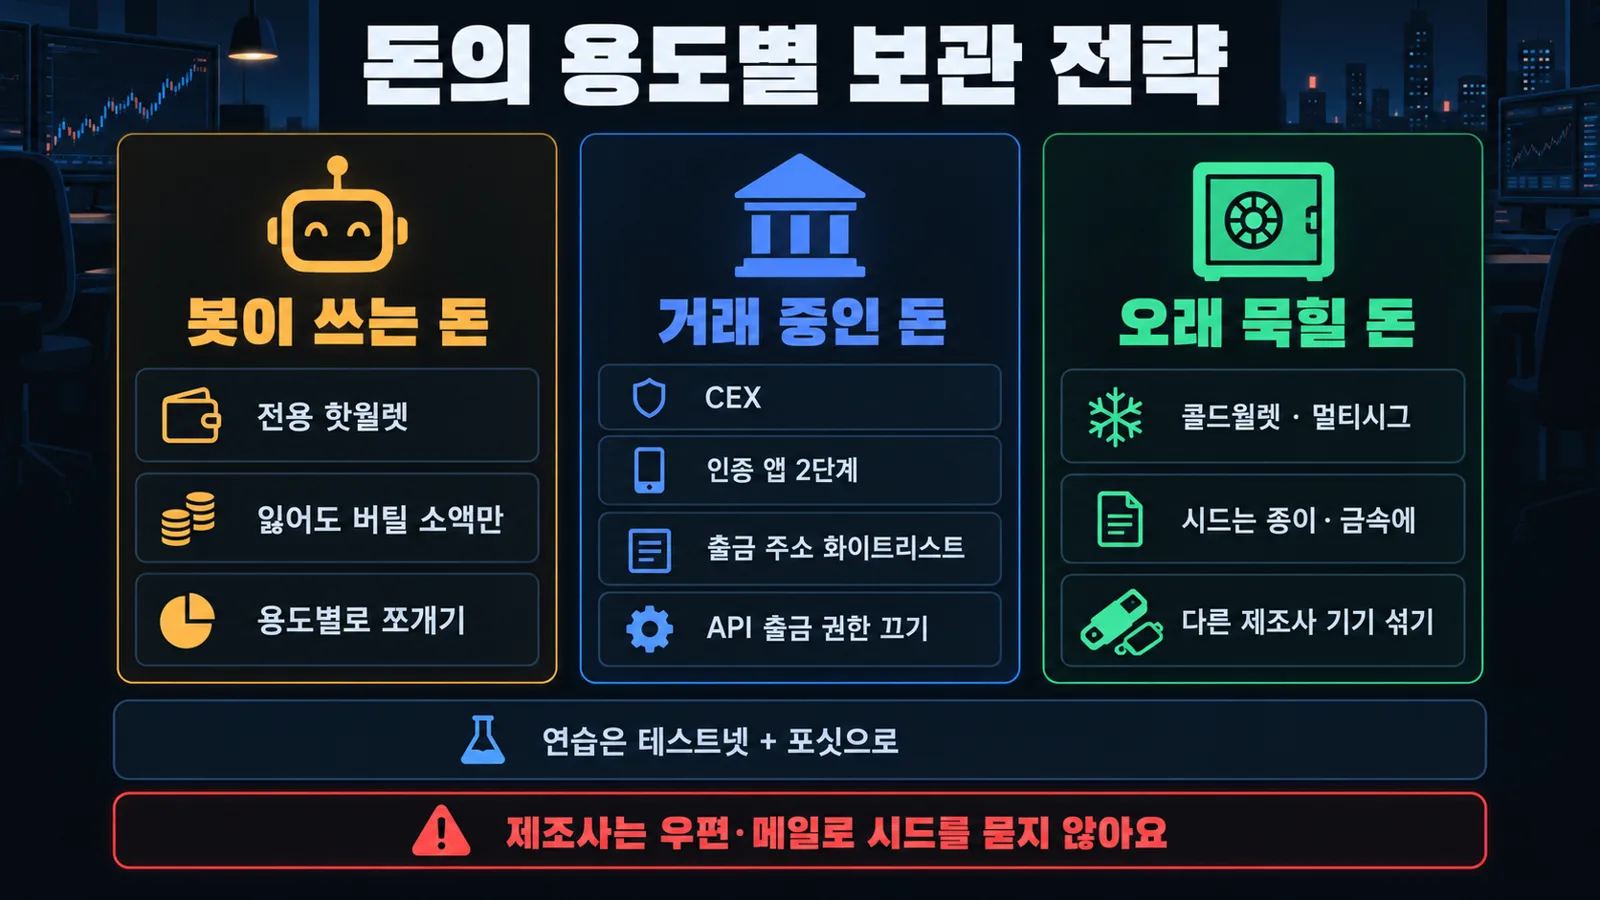
자산 보관 전략과 첫 미션
봇 돈은 전용 핫월렛에 소액만, 거래 중인 돈은 2단계 인증과 출금 화이트리스트를 건 CEX에, 오래 묵힐 돈은 콜드월렛에 둬요. 큰 금액은 멀티시그로, 다른 제조사 기기를 섞으면 더 안전해요. 연습은 테스트넷과 포싯으로 해요.
더 깊이: 하드웨어 지갑도 만능은 아니에요
2026년 여름, 한 하드웨어 지갑 제조사의 일부 펌웨어가 시드를 만들 때 예측 가능한 값을 쓴 게 드러났고, 기기를 만지지 않고 계산만으로 자산이 대량 탈취됐어요. 펌웨어를 고쳐도 이미 만든 시드는 그대로라 새 시드로 옮기는 것만이 해법이었어요. 곧이어 제조사를 사칭한 우편 피싱("업그레이드하려면 시드 입력")도 돌았어요.
교훈: 2-of-3 멀티시그에 다른 제조사 기기를 섞고, 주사위로 직접 엔트로피를 더하는 방법도 있어요. 제조사는 우편·메일로 시드를 묻지 않아요.
따라하기 미션
- 공식 사이트에서 브라우저 지갑을 설치하고 연습 전용 지갑을 만들어요. 시드는 종이에만 적어요.
- "테스트 네트워크 표시"를 켜고 이더리움 테스트넷(세폴리아 등)을 골라요.
- 포싯에서 테스트 ETH를 받아요(조건이 자주 바뀌니 몇 군데 시도, 확인 필요).
- 계정을 하나 더 만들어 테스트 ETH를 조금 보내고, 해시를 익스플로러에 넣어 Status·Gas·Nonce를 찾아 적어요.
- 보너스: 가스 리밋을 일부러 낮춰 보내고, 실패 거래와 빠진 가스비를 확인해요.
 NEXT · 05장AI는 거르고, 사람이 고른다 →
05장 · 밈코인 리서치돈이 걸림약 2분
AI는 거르고, 사람이 고른다
밈코인 자동매매는 몇 달 돌려 보고 끄는 경우가 흔해요. 그래서 "AI는 걸러서 알려 주고, 사는 건 사람이"라는 리서치 방식을 정리했어요.
3줄 요약
- 대부분의 밈코인은 졸업도 못 하고 사라져요
- AI의 일은 많이 보고 빨리 버리는 것이에요
- 남의 매수를 늦게 따라가면 대부분 지는 판이에요
밈코인은 어떻게 태어나나
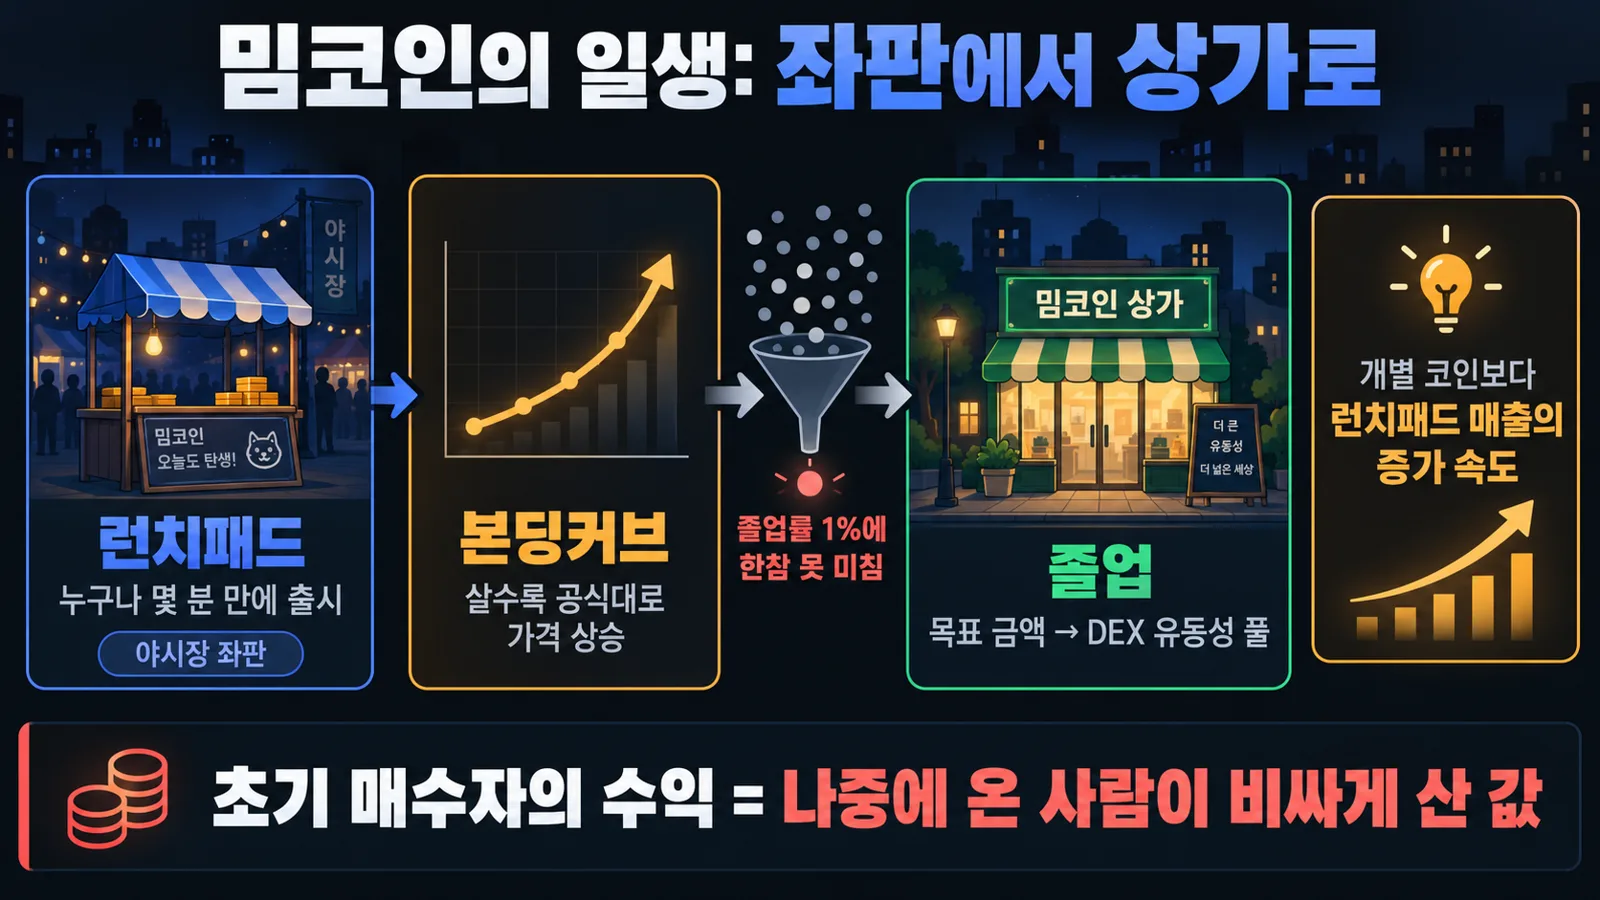
밈코인은 대부분 솔라나의 Pump.fun 같은 런치패드에서 태어나요. 살수록 가격이 공식대로 오르는 본딩커브 단계를 지나 목표 금액이 차면 DEX의 유동성 풀로 옮겨 가는데, 이걸 졸업이라고 해요. 졸업률은 1%에 한참 못 미친다는 수치가 자주 인용돼요(시점에 따라 변동).
사기 코인을 거르는 9가지
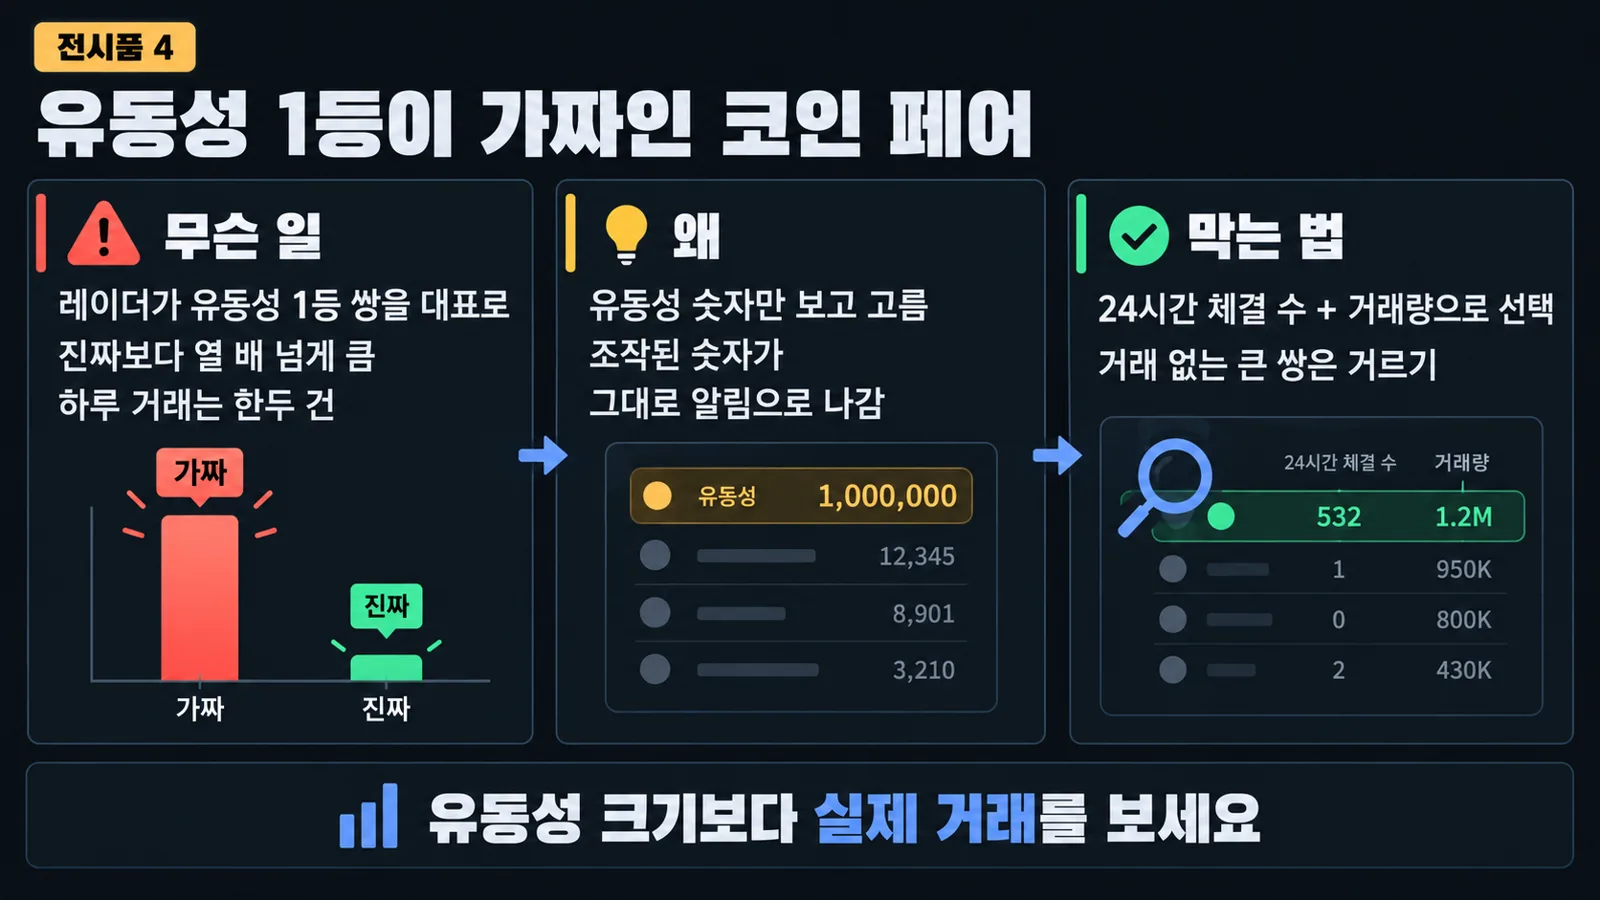
리서치의 절반 이상은 사면 안 되는 걸 빨리 버리는 일이에요. CA, LP 잠금, 민트 권한·프리즈 권한, 전송세, 홀더 집중도, 번들·스나이퍼, 개발자 이력, 허니팟, 왕복 비용을 봐요. 유동성만 크고 거래는 없는 가짜 페어를 피하려면 체결 건수로 페어를 골라요.
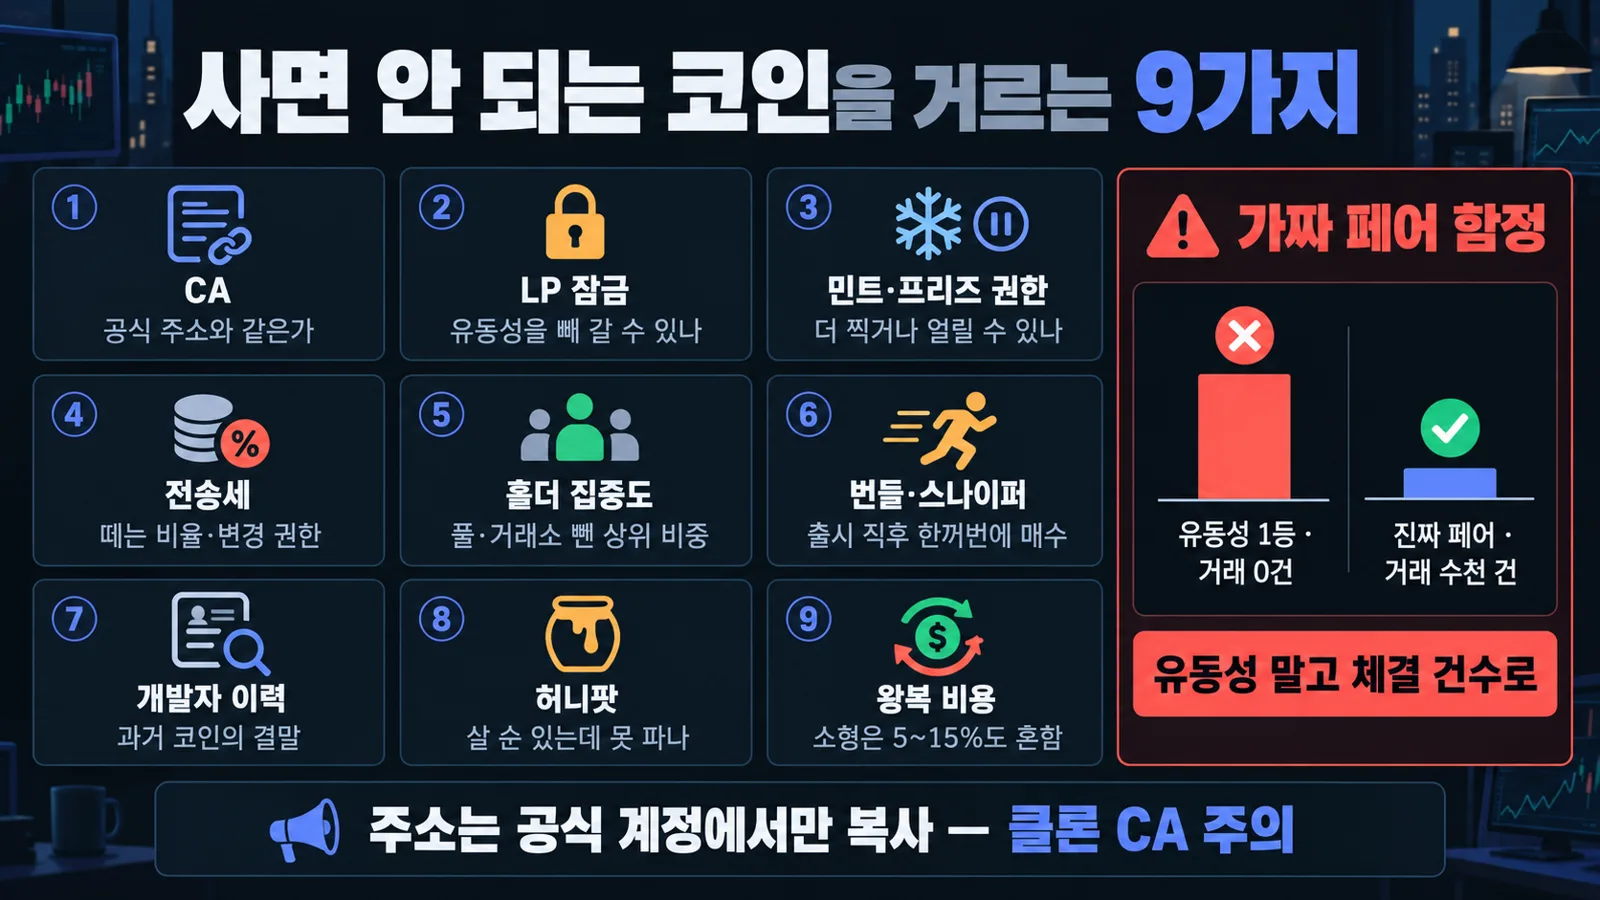
주의 인기 코인이 뜨면 같은 이름의 클론 CA가 줄줄이 생겨요. 주소는 반드시 공식 계정·사이트에서 복사하세요.
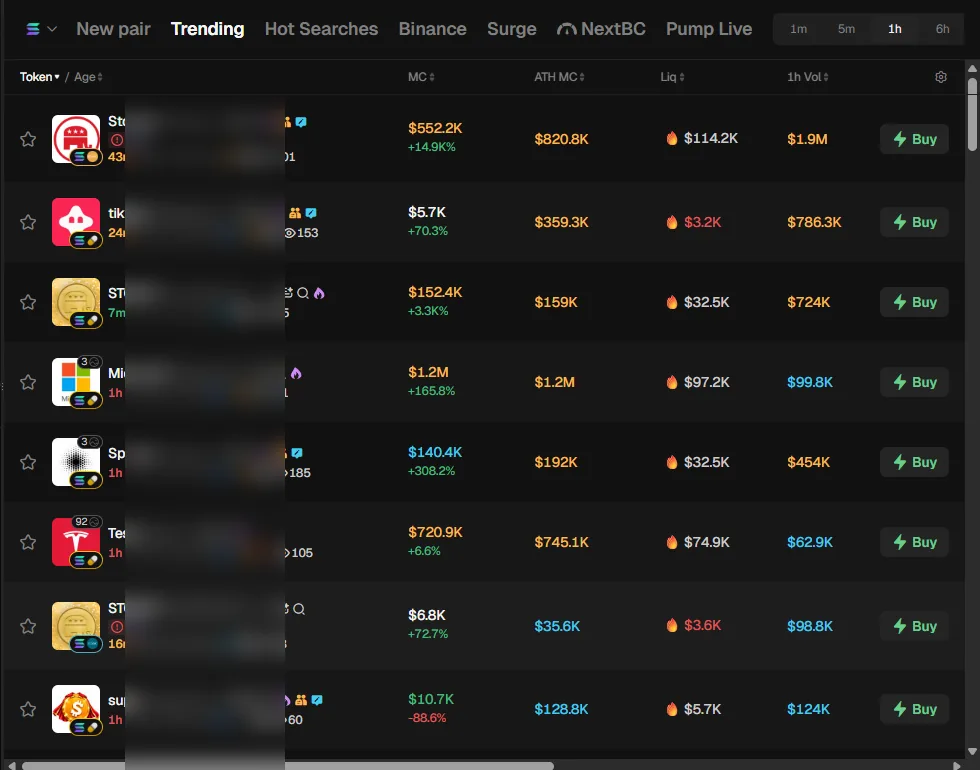
GMGN·Nansen·Fomo·DexScreener 활용법
공통 원칙은 하나예요. 화면으로 감을 잡고, 반복되는 건 API로 자동화하고, 사는 건 사람이 해요. 실제 기록의 최종 확인은 Solscan 같은 익스플로러에서 해요.
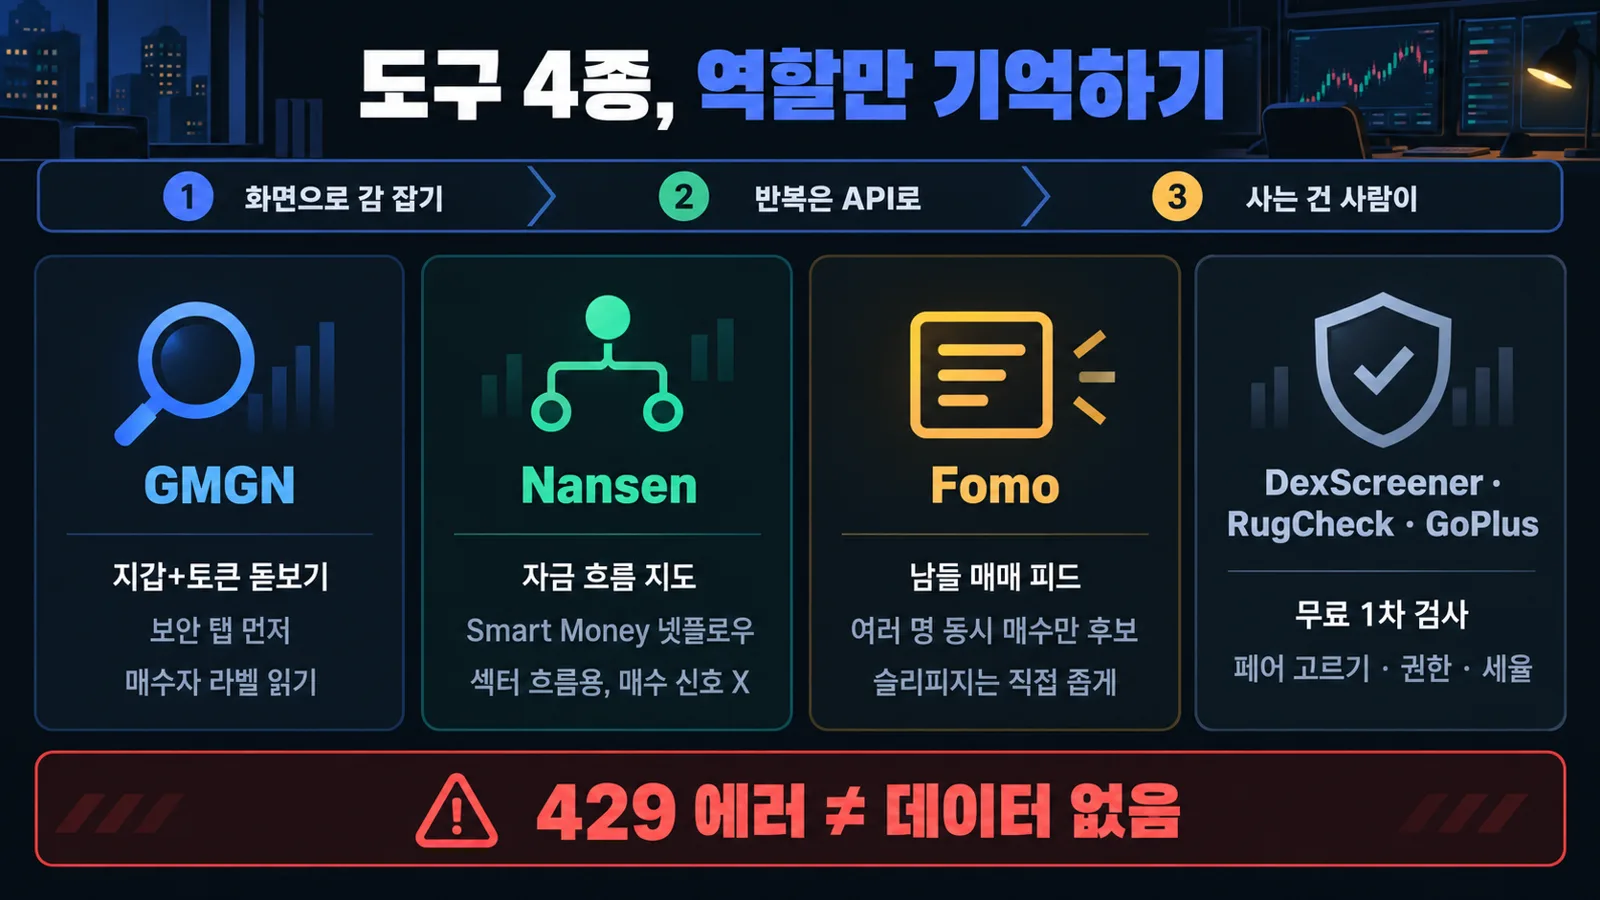
GMGN은 지갑 라벨로 어떤 부류가 사는지 보여 주고, Nansen은 Smart Money 자금 흐름 지도예요. Nansen API는 호출마다 크레딧이 빠지니 보고 전용으로 써요. Fomo는 매매 피드라 여러 명이 같은 코인을 샀을 때만 후보로 봐요.
주의 레이트리밋에 걸린 429 에러를 "보유 없음", "신규 매수 없음"으로 처리하는 사고가 흔해요. 에러를 데이터 없음으로 읽지 마세요. 슬리피지를 넉넉히 열어 두면 샌드위치 공격에 그만큼 빼앗겨요.
무료 1차 검사는 DexScreener로 페어를 고르고, 솔라나는 RugCheck, EVM은 GoPlus로 해요. 공개 API라 AI에게 맡기기 좋아요.
교육 자료이며 매수·매도 권유가 아니에요. 밈코인은 원금 전액 손실 가능성이 큰 고위험 자산이고, 판단과 책임은 본인에게 있어요.
 NEXT · 06장봇으로 볼륨 쌓기 →
06장 · 퍼프덱스 파밍돈이 걸림약 1분
봇으로 볼륨 쌓기
파밍 봇의 목표는 매매 수익이 아니라 에어드랍 몫을 늘릴 볼륨이에요. 그 비용을 재고, 줄이고, 봇이 몰래 죽지 않게 지키는 법을 정리했어요.
3줄 요약
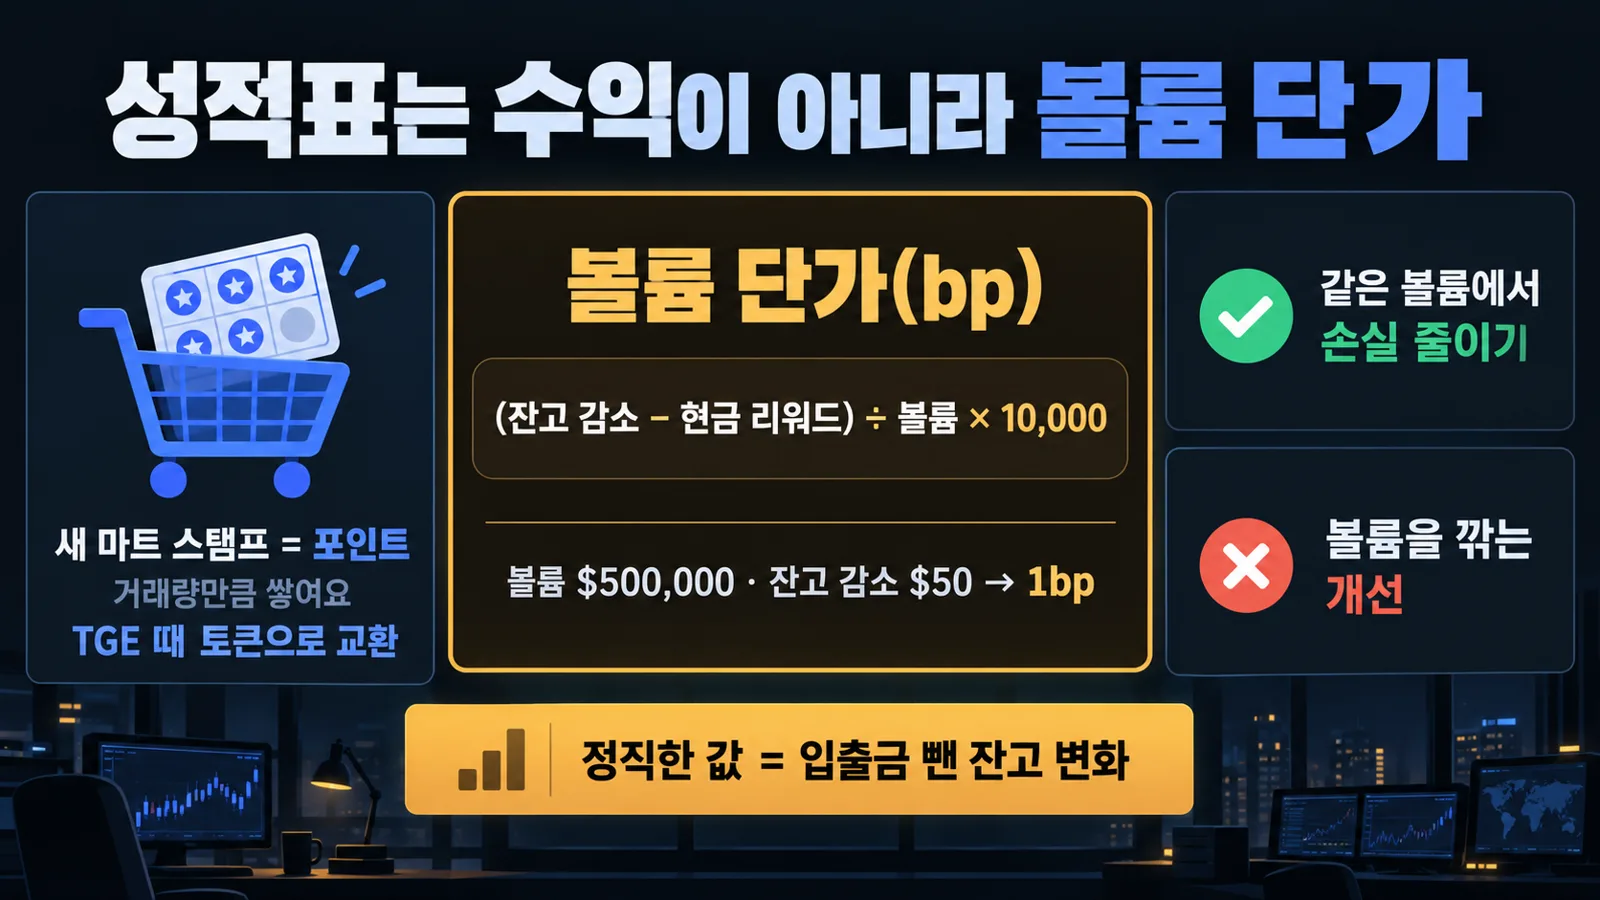
- 성적표는 수익률이 아니라 볼륨 단가예요
- 손실은 간격보다 낡은 호가·독성 흐름에서 새요
- "켜져 있음"이 아니라 "최근 체결"로 점검해요
왜 수익이 아니라 볼륨인가
새 퍼프덱스는 거래량만큼 포인트를 주고, 토큰이 처음 상장되는 TGE 때 이를 토큰으로 바꿔 줘요. 이게 에어드랍이에요. 그래서 볼륨을 깎는 개선은 하지 않고, 성적표는 볼륨 단가로 매겨요.
토큰은 베스팅으로 나눠 들어오는 경우가 많으니, 내 언락일과 시장 전체 언락일을 따로 확인하세요.
퍼프와 오더북 기초
무기한 선물(퍼프)은 코인을 사지 않고 가격 등락에 거는, 만기 없는 계약이에요. 꼭 알아야 할 말은 레버리지, 청산, 펀딩비, 그리고 주문을 걸어 두는 메이커(수수료가 싸거나 리베이트를 받음)와 바로 가져가는 테이커예요.
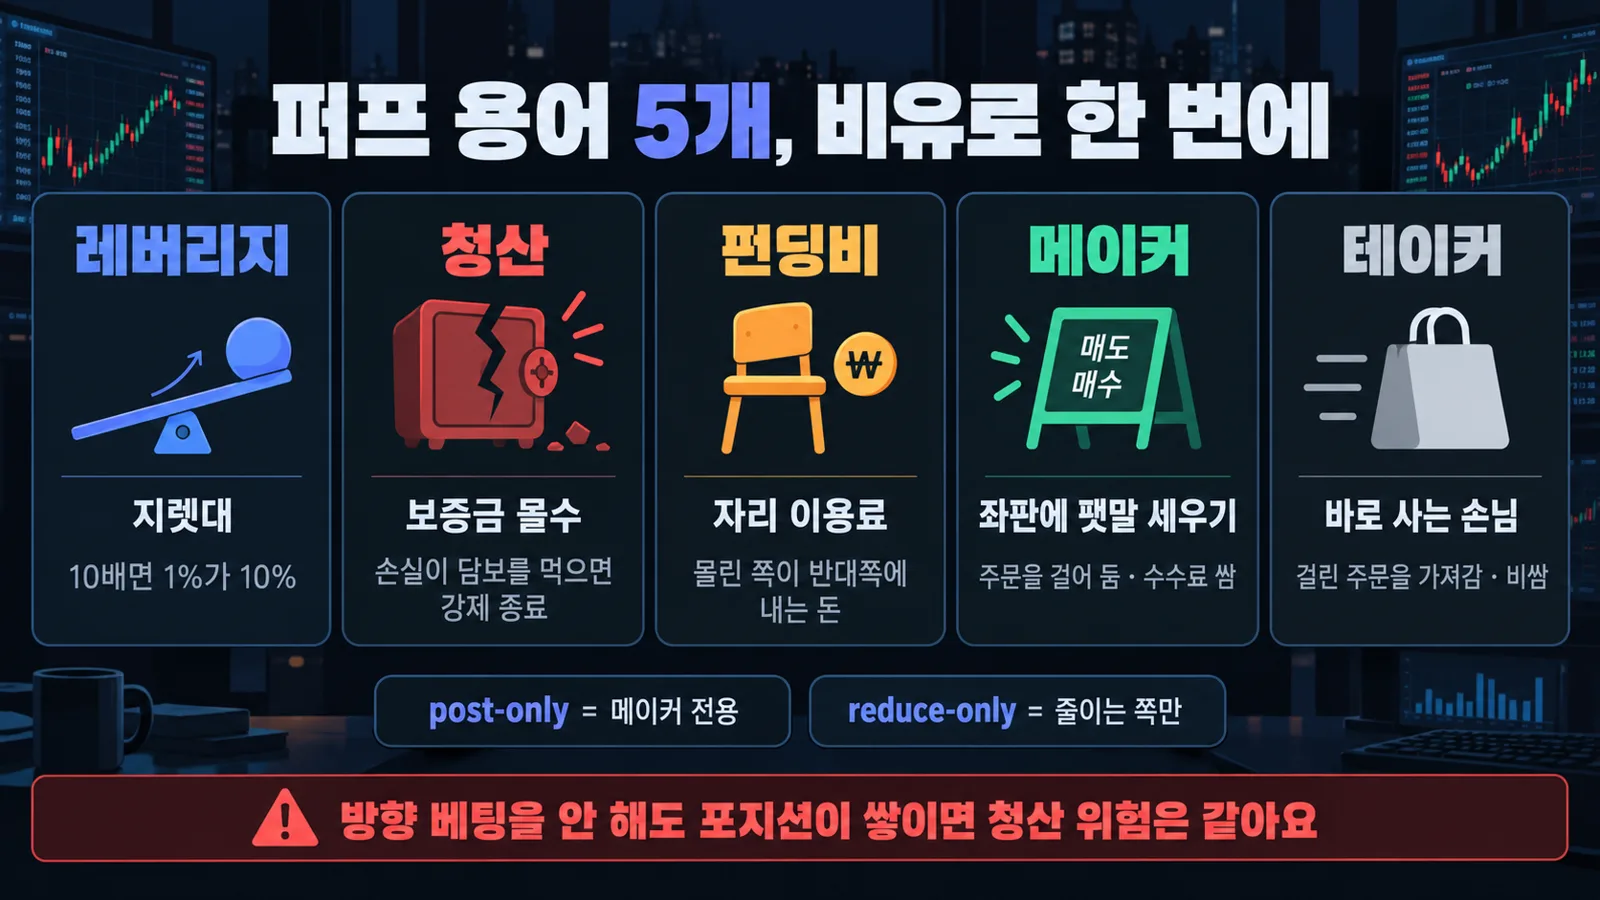
가격별 주문이 줄 선 장부가 오더북이고, 비용은 bp(0.01%)로 말해요. 파밍 봇은 거의 항상 메이커로 거래하니 post-only, reduce-only 옵션을 써요.
주의 방향에 베팅하지 않아도 포지션이 쌓이면 청산 위험은 똑같아요. 레버리지는 낮게, 포지션 한도는 반드시 두세요.
교육 자료이며 거래소 가입·매매 권유가 아니에요. 레버리지 거래는 증거금 전부를 잃을 수 있고, 포인트와 에어드랍은 보장되지 않아요.
 NEXT · 07장털리는 길 막기 →
07장 · 보안과 사고 대응코드 조금약 2분
털리는 길 막기
코인은 한 번 빠져나가면 못 돌려받고, AI 에이전트는 내 컴퓨터를 손처럼 움직여요. 둘을 같이 쓸 때 어디가 뚫리고, 뚫렸을 땐 무엇부터 하는지 정리했어요.
3줄 요약
- 털리는 건 언제나 열쇠(개인키·시드)예요
- 비밀은 "이름만" 보여 주고, 웹이 시킨 명령은 거절
- 지갑은 쪼개고, 사고 땐 큰 자산부터 옮겨요
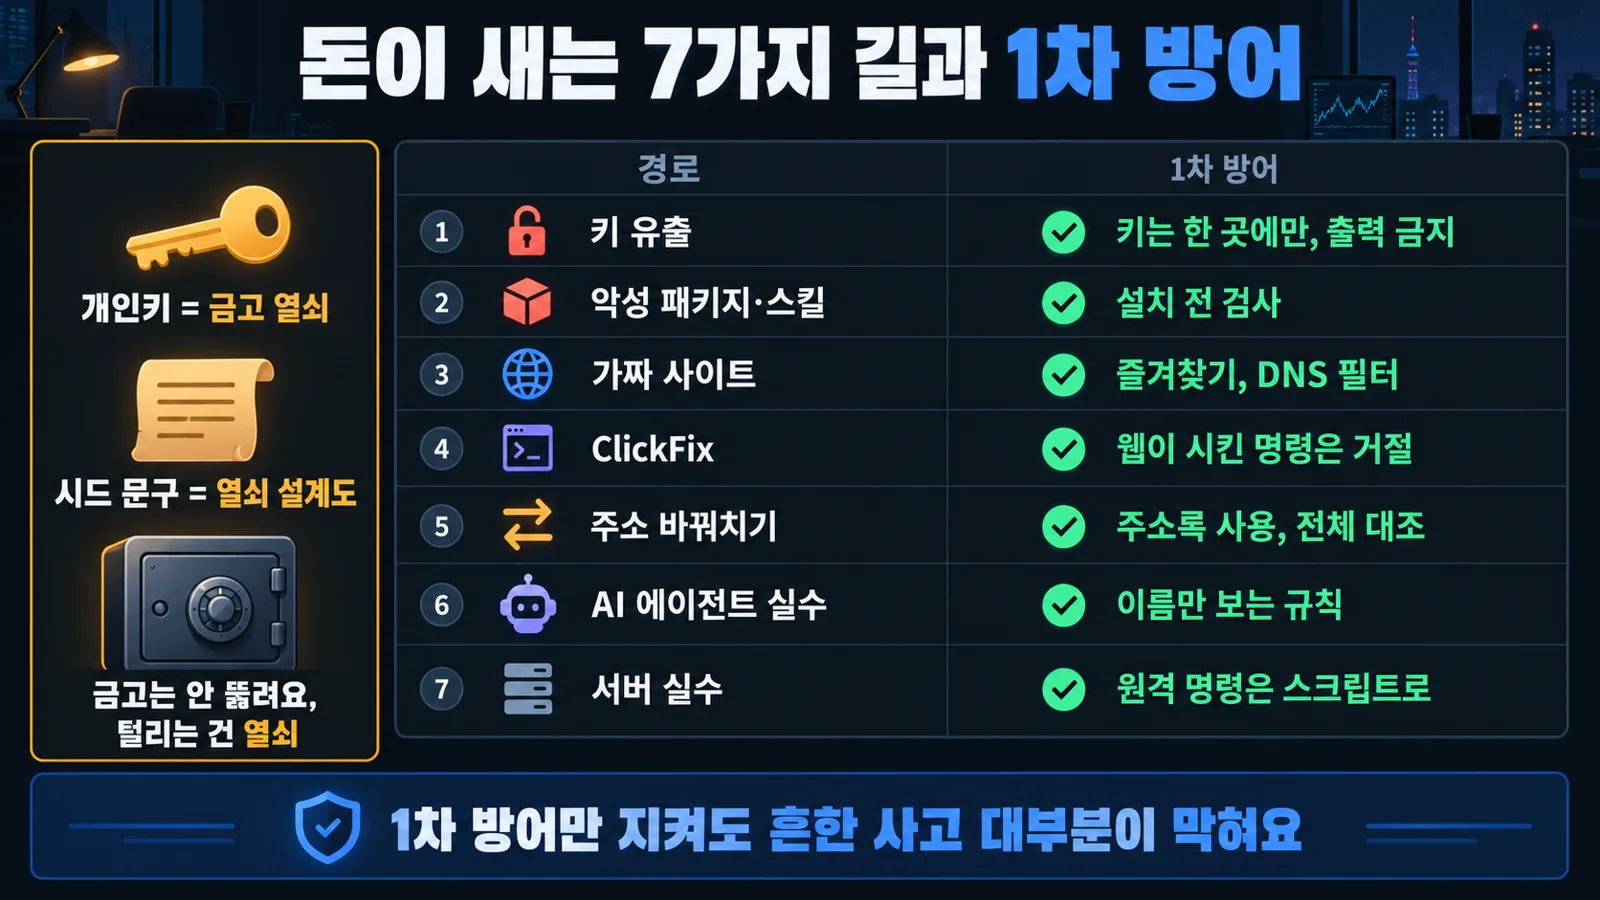
돈이 새는 7가지 길
코인에서 결국 털리는 건 개인키와 그 원본인 시드 문구예요. 블록체인 자체는 안 뚫리니, 열쇠가 새는 길마다 1차 방어 하나씩만 챙기면 흔한 사고 대부분이 막혀요.
AI 에이전트에게 비밀 지키기
에이전트가 연 파일 내용은 대화 기록에 남고, 그 기록은 PC 밖에 저장될 수 있어요. 그래서 위험한 것만 빼는 방식 대신 안전한 것만 고르는 화이트리스트로, 값이 아니라 이름만 보게 해요. 에이전트가 읽는 문서에 숨은 지시를 심는 프롬프트 인젝션도 있으니, 낯선 글은 읽기 전용으로 분석시켜요.
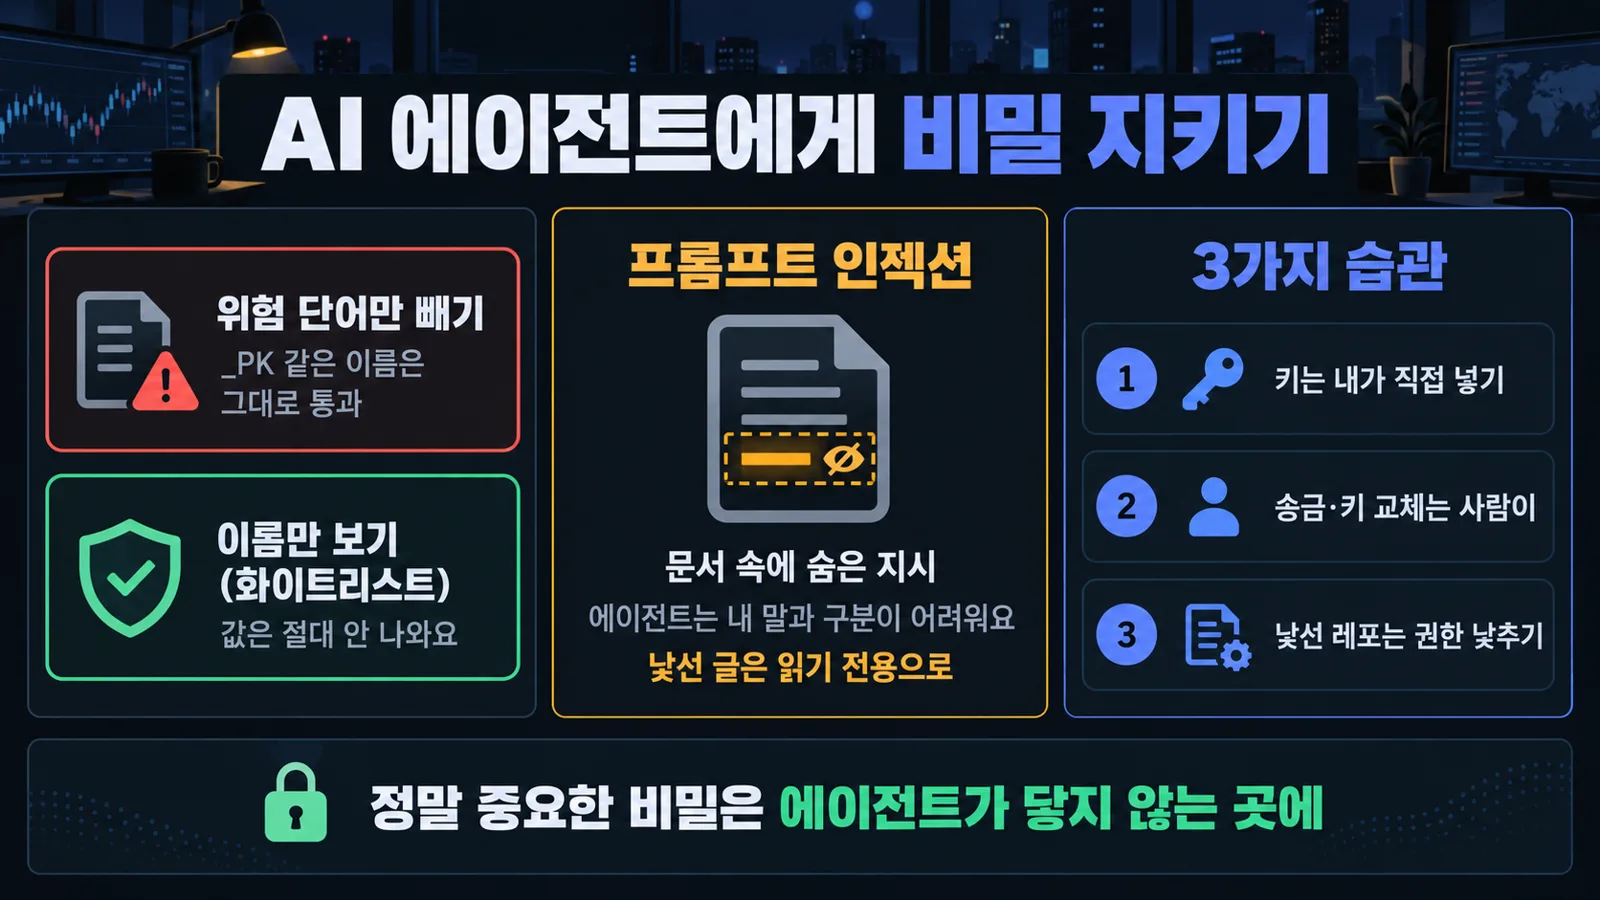
# 나쁜 예 — 위험 단어만 빼기(이름이 다르면 샘)
grep -viE 'key|secret|pass' .env

# 좋은 예 — 변수 이름만, 값은 절대 안 나옴
cut -d= -f1 .env
주의 "규칙을 메모해 뒀다"는 건 기술적 차단이 아니라 습관이에요. 정말 중요한 비밀은 에이전트가 아예 닿지 않는 곳(다른 기기, 하드웨어 지갑)에 둬요.
더 깊이: 남의 스킬·MCP·패키지 설치 전 검사
설치는 남의 코드를 내 권한으로 실행하는 일이에요. 이걸 노리는 게 공급망 공격이에요. 최근엔 AI 코딩 도구의 설정 폴더에 훅을 심어, 도구를 켤 때마다 악성 코드가 다시 도는 변형도 나와요. MCP도 같아요. 연결하는 순간 그 도구가 할 수 있는 일을 AI도 하게 되니, 지갑·송금 기능이 있으면 읽기 전용인지 꼭 봐요.
- 누가 관리하나 공식 관리자인지, 최근까지 관리되는지 봐요.
- 설치 때 뭐가 도나 자동 실행 스크립트, 홈 폴더에 파일 쓰기가 있으면 의심해요.
- 비밀을 어떻게 다루나 키를 남의 서버에 맡기거나 다른 폴더의 .env를 뒤지면 탈락이에요.
- 통째로 말고 하나씩 필요한 기능만 골라 내 기준으로 고쳐 써요.
서버가 보내 주는 압축 파일을 홈 폴더에 그대로 풀고 체크섬도 같은 서버가 주는 도구는, 지금 깨끗해도 나중에 훅이 들어올 수 있어요. "지금 깨끗한가"보다 "나중에 무엇이 들어올 수 있나"를 봐요.
# npm 설치 스크립트 자동 실행 끄기
npm config set ignore-scripts true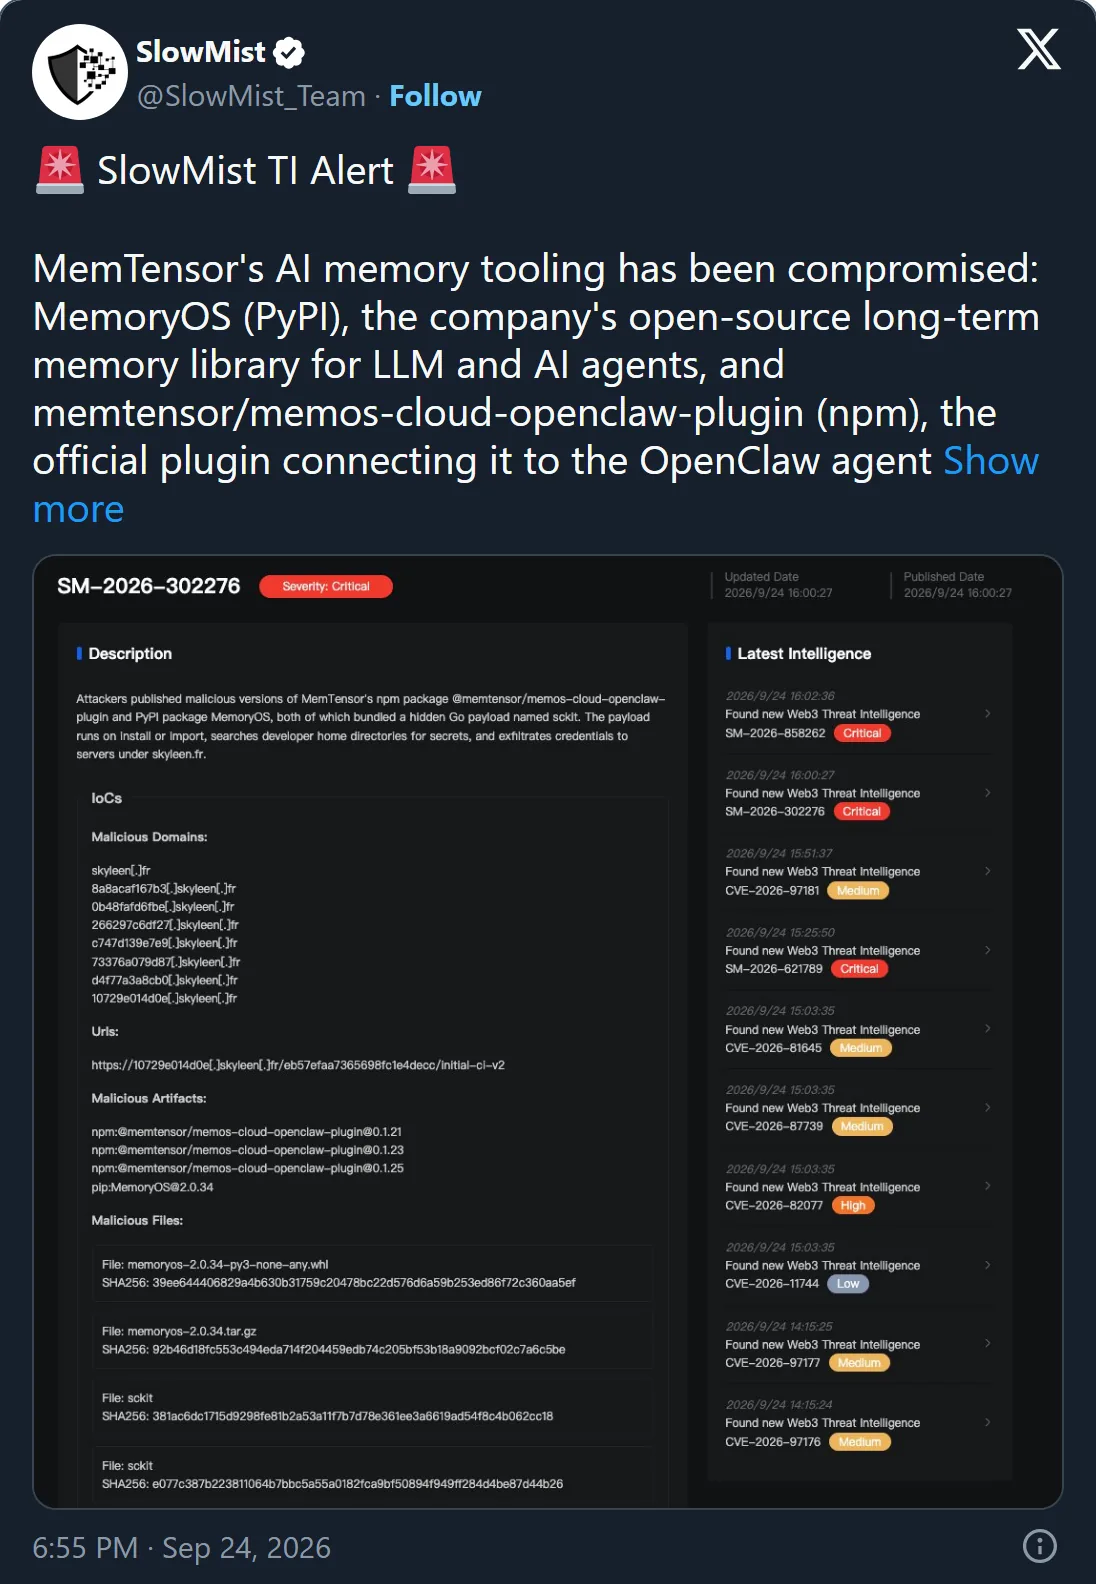
가짜 사이트·ClickFix·주소 바꿔치기
여기는 기술보다 습관 싸움이에요. ClickFix는 가짜 확인창이 명령 붙여넣기를 시켜 인포스틸러를 깔고, 주소 바꿔치기는 닮은 가짜 주소를 거래 기록에 섞어 둬요. 주소는 주소록에서, 사이트는 즐겨찾기로 열어요.
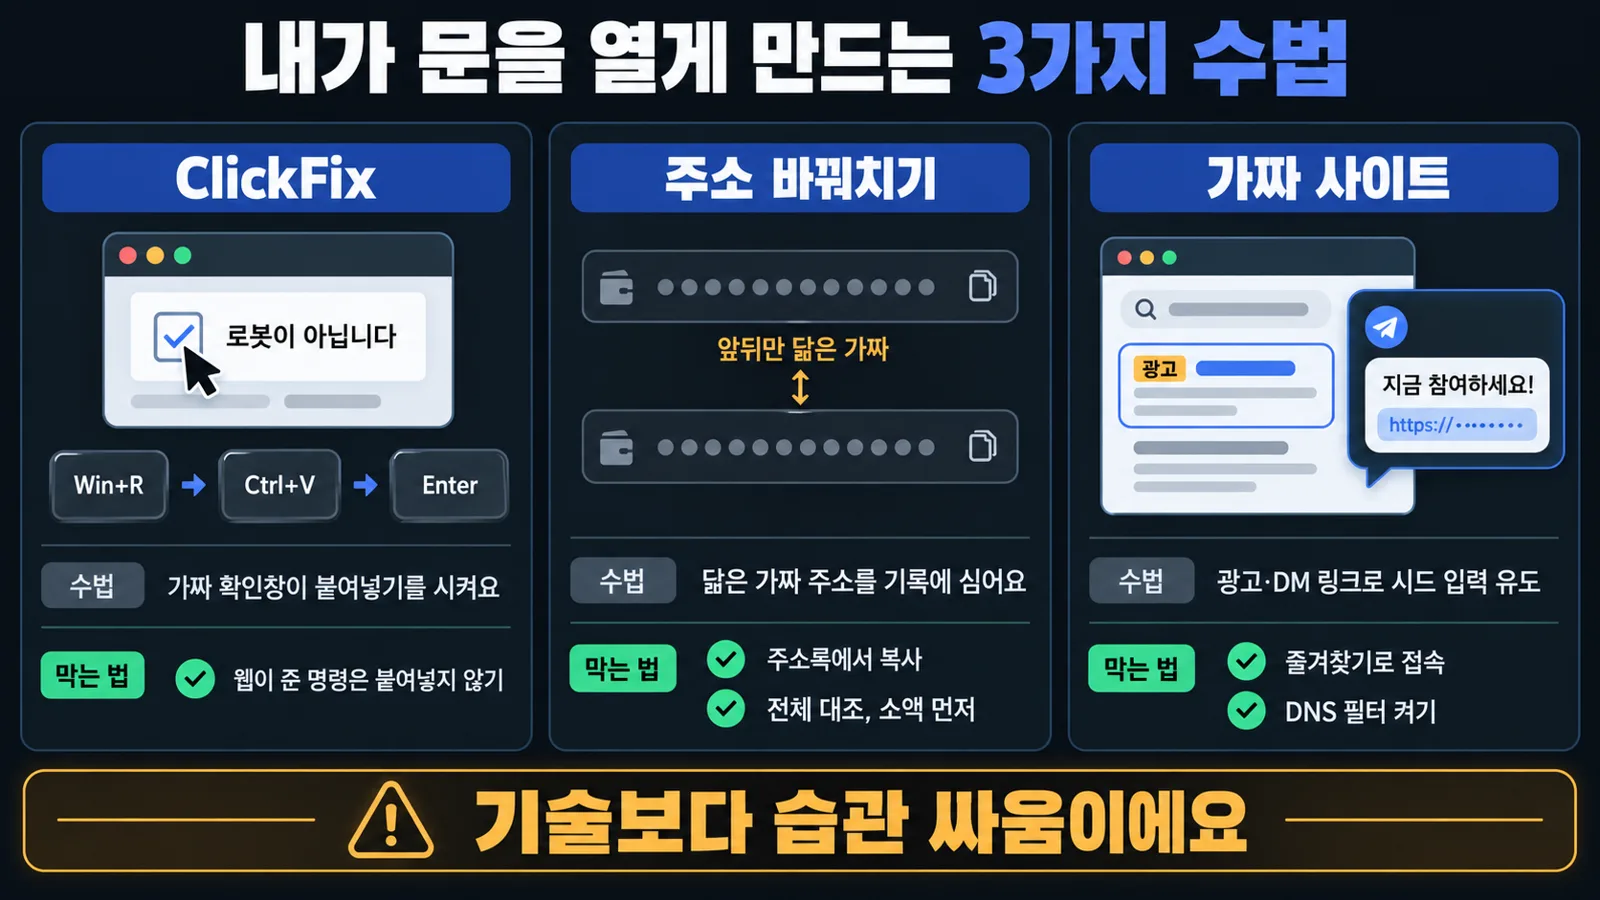
주의 웹페이지·이메일·DM이 주는 명령은 어떤 이유로도 실행 창이나 터미널에 붙여넣지 않아요.
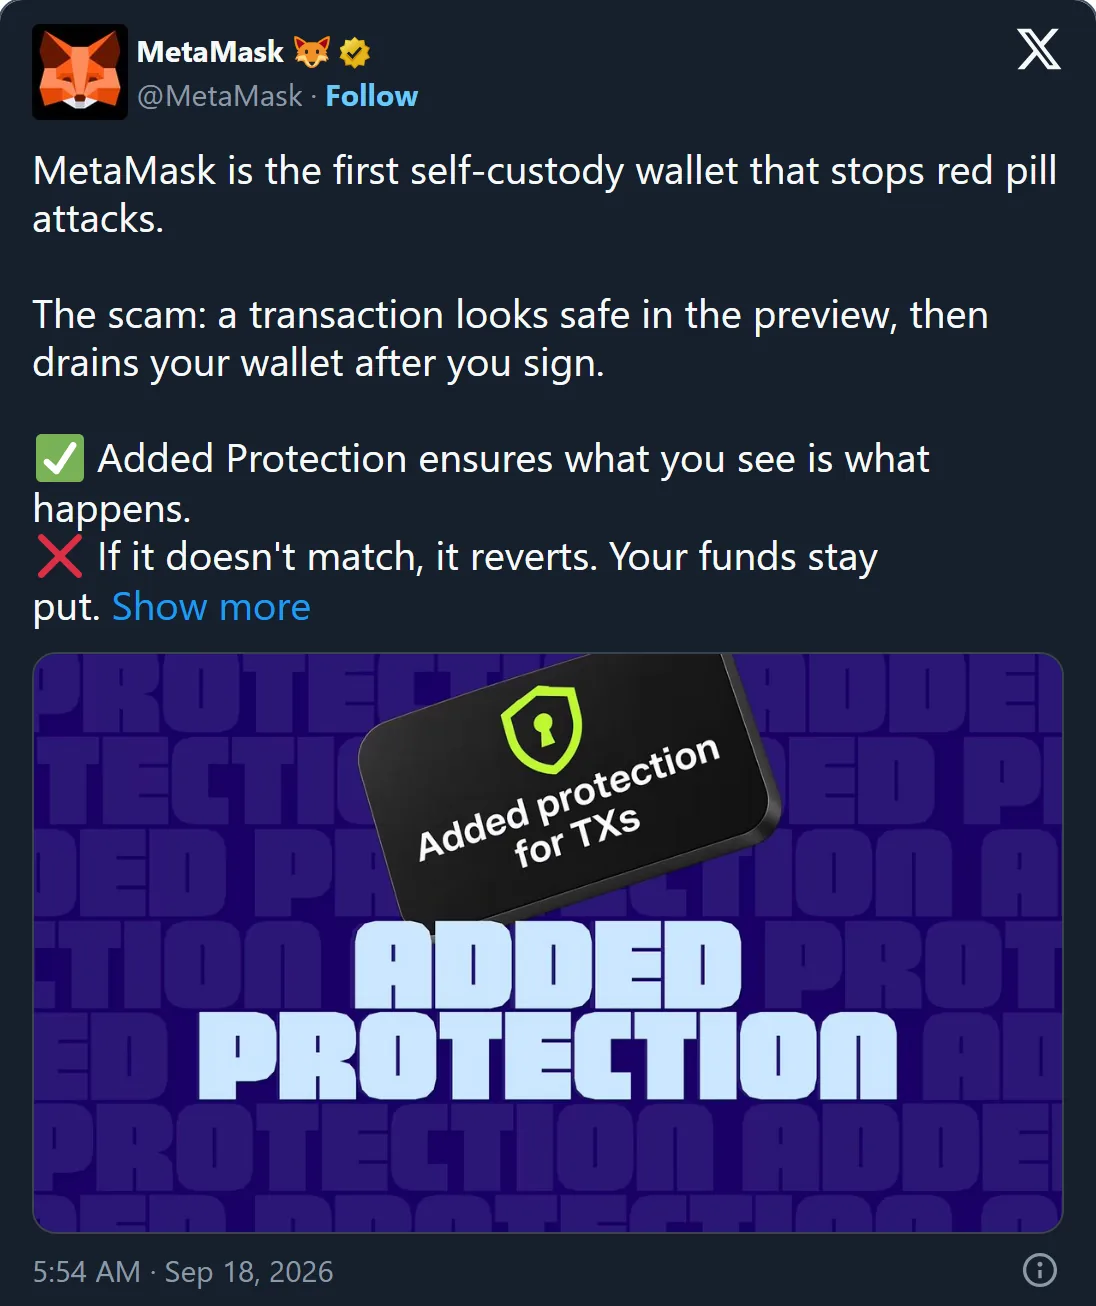
팁 VPN을 늘 켜 두면 VPN 회사의 DNS를 쓰게 되면서 내가 건 DNS 필터가 꺼질 수 있어요. 필요할 때만 켜거나, VPN 설정에 필터 주소를 넣어요.
지갑 쪼개기
위 방어가 다 뚫려도 피해를 줄이는 마지막 장치예요. 키가 자주 노출되는 핫월렛엔 적게, 장기 보관용 콜드월렛엔 주 자산을 두고, 봇 지갑은 봇마다 따로 써요. 거래소는 2FA를 인증 앱으로, 출금 화이트리스트는 켜고, 봇용 API 키는 출금 권한을 꺼요.
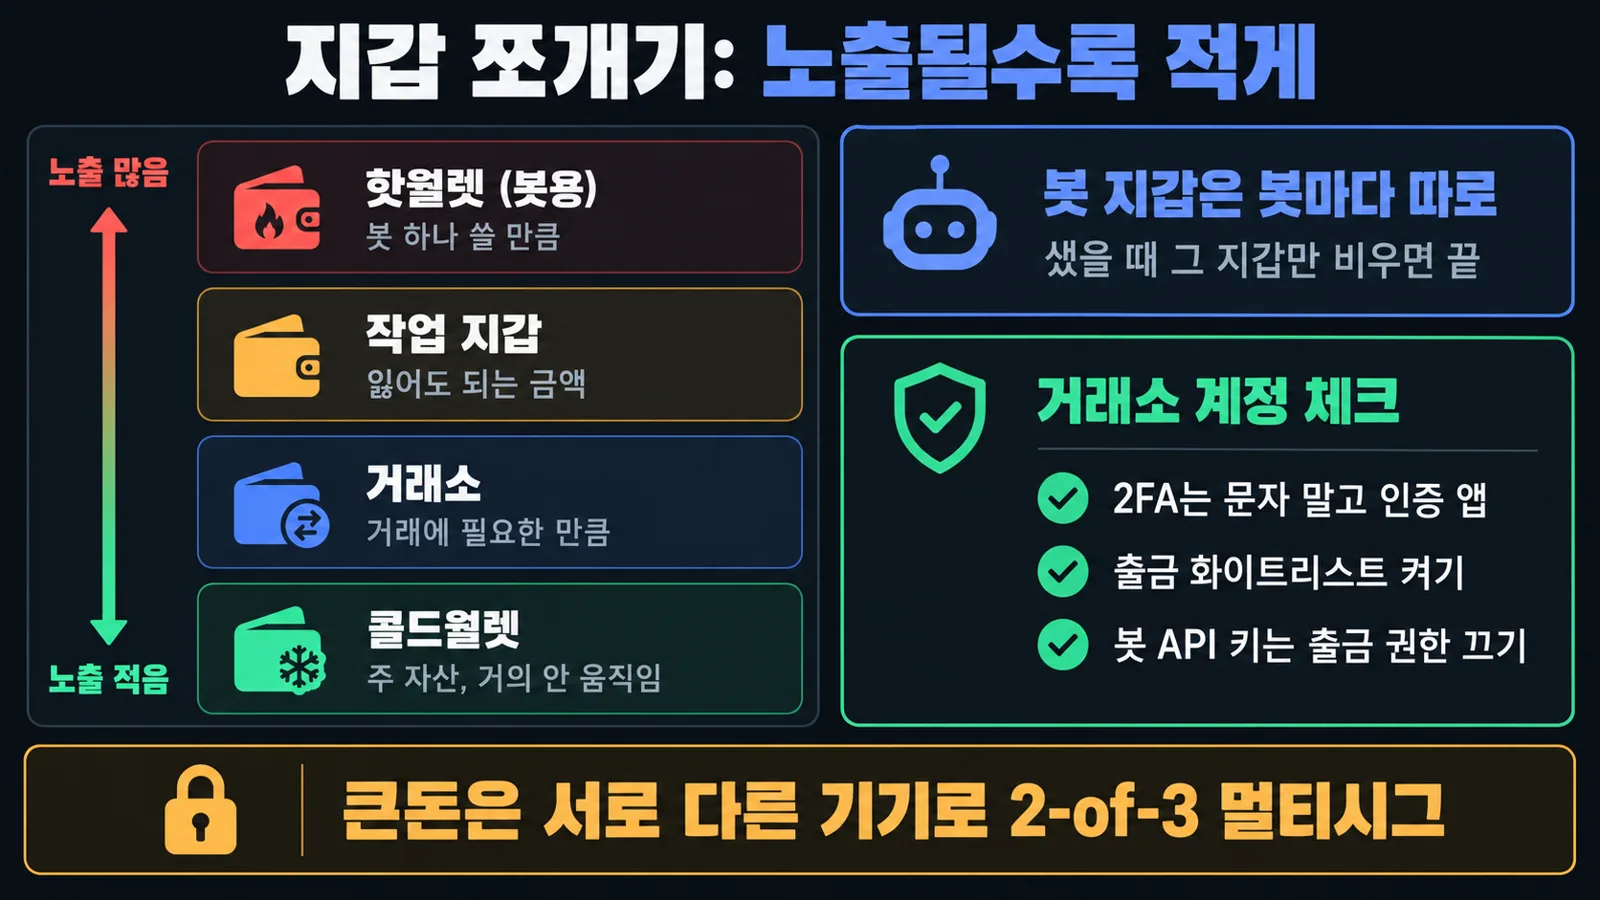
자주 일어나는 사고 유명 하드웨어 지갑 일부 모델이 예측 가능한 난수로 시드를 만들어 온 게 드러난 적이 있어요. 펌웨어 업데이트로도 이미 만든 시드는 못 고쳤어요. 큰돈은 서로 다른 기기를 섞은 2-of-3 멀티시그를 고려해요.
키가 샜다면 이 순서로
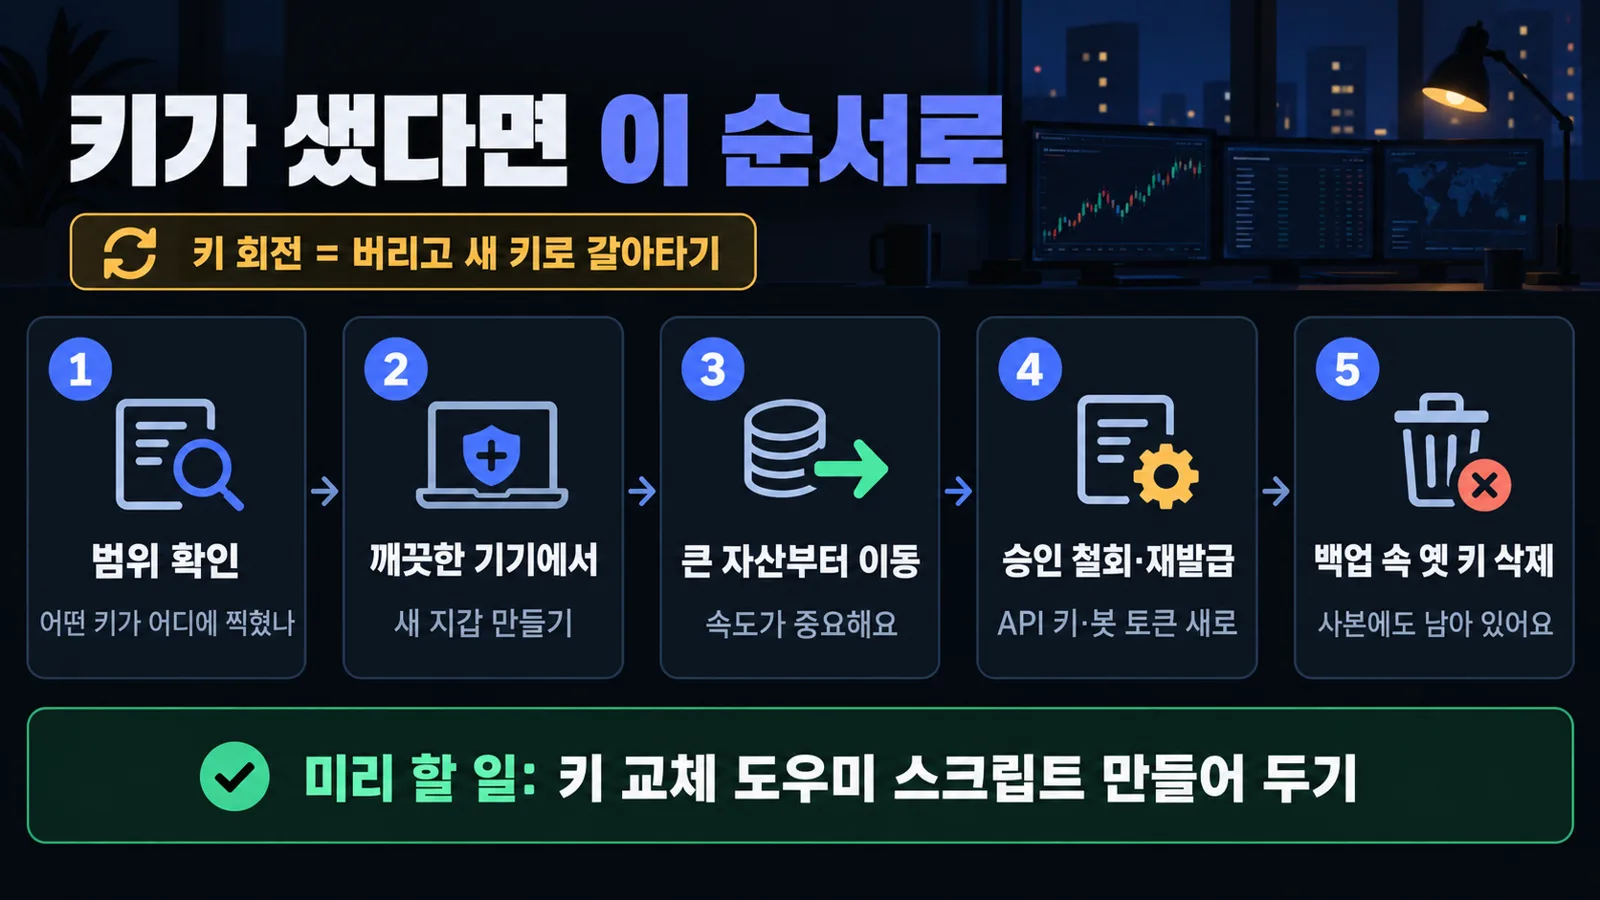
사고 땐 머리가 하얘지니 순서를 미리 정해 둬요. 핵심은 노출된 키를 버리고 새 키로 갈아타는 키 회전이고, 지갑은 키를 바꿀 수 없어 깨끗한 기기에서 만든 새 지갑으로 큰 자산부터 옮겨요. 백업 사본에 남은 옛 키까지 지워야 끝나요.
더 깊이: 서버 기본 — 권한 600, 원격 명령은 스크립트로
봇 서버에는 키가 평문으로 놓여요. 비밀 파일은 권한 600(주인만 읽고 쓰기)이어야 해요. 수정 전에 잠깐 만든 .env 사본이 644로 방치되는 일이 흔하니, 정기적으로 찾아서 바꾸거나 지워요.
chmod 600 .env
ls -l .env   # 맨 앞이 -rw------- 이면 정상
따옴표·파이프(|)가 들어간 원격 명령을 한 줄로 보내면, 셸을 거치며 따옴표가 벗겨져 검색어가 명령으로 실행될 수 있어요. 스크립트 파일로 만들어 서버에 복사한 뒤 그 파일을 실행해요.
따라하기 미션
- PC의 메모·사진·채팅에 시드나 키가 평문으로 남아 있는지 검색해요.
- 거래소 2FA가 인증 앱인지, 출금 화이트리스트가 켜졌는지 확인해요.
- 지갑을 봇용·작업용·보관용으로 나누고 안 쓰는 디앱 승인을 철회해요.
- AI 규칙 파일에 "비밀 파일은 값 출력 금지, 이름만"을 적어요.
- 백업 하나를 다른 폴더에 실제로 풀어 봐요.
 NEXT · 08장봇 실패 박물관 →
08장 · 자주 터지는 사고누구나약 2분
봇 실패 박물관
봇은 조용히 죽고, 엉뚱한 숫자를 믿고, 안전장치끼리 싸워요. 봇을 오래 돌리면 자주 만나는 사고 8가지를 전시품처럼 모았어요. 각 전시품은 "무슨 일이 생기나 → 막는 법" 순서예요.
3줄 요약
- "켜짐"이 아니라 "최근 체결"로 건강을 봐요
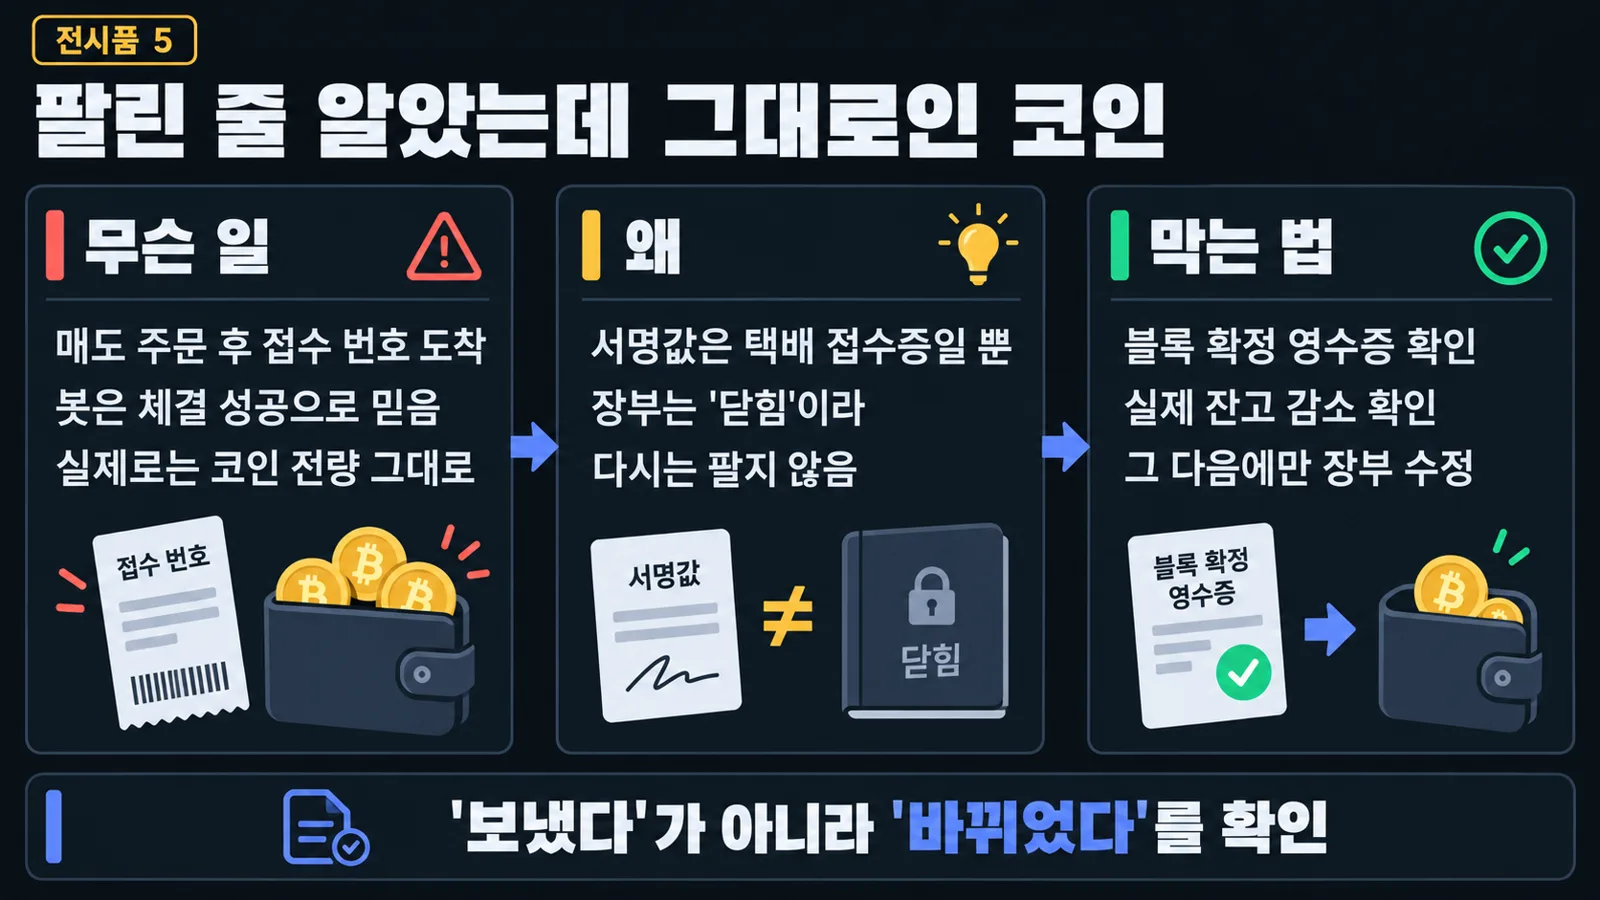
- "보냈다"가 아니라 "바뀌었다"를 확인해요
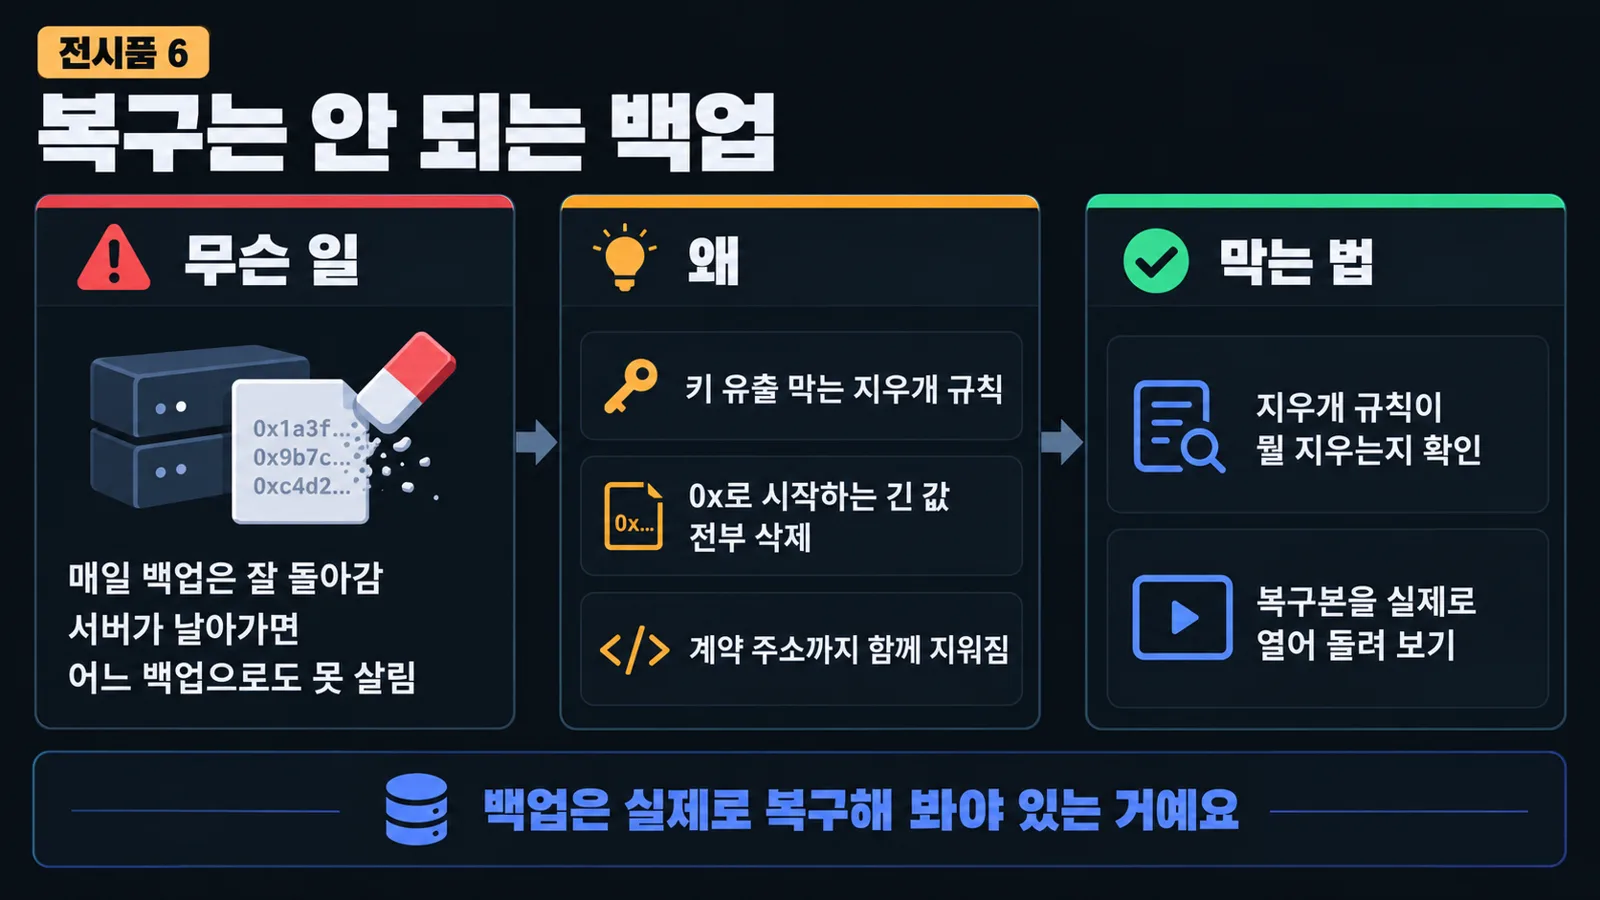
- 백업과 비상 기능은 실제로 돌려 봐야 있는 거예요
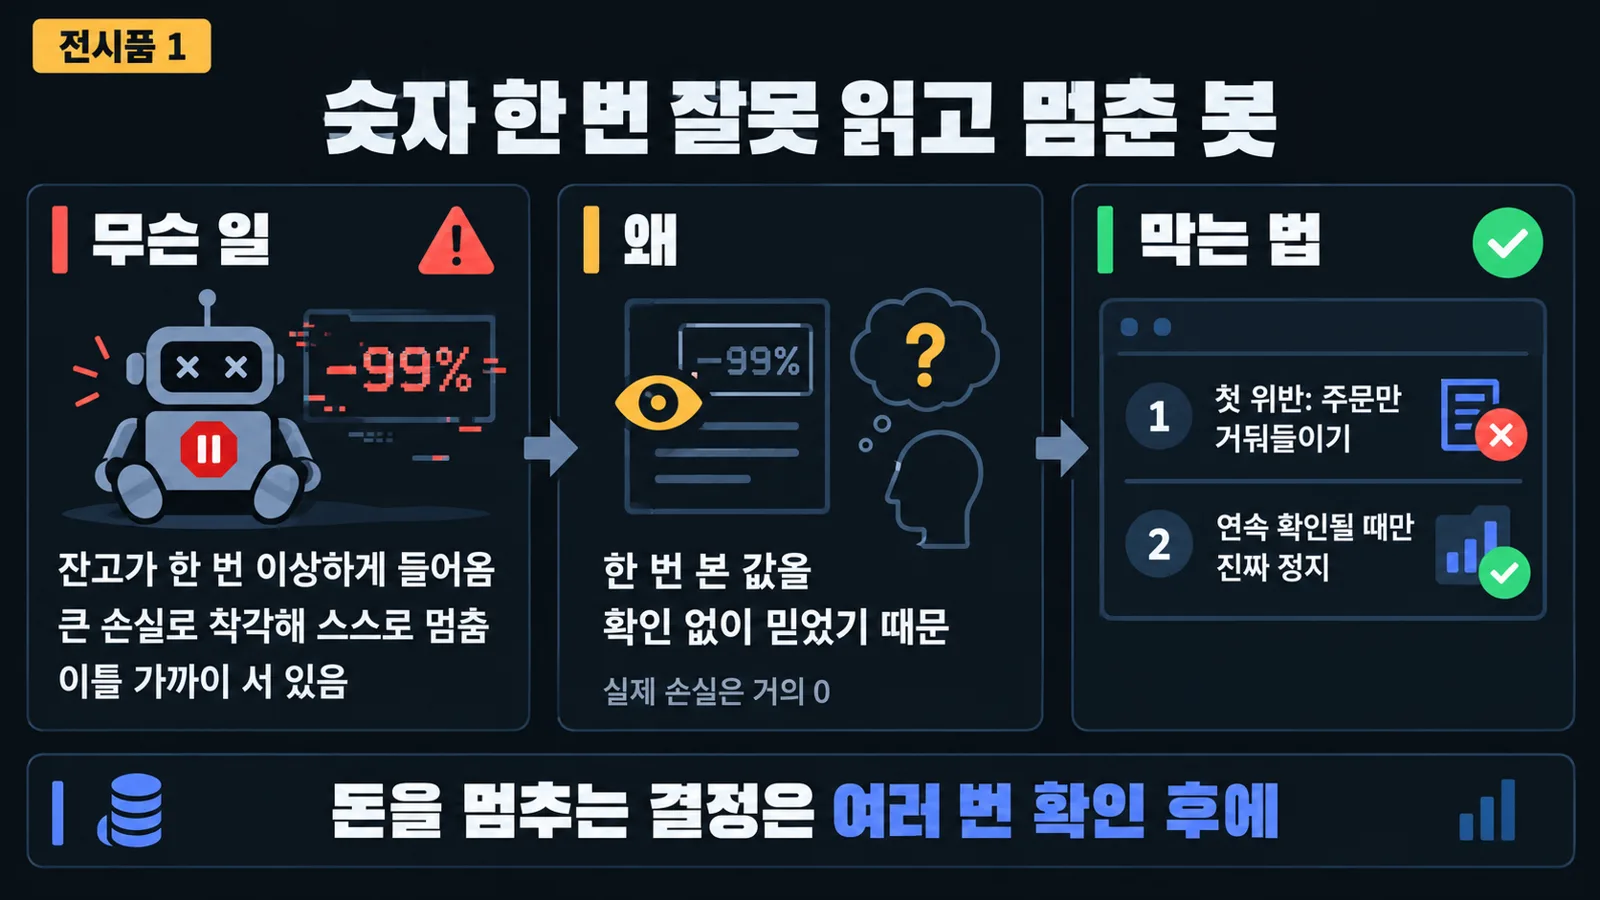
전시품 1. 숫자 한 번 잘못 읽고 멈춘 봇
대부분의 봇에는 손실이 한도를 넘으면 멈추는 손실정지가 있어요. 잔고를 한 번 잘못 읽으면 큰 손실로 착각해 이틀 가까이 멈추고, 포지션은 방치돼요.
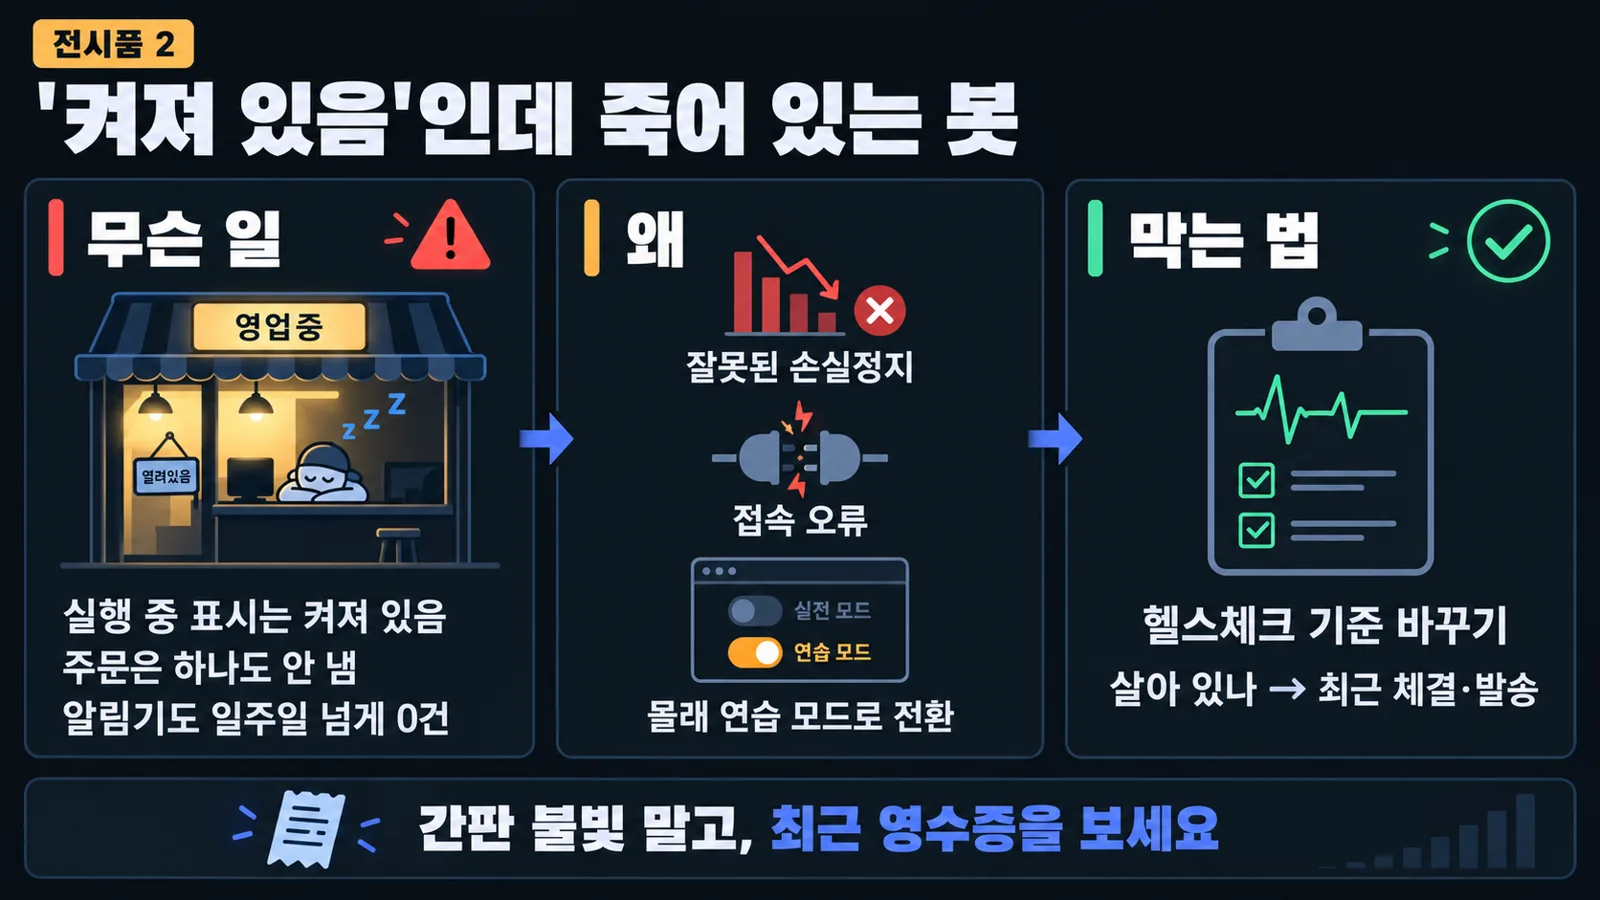
전시품 2. '켜져 있음'인데 죽어 있는 봇
"실행 중" 표시를 단 채 주문을 하나도 안 내는 봇, 일주일 넘게 0건인 알림기는 드물지 않아요. 헬스체크는 "최근 실제 체결·발송이 있었나"로 판정해요.
전시품 3. 호가를 잘못 읽는 봇
바뀐 줄만 보내는 거래소에서 첫 줄을 최우선 호가로 읽으면 절반 이상 틀리는 경우가 흔해요. 손실 원인 분석까지 이 틀린 숫자 위에서 나와요.
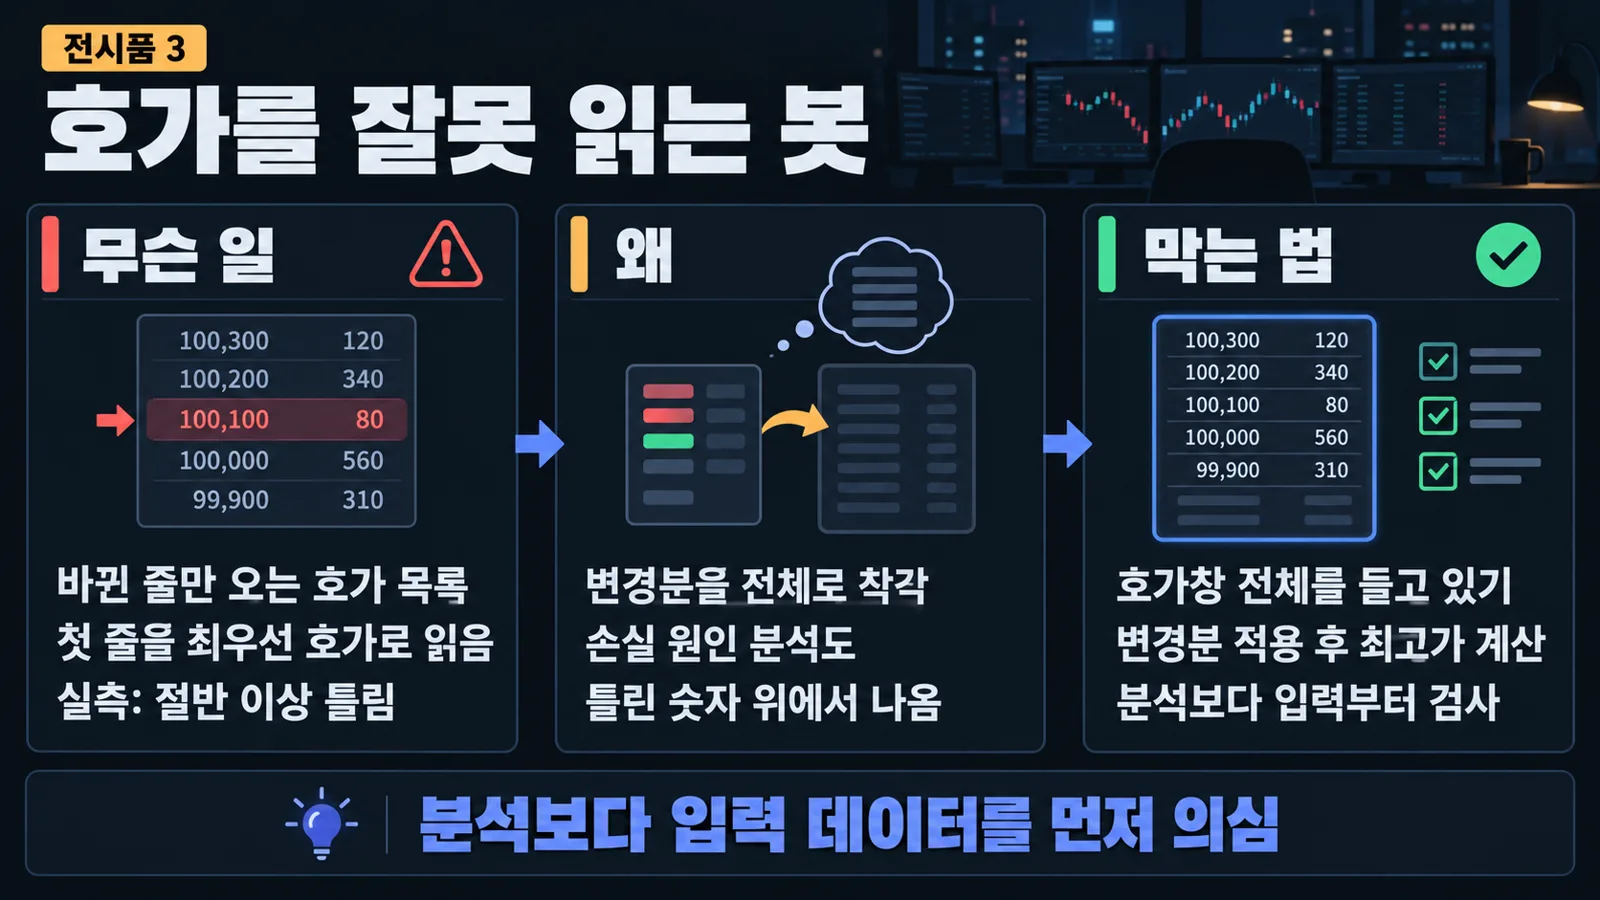
전시품 4. 유동성 1등이 가짜인 코인 페어
레이더가 같은 이름의 거래쌍 중 유동성이 가장 큰 걸 대표로 고르면, 하루 거래 한두 건뿐인 가짜 쌍이 뽑히곤 해요.
전시품 5. 팔린 줄 알았는데 그대로인 코인
접수 번호만 보고 매도 성공으로 믿으면, 코인은 그대로인데 장부는 "닫힘"이 돼요. 블록에 확정된 영수증과 실제 잔고 감소를 본 다음에만 장부를 고쳐요.
전시품 6. 복구는 안 되는 백업
키 유출을 막으려 백업에서 "0x로 시작하는 긴 값"을 전부 지우면, 같은 모양인 거래 계약 주소까지 사라져 복구가 안 돼요.
전시품 7. 검색어 한 단어가 서버를 끄는 일
AI가 원격 서버로 "loss|stop|halt"를 찾는 명령을 한 줄로 보낼 때 따옴표가 벗겨지면, 세로줄 뒤의 halt가 관리자 권한으로 실행돼 서버가 꺼져요.
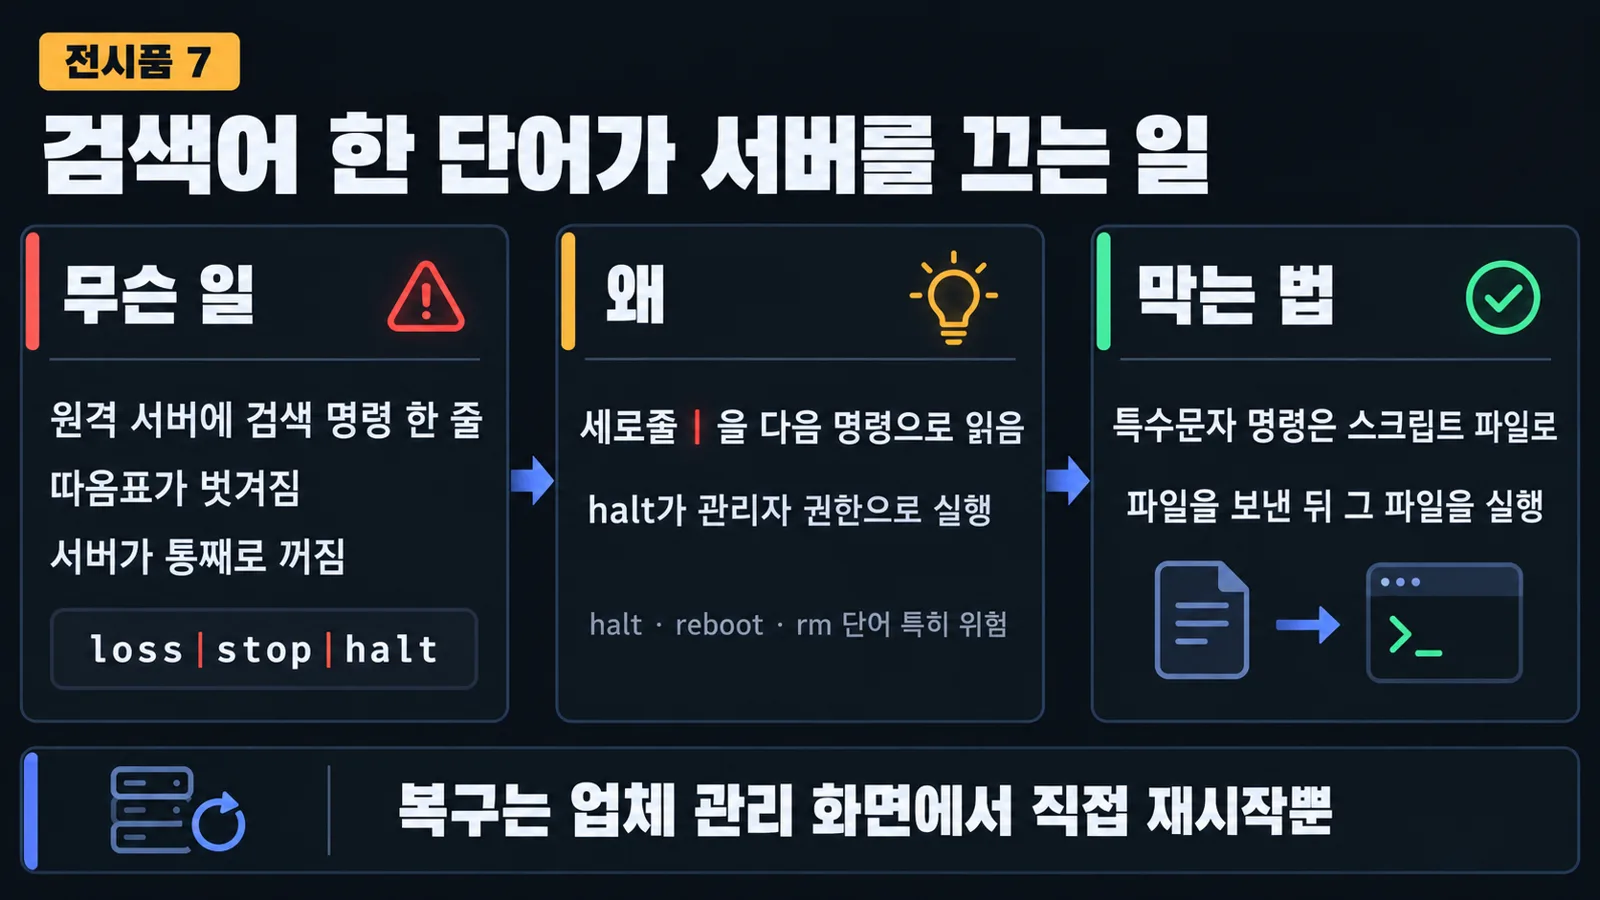
주의 검색어에 halt·reboot·rm 같은 명령어 단어가 섞이면 특히 위험해요. 특수문자가 든 원격 명령은 스크립트 파일로 보낸 뒤 실행하세요.
전시품 8. 안전장치끼리 싸우는 일
손실 한도로 멈춘 봇을 워치독이 "로그가 멈췄으니 고장"으로 보고 다시 살리면, 보호가 풀린 채 돈을 굴려요.
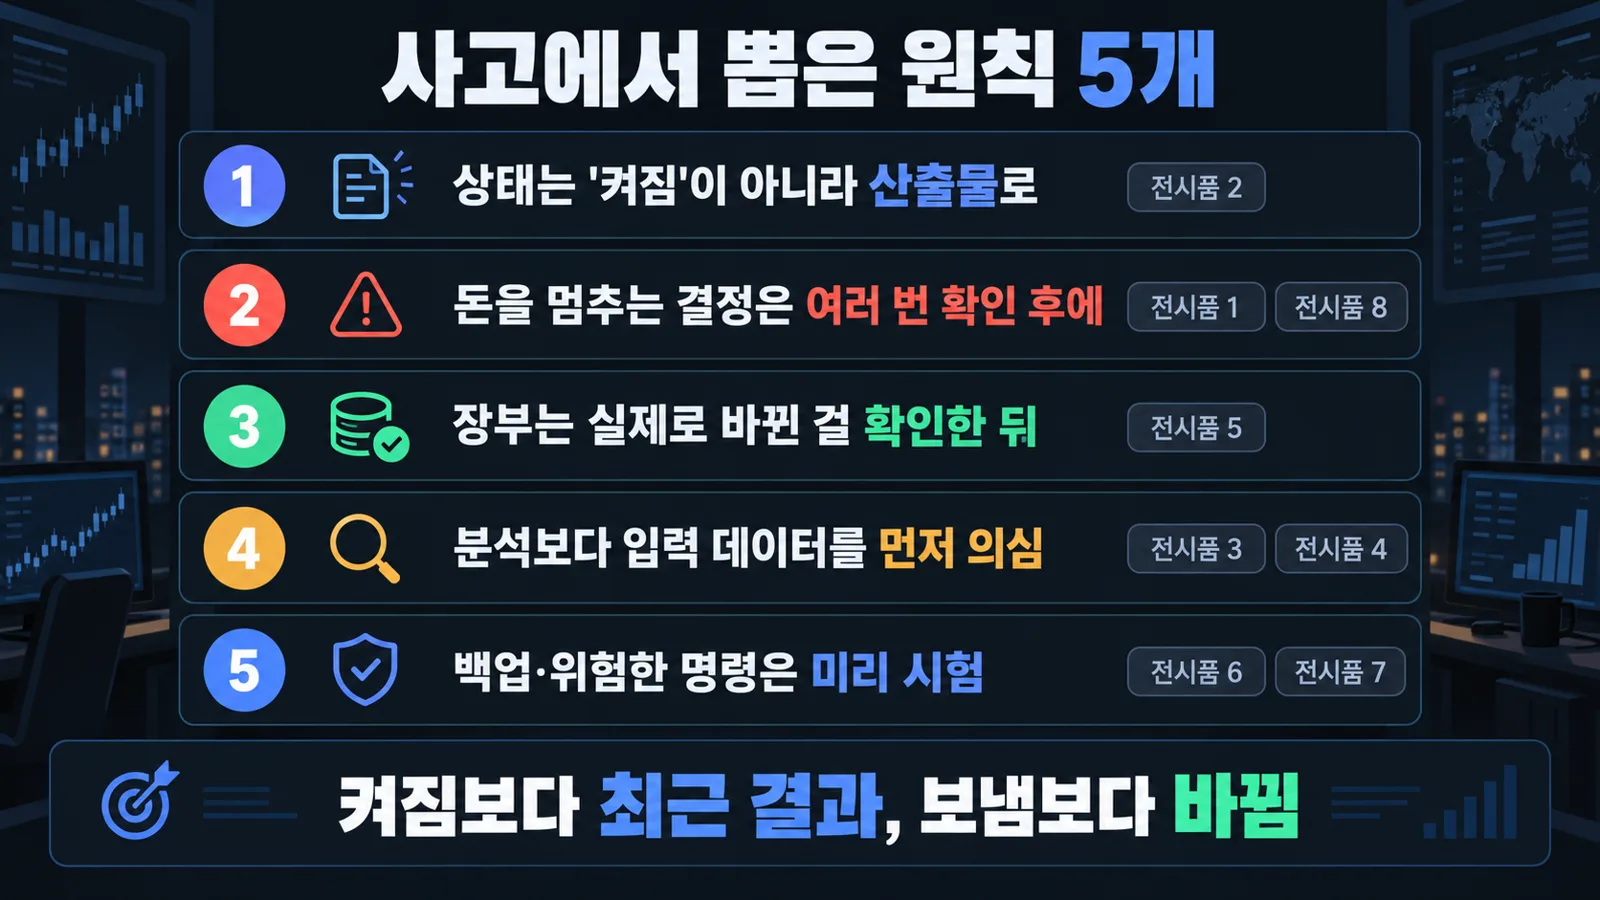
사고에서 뽑은 원칙 5개
여덟 사고는 다섯 원칙으로 모여요. 자동화를 하나 더 붙이기 전에 이 다섯 줄부터 점검해요.
따라하기 미션
- 자동으로 도는 것(봇·알림·예약 작업)을 전부 적고, 옆에 "마지막 실제 결과 시각"을 적어 봐요.
- 백업 하나를 골라 다른 폴더에 복구해 열어 봐요.
- AI에게 설정 파일을 보일 땐 "값은 빼고 변수 이름만"을 먼저 적어요.